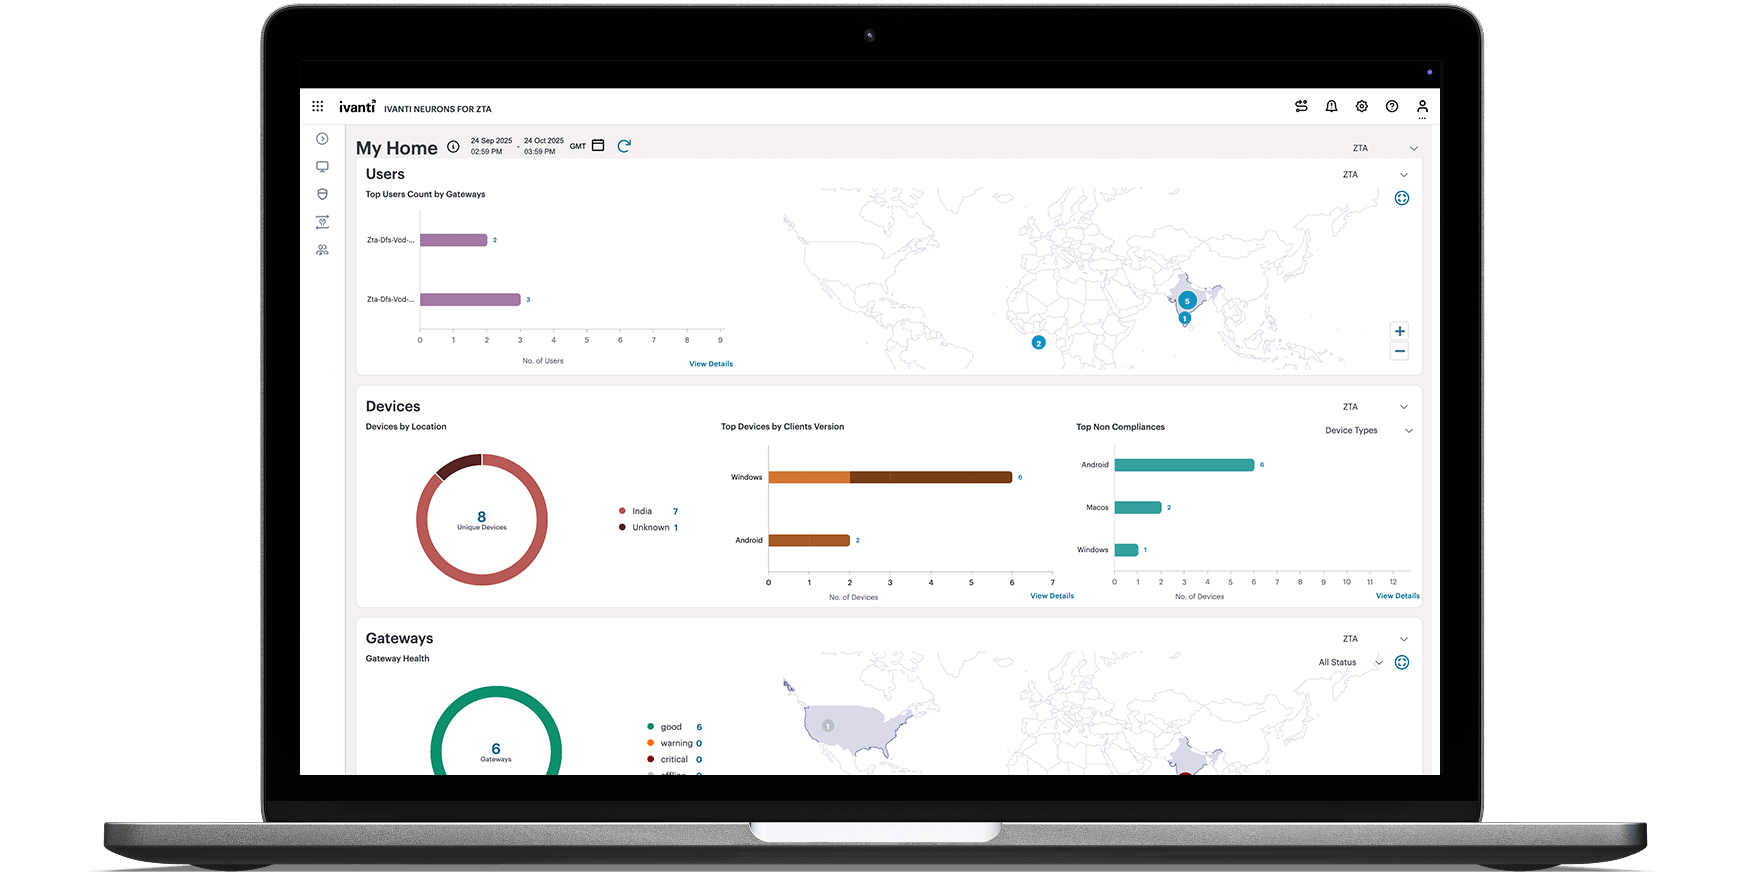
Ivanti ZTA 将以应用程序为中心的访问、持续风险评估和行为分析相结合,帮助缩小攻击面、防止横向移动,并保护本地、私有云和公有云环境中的应用程序。
集中式策略引擎
通过集中管理的策略执行机制,管控每一次访问请求和会话。
Ivanti ZTA 将以应用程序为中心的访问、持续风险评估和行为分析相结合,帮助缩小攻击面、防止横向移动,并保护本地、私有云和公有云环境中的应用程序。
仅向用户授予已批准应用程序的访问权限,而非网络访问权限。最小权限控制可最大限度减少暴露,并帮助防止横向移动。自动检测、分类并报告用户应用程序使用情况。自动评估用户行为和潜在安全问题并确定其优先级。
在每个会话开始之前及整个会话期间,持续验证用户、设备、应用程序和上下文。实时风险评估确保访问权限与当前信任级别保持一致。简化员工、承包商和合作伙伴的安全入职流程。
利用 UEBA、专有风险评分和漏洞风险评级洞察来确定风险优先级,识别异常和存在漏洞的端点应用程序。使用实时风险评级执行访问控制,并自动隔离运行高风险应用程序且未打补丁的设备。
使用智能流量导向选择最佳网关,并将安全的按应用 mTLS 隧道直接路由,以避免不必要的回传。无论身处何地,都可为私有应用程序提供安全访问。通过安全的上下文感知访问业务关键型应用程序,优先保障用户体验。
功能与能力
通过集中管理的策略执行机制,管控每一次访问请求和会话。
根据用户身份、设备、位置和其他上下文属性控制访问。
在本地或公有云及私有云环境中部署网关。
在建立应用程序会话之前,验证身份并确认设备安全态势。
在 Ivanti Unified Client 与 ZTA 网关之间创建按应用 mTLS 隧道。
在授予访问权限之前,根据精细化策略对用户和设备进行身份验证。
深入了解应用程序使用情况,并在不影响用户的情况下创建 ZTA 策略。
通过 SAML 2.0 集成,为受支持的 SaaS 和第三方应用程序提供 SSO。
通过集中式合规报告查看用户、设备、应用程序、上下文和基础架构。
使应用程序流量经由客户部署的网关传输,并与 ZTA 控制平面分离。
在支持已批准访问的同时,使应用程序网关不响应未经授权的用户。
与现有 VPN 解决方案协同工作,保护新应用程序并支持分阶段采用零信任。
零信任网络访问 (ZTNA) 软件(例如 Ivanti 零信任访问 (ZTA))可基于身份、设备态势和上下文,仅将经过身份验证的用户连接到已授权的应用程序,从而提供安全访问。与传统的以网络为中心的方法不同,ZTNA 应用最小权限访问控制,并在整个会话期间持续验证信任,帮助缩小攻击面并防止未经授权的访问。
Ivanti 零信任访问 (ZTA) 将用户直接连接到已批准的应用程序,而不是连接到网络。该解决方案持续评估身份、设备健康状况、位置、行为和其他上下文信号,以确定适当的访问权限,然后执行可随风险变化而自适应调整的精细化策略。这使组织能够保护应用程序访问,同时在分布式环境中保持可见性和控制力。
传统 VPN 通过加密隧道提供到网络的安全连接。ZTNA 则基于身份、设备态势和上下文,通过应用程序隧道仅授予对已授权应用程序的访问权限。这种最小权限方法有助于缩小攻击面、限制横向移动,并对应用程序访问提供更精细的控制。
Ivanti 零信任访问 (ZTA) 支持 CARTA(持续自适应风险与信任评估),并在访问会话开始之前及期间对用户、设备、应用程序和上下文因素进行身份验证。实时风险评估、设备合规性检查、用户和实体行为分析 (UEBA)、专有风险评分以及自适应策略控制,有助于确保访问始终与当前信任级别保持一致,并可在风险变化时自动调整。
可以。Ivanti 零信任访问旨在保护混合环境中的应用程序访问,包括本地数据中心、私有云和公有云。组织可以跨分布式应用程序应用一致的零信任策略,同时无论员工、承包商和合作伙伴身处何地,都能为其提供安全访问。
Ivanti 零信任访问在授予访问权限之前,会评估设备态势、合规状态、用户行为和上下文风险信号。该解决方案利用持续自适应风险与信任评估 (CARTA)、UEBA、基于漏洞的风险洞察和自适应策略,识别异常、存在漏洞或不合规的设备。根据风险级别,组织可以自动限制访问、要求额外身份验证,或完全阻止访问。
通过持续验证、自适应控制以及跨所有环境的按应用零信任访问,保护用户、应用程序和数据。