Proteggi l’accesso alle applicazioni con la verifica zero trust continua

Ivanti ZTA combina accesso incentrato sulle applicazioni, valutazione continua del rischio e analisi comportamentale per ridurre la superficie di attacco, prevenire il movimento laterale e proteggere le applicazioni negli ambienti on-premise, cloud privato e cloud pubblico.
Riduci la superficie di attacco con un accesso selettivo per applicazione

Concedi agli utenti l’accesso solo alle applicazioni approvate, non alla rete. I controlli basati sul privilegio minimo riducono al minimo l’esposizione e aiutano a prevenire il movimento laterale. Rileva, classifica e segnala automaticamente l’utilizzo delle applicazioni da parte degli utenti. Valuta e assegna automaticamente le priorità al comportamento degli utenti e ai potenziali problemi di sicurezza.

donna che lavora all’aperto

Applica la fiducia in modo continuo

Autentica continuamente utenti, dispositivi, applicazioni e contesto prima e durante ogni sessione. La valutazione del rischio in tempo reale mantiene l’accesso allineato ai livelli di fiducia correnti. Semplifica il processo di onboarding sicuro di dipendenti, collaboratori esterni e partner.

due persone in riunione

Rileva le minacce in modo proattivo

Utilizza UEBA, il punteggio di rischio proprietario e gli insight di Vulnerability Risk Rating per dare priorità ai rischi, identificare anomalie e applicazioni endpoint vulnerabili. Applica i controlli di accesso utilizzando valutazioni del rischio in tempo reale e metti automaticamente in quarantena i dispositivi non aggiornati che eseguono applicazioni ad alto rischio.

Uomo che usa uno smartphone a una scrivania con un laptop aperto in un ufficio moderno

Ottimizza l’accesso alle applicazioni

Utilizza l’instradamento intelligente del traffico per selezionare il gateway ottimale e indirizzare tunnel mTLS sicuri per applicazione, evitando backhauling non necessario. Offri accesso sicuro alle applicazioni private indipendentemente dalla posizione. Dai priorità all’esperienza utente con un accesso sicuro e sensibile al contesto alle applicazioni aziendali critiche.

Persona che digita su un laptop accanto a un tablet, con codice informatico sovrapposto alla scena

Caratteristiche e capacità

Funzionalità Zero Trust Network Access per un accesso alle applicazioni flessibile e sicuro

Motore di policy centralizzato

Governa ogni richiesta di accesso e ogni sessione tramite l’applicazione di policy gestite centralmente.

Policy applicative adattabili

Controlla l’accesso utilizzando identità utente, dispositivo, posizione e altri attributi contestuali.

Distribuzione flessibile dei gateway

Distribuisci i gateway on-premise oppure in ambienti cloud pubblici e privati.

Autorizzazione ospitata nel cloud

Autentica l’identità e convalida il profilo di sicurezza del dispositivo prima di stabilire una sessione applicativa.

Tunnel applicativi sicuri diretti

Crea tunnel mTLS per applicazione tra Ivanti Unified Client e il gateway ZTA.

Conformità degli endpoint

Autentica utenti e dispositivi in base a policy granulari prima di concedere l’accesso.

Rilevamento delle applicazioni

Ottieni visibilità sull’utilizzo delle applicazioni e crea policy ZTA senza interrompere gli utenti.

Autenticazione SSO adattiva

Integra tramite SAML 2.0 per fornire SSO alle applicazioni SaaS e di terze parti supportate.

Visibilità da un’unica console

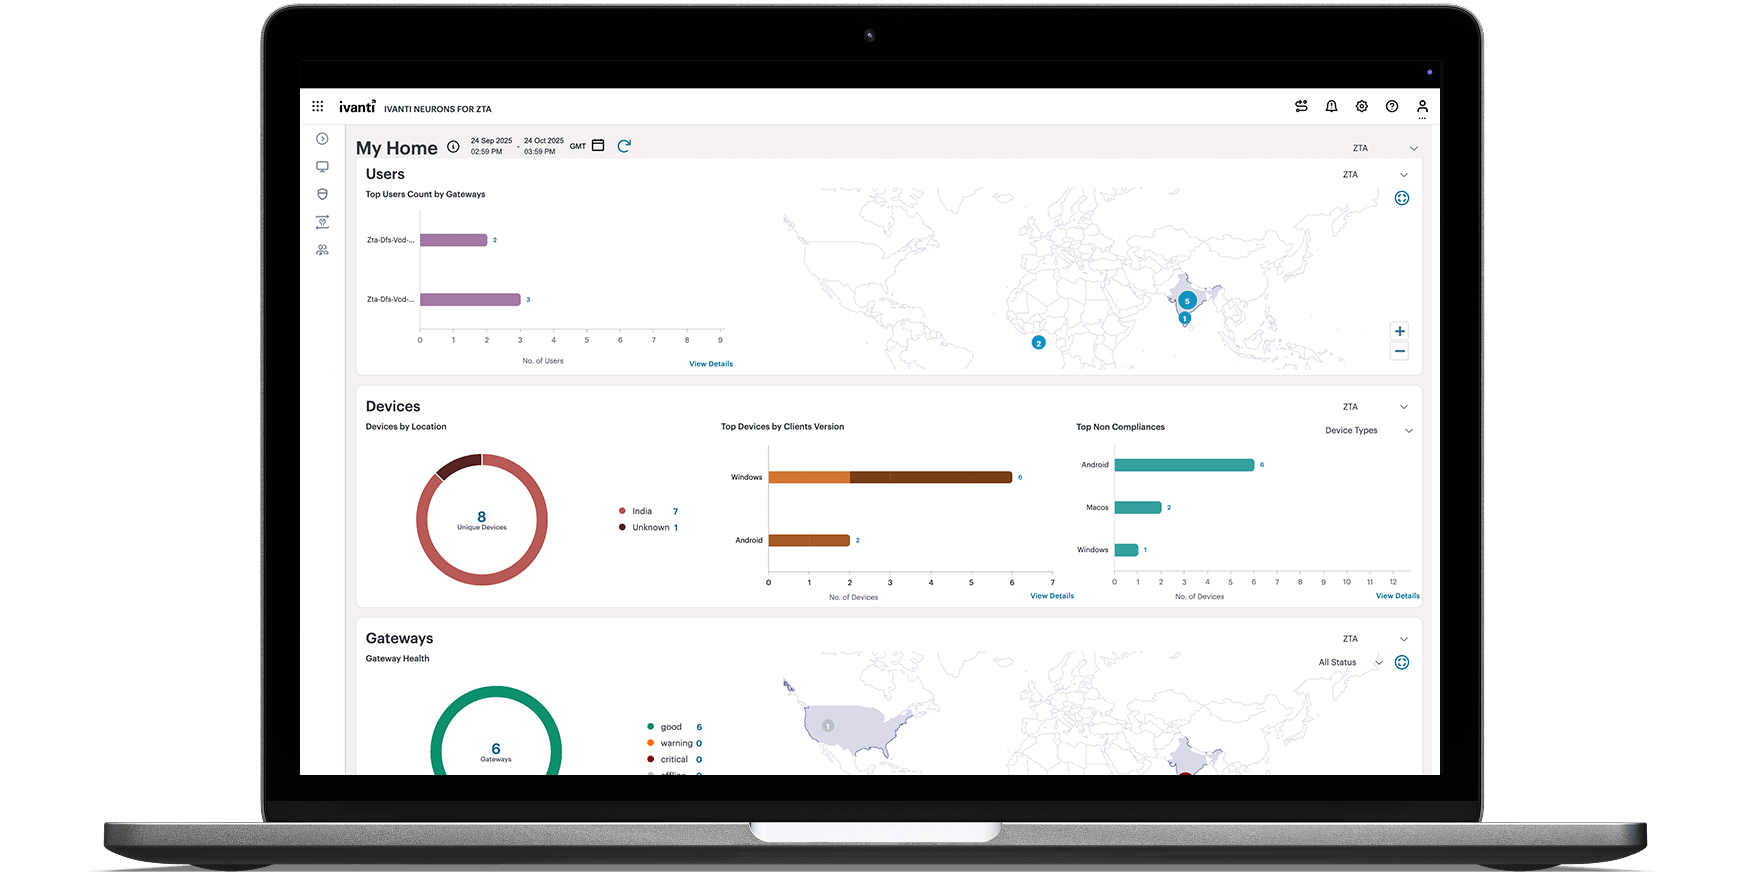
Visualizza utenti, dispositivi, applicazioni, contesto e infrastruttura con report di conformità centralizzati.

Privacy e sovranità dei dati

Mantieni il traffico applicativo attraverso gateway distribuiti dal cliente e separato dal piano di controllo ZTA.

Gateway invisibili

Mantieni i gateway applicativi non responsivi agli utenti non autorizzati, abilitando al contempo l’accesso approvato.

Integrazione VPN

Collabora con le soluzioni VPN esistenti per proteggere nuove applicazioni e supportare l’adozione graduale dello zero trust.

Domande frequenti

Che cos’è il software zero trust network access (ZTNA)?

Il software zero trust network access (ZTNA), come Ivanti Zero Trust Access (ZTA), offre accesso sicuro collegando gli utenti autenticati solo alle applicazioni autorizzate in base a identità, postura del dispositivo e contesto. A differenza degli approcci tradizionali incentrati sulla rete, ZTNA applica controlli di accesso basati sul privilegio minimo e verifica continuamente la fiducia per tutta la sessione, contribuendo a ridurre la superficie di attacco e a prevenire accessi non autorizzati. 

Come funziona Ivanti Zero Trust Access?

Ivanti Zero Trust Access (ZTA) collega gli utenti direttamente alle applicazioni approvate invece che alla rete. La soluzione valuta continuamente identità, integrità del dispositivo, posizione, comportamento e altri segnali contestuali per determinare l’accesso appropriato, quindi applica policy granulari che si adattano al variare del rischio. Ciò consente alle organizzazioni di proteggere l’accesso alle applicazioni mantenendo visibilità e controllo negli ambienti distribuiti. 

In che modo ZTNA differisce da una VPN tradizionale?

Le VPN tradizionali forniscono connettività sicura a una rete tramite un tunnel cifrato. ZTNA concede invece l’accesso solo alle applicazioni autorizzate tramite tunnel applicativi basati su identità, postura del dispositivo e contesto. Questo approccio basato sul privilegio minimo aiuta a ridurre la superficie di attacco, limitare il movimento laterale e offrire un controllo più granulare sull’accesso alle applicazioni. 

In che modo Ivanti Zero Trust Access verifica continuamente utenti e dispositivi?

Ivanti Zero Trust Access (ZTA) supporta CARTA (Continuous Adaptive Risk and Trust Assessment) e autentica utenti, dispositivi, applicazioni e fattori contestuali prima e durante le sessioni di accesso. Valutazione del rischio in tempo reale, controlli di conformità dei dispositivi, analisi del comportamento di utenti ed entità (UEBA), punteggio di rischio proprietario e controlli di policy adattivi aiutano a garantire che l’accesso rimanga allineato ai livelli di fiducia correnti e possa essere regolato automaticamente al variare del rischio. 

Ivanti Zero Trust Access può proteggere le applicazioni in ambienti on-premise, cloud privato e cloud pubblico?

Sì. Ivanti Zero Trust Access è progettato per proteggere l’accesso alle applicazioni negli ambienti ibridi, inclusi data center on-premise, cloud privati e cloud pubblici. Le organizzazioni possono applicare policy zero trust coerenti alle applicazioni distribuite, offrendo al contempo accesso sicuro a dipendenti, collaboratori esterni e partner indipendentemente dalla posizione. 

In che modo Ivanti Zero Trust Access rileva e limita i dispositivi rischiosi?

Ivanti Zero Trust Access valuta postura del dispositivo, stato di conformità, comportamento dell’utente e segnali di rischio contestuali prima di concedere l’accesso. La soluzione utilizza Continuous Adaptive Risk and Trust Assessment (CARTA), UEBA, insight sul rischio basati sulle vulnerabilità e policy adattive per identificare dispositivi anomali, vulnerabili o non conformi. In base al livello di rischio, le organizzazioni possono limitare automaticamente l’accesso, richiedere un’autenticazione aggiuntiva o bloccare del tutto l’accesso.   

Pronto a modernizzare l’accesso alle applicazioni?

Proteggi utenti, applicazioni e dati con verifica continua, controlli adattivi e accesso zero trust per applicazione in ogni ambiente.