Sichern Sie den Anwendungszugriff mit kontinuierlicher Zero-Trust-Verifizierung

Ivanti ZTA kombiniert anwendungsorientierten Zugriff, kontinuierliche Risikobewertung und Verhaltensanalysen, um die Angriffsfläche zu reduzieren, laterale Bewegungen zu verhindern und Anwendungen in On-Premises-, Private-Cloud- und Public-Cloud-Umgebungen zu schützen.
Reduzieren Sie die Angriffsfläche durch selektiven Zugriff pro Anwendung

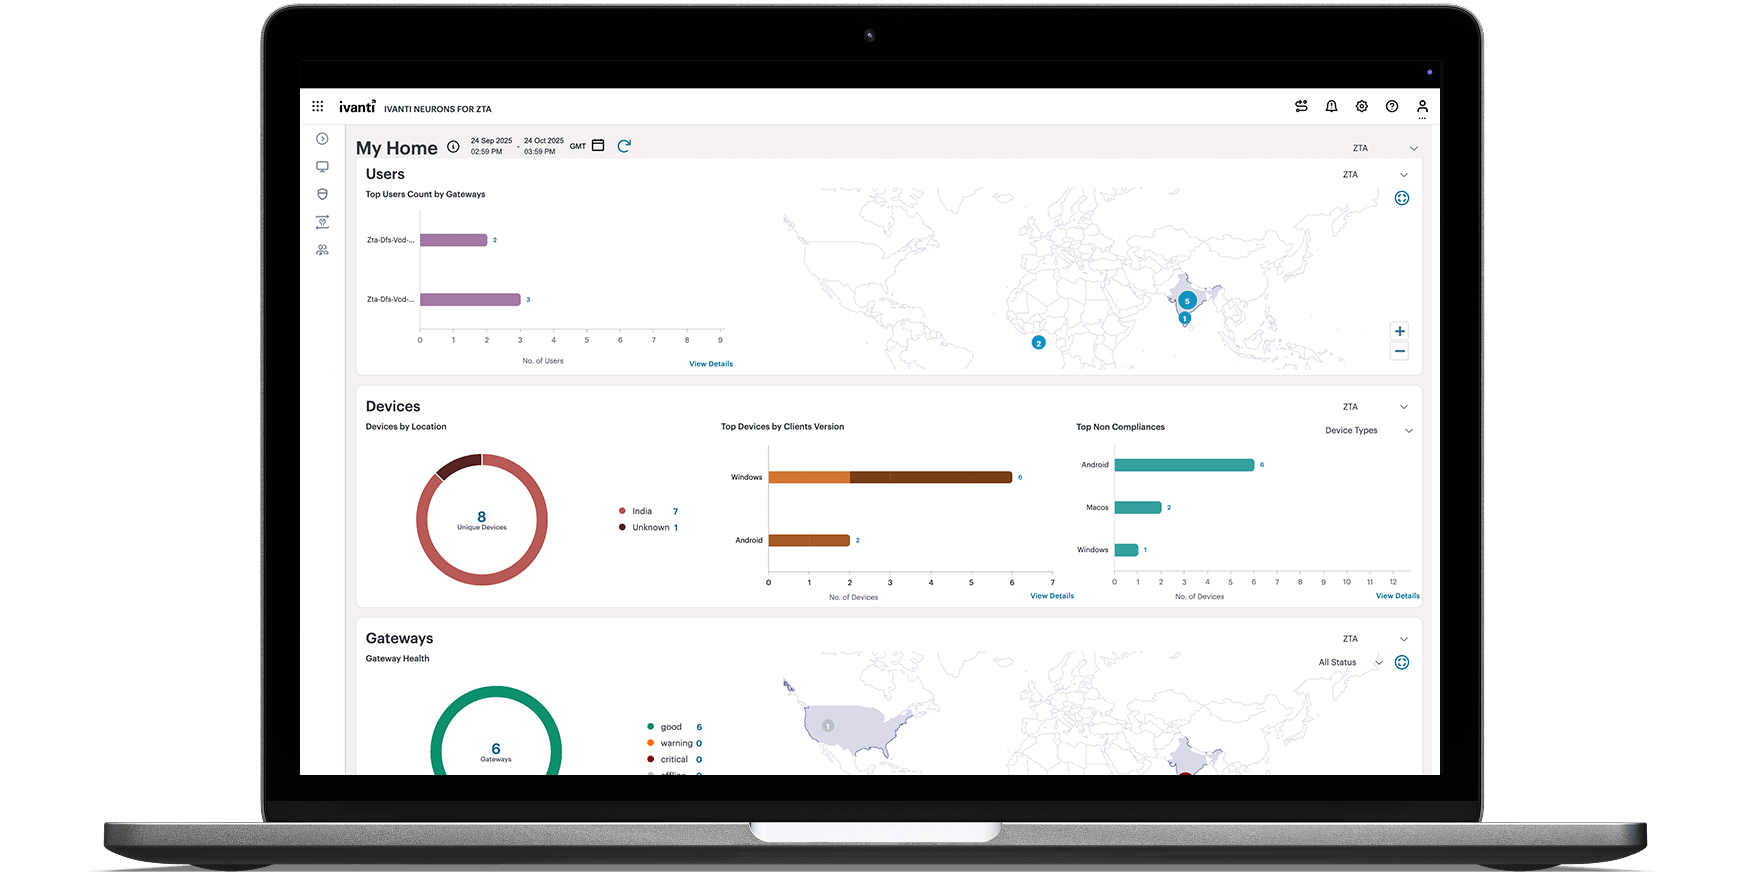
Gewähren Sie Benutzern nur Zugriff auf genehmigte Anwendungen, nicht auf das Netzwerk. Kontrollen nach dem Least-Privilege-Prinzip minimieren die Exposition und helfen, laterale Bewegungen zu verhindern. Erkennen, klassifizieren und berichten Sie die App-Nutzung durch Benutzer automatisch. Bewerten und priorisieren Sie Benutzerverhalten und potenzielle Sicherheitsbedenken automatisch.

Frau arbeitet im Freien

Vertrauen kontinuierlich durchsetzen

Authentifizieren Sie Benutzer, Geräte, Anwendungen und Kontext kontinuierlich vor und während jeder Sitzung. Die Risikobewertung in Echtzeit sorgt dafür, dass der Zugriff an den aktuellen Vertrauensstufen ausgerichtet bleibt. Optimieren Sie den Prozess für das sichere Onboarding von Mitarbeitenden, Auftragnehmern und Partnern.

zwei Personen in einer Besprechung

Bedrohungen proaktiv erkennen

Nutzen Sie UEBA, proprietäres Risiko-Scoring und Erkenntnisse aus Vulnerability Risk Rating, um Risiken zu priorisieren sowie Anomalien und anfällige Endpoint-Anwendungen zu identifizieren. Setzen Sie Zugriffskontrollen anhand von Risikobewertungen in Echtzeit durch und isolieren Sie ungepatchte Geräte, auf denen Anwendungen mit hohem Risiko ausgeführt werden, automatisch.

Mann nutzt ein Smartphone an einem Schreibtisch mit geöffnetem Laptop in einem modernen Büro

Anwendungszugriff optimieren

Nutzen Sie intelligentes Traffic Steering, um das optimale Gateway auszuwählen und sichere mTLS-Tunnel pro Anwendung zu steuern, um unnötiges Backhauling zu vermeiden. Stellen Sie sicheren Zugriff auf private Anwendungen unabhängig vom Standort bereit. Priorisieren Sie die Benutzererfahrung mit sicherem, kontextbezogenem Zugriff auf geschäftskritische Anwendungen.

Person tippt auf einem Laptop neben einem Tablet, mit über die Szene gelegtem Computercode

Merkmale und Funktionen

Zero Trust Network Access-Funktionen für flexiblen, sicheren Anwendungszugriff

Zentralisierte Policy Engine

Steuern Sie jede Zugriffsanforderung und Sitzung durch zentral verwaltete Richtliniendurchsetzung.

Anpassungsfähige Anwendungsrichtlinien

Steuern Sie den Zugriff anhand von Benutzeridentität, Gerät, Standort und weiteren Kontextattributen.

Flexible Gateway-Bereitstellung

Stellen Sie Gateways On-Premises oder in Public- und Private-Cloud-Umgebungen bereit.

Cloud-gehostete Autorisierung

Authentifizieren Sie die Identität und validieren Sie die Sicherheitslage des Geräts, bevor eine Anwendungssitzung hergestellt wird.

Direkte sichere Anwendungstunnel

Erstellen Sie mTLS-Tunnel pro Anwendung zwischen dem Ivanti Unified Client und dem ZTA-Gateway.

Endpoint-Compliance

Authentifizieren Sie Benutzer und Geräte anhand granularer Richtlinien, bevor Zugriff gewährt wird.

Anwendungserkennung

Gewinnen Sie Transparenz über die Anwendungsnutzung und erstellen Sie ZTA-Richtlinien, ohne Benutzer zu beeinträchtigen.

Adaptive SSO-Authentifizierung

Integrieren Sie über SAML 2.0, um SSO für unterstützte SaaS- und Drittanbieteranwendungen bereitzustellen.

Single-Pane-of-Glass-Transparenz

Erhalten Sie Einblick in Benutzer, Geräte, Anwendungen, Kontext und Infrastruktur mit zentralisiertem Compliance-Reporting.

Datenschutz und Datensouveränität

Leiten Sie den Anwendungstraffic über vom Kunden bereitgestellte Gateways und halten Sie ihn von der ZTA-Kontrollebene getrennt.

Unsichtbare Gateways

Sorgen Sie dafür, dass Anwendungs-Gateways für nicht autorisierte Benutzer nicht reagieren, und ermöglichen Sie zugleich genehmigten Zugriff.

VPN-Integration

Arbeiten Sie mit bestehenden VPN-Lösungen, um neue Anwendungen zu sichern und eine schrittweise Zero-Trust-Einführung zu unterstützen.

FAQs

Was ist Zero Trust Network Access (ZTNA)-Software?

Zero Trust Network Access (ZTNA)-Software, wie Ivanti Zero Trust Access (ZTA), bietet sicheren Zugriff, indem authentifizierte Benutzer basierend auf Identität, Gerätesicherheitslage und Kontext nur mit autorisierten Anwendungen verbunden werden. Im Gegensatz zu herkömmlichen netzwerkzentrierten Ansätzen wendet ZTNA Zugriffskontrollen nach dem Least-Privilege-Prinzip an und verifiziert das Vertrauen während der gesamten Sitzung kontinuierlich. Dies hilft, die Angriffsfläche zu reduzieren und unbefugten Zugriff zu verhindern. 

Wie funktioniert Ivanti Zero Trust Access?

Ivanti Zero Trust Access (ZTA) verbindet Benutzer direkt mit genehmigten Anwendungen statt mit dem Netzwerk. Die Lösung bewertet kontinuierlich Identität, Gerätezustand, Standort, Verhalten und andere Kontextsignale, um den passenden Zugriff zu bestimmen, und setzt anschließend granulare Richtlinien durch, die sich an veränderte Risiken anpassen. So können Unternehmen den Anwendungszugriff sichern und gleichzeitig Transparenz und Kontrolle über verteilte Umgebungen hinweg aufrechterhalten. 

Wie unterscheidet sich ZTNA von einem herkömmlichen VPN?

Herkömmliche VPNs stellen über einen verschlüsselten Tunnel eine sichere Verbindung zu einem Netzwerk bereit. ZTNA gewährt stattdessen nur Zugriff auf autorisierte Anwendungen über Anwendungstunnel basierend auf Identität, Gerätesicherheitslage und Kontext. Dieser Least-Privilege-Ansatz hilft, die Angriffsfläche zu reduzieren, laterale Bewegungen einzuschränken und eine granularere Kontrolle über den Anwendungszugriff bereitzustellen. 

Wie verifiziert Ivanti Zero Trust Access Benutzer und Geräte kontinuierlich?

Ivanti Zero Trust Access (ZTA) unterstützt CARTA (Continuous Adaptive Risk and Trust Assessment) und authentifiziert Benutzer, Geräte, Anwendungen und Kontextfaktoren vor und während Zugriffssitzungen. Risikobewertung in Echtzeit, Geräte-Compliance-Prüfungen, User and Entity Behavior Analytics (UEBA), proprietäres Risiko-Scoring und adaptive Richtlinienkontrollen helfen sicherzustellen, dass der Zugriff an den aktuellen Vertrauensstufen ausgerichtet bleibt und automatisch angepasst werden kann, wenn sich Risiken ändern. 

Kann Ivanti Zero Trust Access Anwendungen in On-Premises-, Private-Cloud- und Public-Cloud-Umgebungen sichern?

Ja. Ivanti Zero Trust Access wurde entwickelt, um den Anwendungszugriff in hybriden Umgebungen zu sichern, einschließlich On-Premises-Rechenzentren, Private Clouds und Public Clouds. Unternehmen können konsistente Zero-Trust-Richtlinien auf verteilte Anwendungen anwenden und gleichzeitig sicheren Zugriff für Mitarbeitende, Auftragnehmer und Partner unabhängig vom Standort bereitstellen. 

Wie erkennt und beschränkt Ivanti Zero Trust Access riskante Geräte?

Ivanti Zero Trust Access bewertet Gerätesicherheitslage, Compliance-Status, Benutzerverhalten und kontextbezogene Risikosignale, bevor Zugriff gewährt wird. Die Lösung nutzt Continuous Adaptive Risk and Trust Assessment (CARTA), UEBA, schwachstellenbasierte Risikoerkenntnisse und adaptive Richtlinien, um anomale, anfällige oder nicht konforme Geräte zu identifizieren. Je nach Risikostufe können Unternehmen den Zugriff automatisch einschränken, zusätzliche Authentifizierung verlangen oder den Zugriff vollständig blockieren.   

Bereit, den Anwendungszugriff zu modernisieren?

Schützen Sie Benutzer, Anwendungen und Daten mit kontinuierlicher Verifizierung, adaptiven Kontrollen und Zero-Trust-Zugriff pro Anwendung in jeder Umgebung.