Sécurisez l’accès aux applications grâce à une vérification Zero Trust continue

Ivanti ZTA associe un accès centré sur les applications, une évaluation continue des risques et l’analyse comportementale afin de réduire la surface d’attaque, d’empêcher les mouvements latéraux et de protéger les applications dans les environnements sur site, de cloud privé et de cloud public.
Réduire la surface d’attaque grâce à un accès sélectif par application

Accordez aux utilisateurs un accès uniquement aux applications approuvées, et non au réseau. Les contrôles du moindre privilège limitent l’exposition et contribuent à empêcher les mouvements latéraux. Détectez, classez et signalez automatiquement l’utilisation des applications par les utilisateurs. Évaluez et hiérarchisez automatiquement les comportements des utilisateurs et les risques de sécurité potentiels.

femme travaillant à l’extérieur

Appliquer la confiance en continu

Authentifiez en continu les utilisateurs, les appareils, les applications et le contexte avant et pendant chaque session. L’évaluation des risques en temps réel permet de maintenir l’accès en adéquation avec les niveaux de confiance actuels. Rationalisez le processus d’intégration sécurisée des employés, sous-traitants et partenaires.

deux personnes en réunion

Détecter les menaces de manière proactive

Utilisez l’UEBA, la notation propriétaire des risques et les informations de Vulnerability Risk Rating pour hiérarchiser les risques, identifier les anomalies et les applications de terminaux vulnérables. Appliquez des contrôles d’accès à l’aide de scores de risque en temps réel et mettez automatiquement en quarantaine les appareils non corrigés exécutant des applications à haut risque.

Homme utilisant un smartphone à un bureau avec un ordinateur portable ouvert dans un bureau moderne

Optimiser l’accès aux applications

Utilisez une orientation intelligente du trafic pour sélectionner la passerelle optimale et diriger des tunnels mTLS sécurisés par application afin d’éviter les réacheminements inutiles. Fournissez un accès sécurisé aux applications privées, quel que soit l’emplacement. Donnez la priorité à l’expérience utilisateur avec un accès sécurisé et contextuel aux applications stratégiques.

Personne tapant sur un ordinateur portable à côté d’une tablette, avec du code informatique superposé sur la scène

Caractéristiques et capacités

Fonctionnalités d’accès réseau Zero Trust pour un accès aux applications flexible et sécurisé

Moteur de politiques centralisé

Gérez chaque demande d’accès et chaque session via une application des politiques administrée de manière centralisée.

Politiques d’application adaptables

Contrôlez l’accès à l’aide de l’identité de l’utilisateur, de l’appareil, de l’emplacement et d’autres attributs contextuels.

Déploiement flexible des passerelles

Déployez des passerelles sur site ou dans des environnements de cloud public et privé.

Autorisation hébergée dans le cloud

Authentifiez l’identité et validez la posture de sécurité de l’appareil avant d’établir une session applicative.

Tunnels applicatifs sécurisés directs

Créez des tunnels mTLS par application entre Ivanti Unified Client et la passerelle ZTA.

Conformité des terminaux

Authentifiez les utilisateurs et les appareils au regard de politiques granulaires avant d’accorder l’accès.

Découverte des applications

Gagnez en visibilité sur l’utilisation des applications et créez des politiques ZTA sans perturber les utilisateurs.

Authentification SSO adaptative

Intégrez la solution via SAML 2.0 pour fournir le SSO aux applications SaaS et tierces prises en charge.

Visibilité centralisée

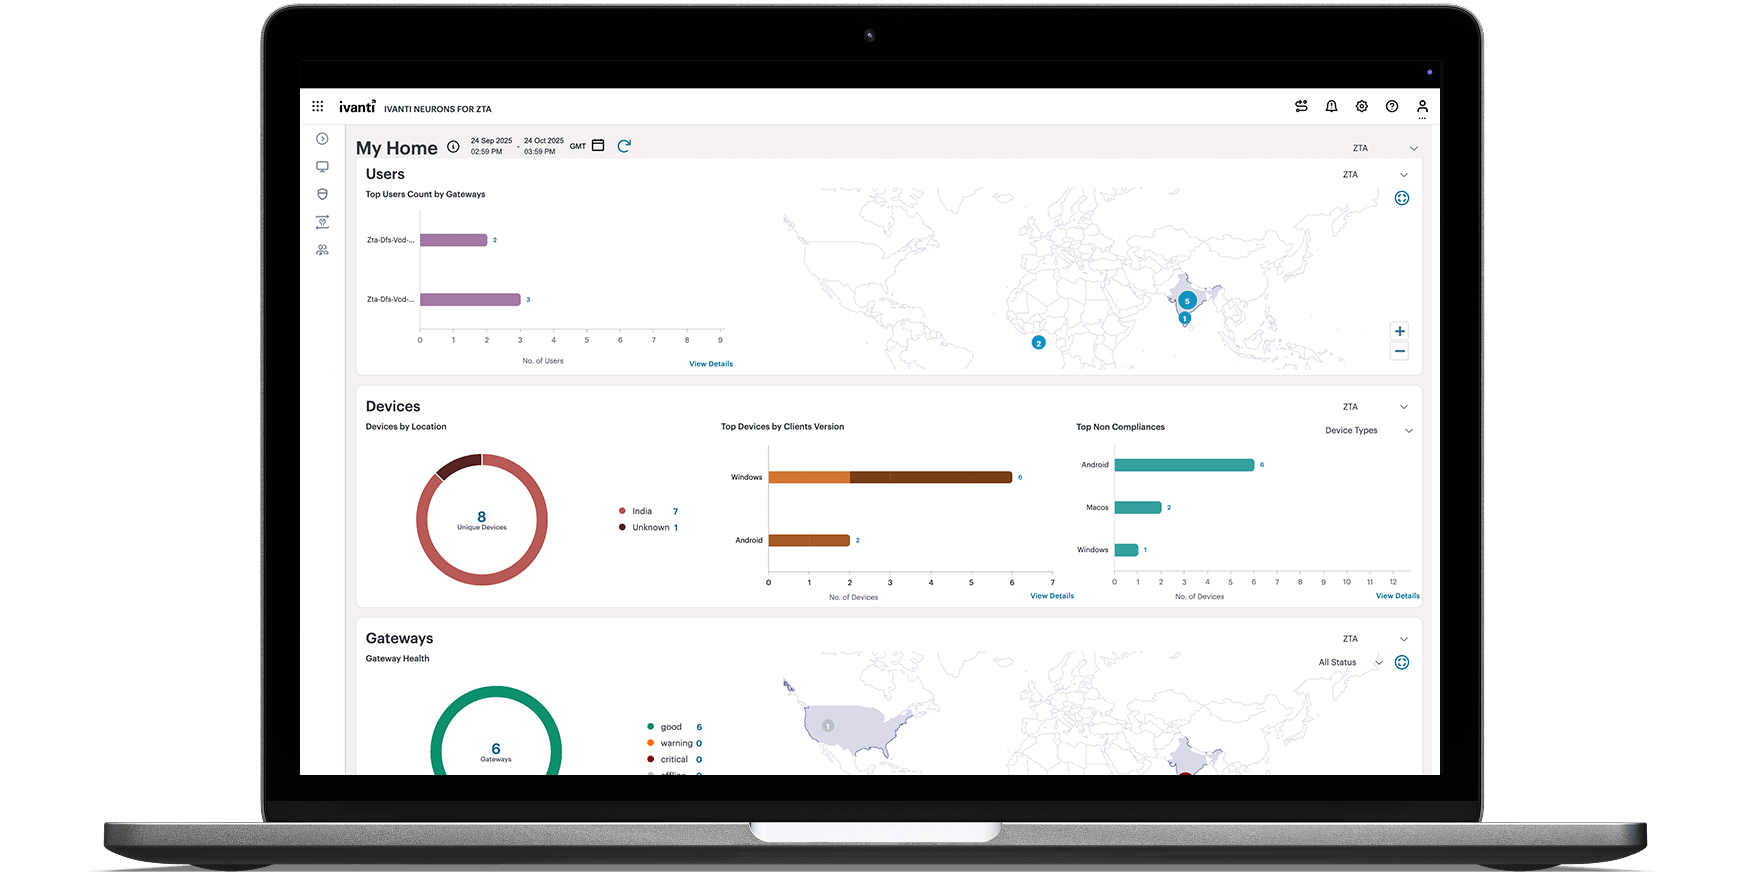
Visualisez les utilisateurs, les appareils, les applications, le contexte et l’infrastructure grâce à des rapports de conformité centralisés.

Confidentialité et souveraineté des données

Maintenez le trafic applicatif via les passerelles déployées par le client et séparé du plan de contrôle ZTA.

Passerelles invisibles

Faites en sorte que les passerelles applicatives ne répondent pas aux utilisateurs non autorisés, tout en permettant les accès approuvés.

Intégration VPN

Travaillez avec les solutions VPN existantes pour sécuriser de nouvelles applications et prendre en charge une adoption progressive du Zero Trust.

FAQ

Qu’est-ce qu’un logiciel d’accès réseau Zero Trust (ZTNA) ?

Un logiciel d’accès réseau Zero Trust (ZTNA), tel qu’Ivanti Zero Trust Access (ZTA), fournit un accès sécurisé en connectant les utilisateurs authentifiés uniquement aux applications autorisées, sur la base de l’identité, de la posture de l’appareil et du contexte. Contrairement aux approches traditionnelles centrées sur le réseau, le ZTNA applique des contrôles d’accès au moindre privilège et vérifie la confiance en continu tout au long de la session, ce qui contribue à réduire la surface d’attaque et à empêcher les accès non autorisés.

Comment fonctionne Ivanti Zero Trust Access ?

Ivanti Zero Trust Access (ZTA) connecte les utilisateurs directement aux applications approuvées plutôt qu’au réseau. La solution évalue en continu l’identité, l’état de santé de l’appareil, l’emplacement, le comportement et d’autres signaux contextuels afin de déterminer l’accès approprié, puis applique des politiques granulaires qui s’adaptent à l’évolution du risque. Les entreprises peuvent ainsi sécuriser l’accès aux applications tout en conservant visibilité et contrôle dans les environnements distribués.

En quoi le ZTNA diffère-t-il d’un VPN traditionnel ?

Les VPN traditionnels fournissent une connectivité sécurisée à un réseau via un tunnel chiffré. Le ZTNA, lui, accorde l’accès uniquement aux applications autorisées via des tunnels applicatifs, sur la base de l’identité, de la posture de l’appareil et du contexte. Cette approche du moindre privilège contribue à réduire la surface d’attaque, à limiter les mouvements latéraux et à offrir un contrôle plus granulaire de l’accès aux applications.

Comment Ivanti Zero Trust Access vérifie-t-il en continu les utilisateurs et les appareils ?

Ivanti Zero Trust Access (ZTA) prend en charge CARTA (Continuous Adaptive Risk and Trust Assessment) et authentifie les utilisateurs, les appareils, les applications et les facteurs contextuels avant et pendant les sessions d’accès. L’évaluation des risques en temps réel, les contrôles de conformité des appareils, l’analyse du comportement des utilisateurs et des entités (UEBA), la notation propriétaire des risques et les contrôles de politiques adaptatifs contribuent à garantir que l’accès reste aligné sur les niveaux de confiance actuels et peut être ajusté automatiquement à mesure que le risque évolue.

Ivanti Zero Trust Access peut-il sécuriser les applications dans les environnements sur site, de cloud privé et de cloud public ?

Oui. Ivanti Zero Trust Access est conçu pour sécuriser l’accès aux applications dans les environnements hybrides, notamment les datacenters sur site, les clouds privés et les clouds publics. Les entreprises peuvent appliquer des politiques Zero Trust cohérentes à l’ensemble des applications distribuées, tout en fournissant un accès sécurisé aux employés, sous-traitants et partenaires, quel que soit leur emplacement.

Comment Ivanti Zero Trust Access détecte-t-il et restreint-il les appareils à risque ?

Ivanti Zero Trust Access évalue la posture de l’appareil, son état de conformité, le comportement de l’utilisateur et les signaux de risque contextuels avant d’accorder l’accès. La solution utilise Continuous Adaptive Risk and Trust Assessment (CARTA), l’UEBA, des informations de risque fondées sur les vulnérabilités et des politiques adaptatives pour identifier les appareils anormaux, vulnérables ou non conformes. En fonction du niveau de risque, les entreprises peuvent automatiquement restreindre l’accès, exiger une authentification supplémentaire ou bloquer complètement l’accès.

Prêt à moderniser l’accès aux applications ?

Protégez les utilisateurs, les applications et les données grâce à une vérification continue, des contrôles adaptatifs et un accès Zero Trust par application dans tous les environnements.