Proteja el acceso a las aplicaciones con verificación Zero Trust continua

Ivanti ZTA combina acceso centrado en las aplicaciones, evaluación continua del riesgo y análisis de comportamiento para reducir la superficie de ataque, evitar el movimiento lateral y proteger las aplicaciones en entornos locales, de nube privada y de nube pública.
Reducir la superficie de ataque con acceso selectivo por aplicación

Conceda a los usuarios acceso solo a las aplicaciones aprobadas, no a la red. Los controles de privilegio mínimo minimizan la exposición y ayudan a evitar el movimiento lateral. Detecte, clasifique y genere informes automáticamente sobre el uso de aplicaciones por parte de los usuarios. Evalúe y priorice automáticamente el comportamiento de los usuarios y los posibles problemas de seguridad.

mujer trabajando al aire libre

Aplicar la confianza de forma continua

Autentique de forma continua a usuarios, dispositivos, aplicaciones y contexto antes de cada sesión y durante toda su duración. La evaluación del riesgo en tiempo real mantiene el acceso alineado con los niveles de confianza actuales. Simplifique el proceso de incorporación segura de empleados, contratistas y partners.

dos personas reunidas

Detectar amenazas de forma proactiva

Utilice UEBA, puntuación de riesgo propia e información de Vulnerability Risk Rating para priorizar el riesgo, identificar anomalías y detectar aplicaciones vulnerables en endpoints. Aplique controles de acceso mediante clasificaciones de riesgo en tiempo real y ponga en cuarentena automáticamente los dispositivos sin parches que ejecuten aplicaciones de alto riesgo.

Hombre utilizando un smartphone en un escritorio con un portátil abierto en una oficina moderna

Optimizar el acceso a las aplicaciones

Utilice el enrutamiento inteligente del tráfico para seleccionar la puerta de enlace óptima y dirigir túneles mTLS seguros por aplicación, evitando backhauling innecesario. Proporcione acceso seguro a aplicaciones privadas con independencia de la ubicación. Priorice la experiencia de usuario con acceso seguro y contextual a aplicaciones críticas para el negocio.

Persona escribiendo en un portátil junto a una tableta, con código informático superpuesto en la escena

Características y capacidades

Funciones de acceso a la red Zero Trust para un acceso a las aplicaciones flexible y seguro

Motor de políticas centralizado

Gobierne cada solicitud de acceso y cada sesión mediante la aplicación de políticas gestionadas de forma centralizada.

Políticas de aplicaciones adaptables

Controle el acceso mediante la identidad del usuario, el dispositivo, la ubicación y otros atributos contextuales.

Despliegue flexible de puertas de enlace

Despliegue puertas de enlace en entornos locales o de nube pública y privada.

Autorización alojada en la nube

Autentique la identidad y valide la postura de seguridad del dispositivo antes de establecer una sesión de aplicación.

Túneles de aplicaciones seguros y directos

Cree túneles mTLS por aplicación entre Ivanti Unified Client y la puerta de enlace ZTA.

Cumplimiento de endpoints

Autentique usuarios y dispositivos con políticas granulares antes de conceder el acceso.

Detección de aplicaciones

Obtenga visibilidad del uso de las aplicaciones y cree políticas de ZTA sin interrumpir a los usuarios.

Autenticación SSO adaptativa

Integre mediante SAML 2.0 para proporcionar SSO a aplicaciones SaaS y de terceros compatibles.

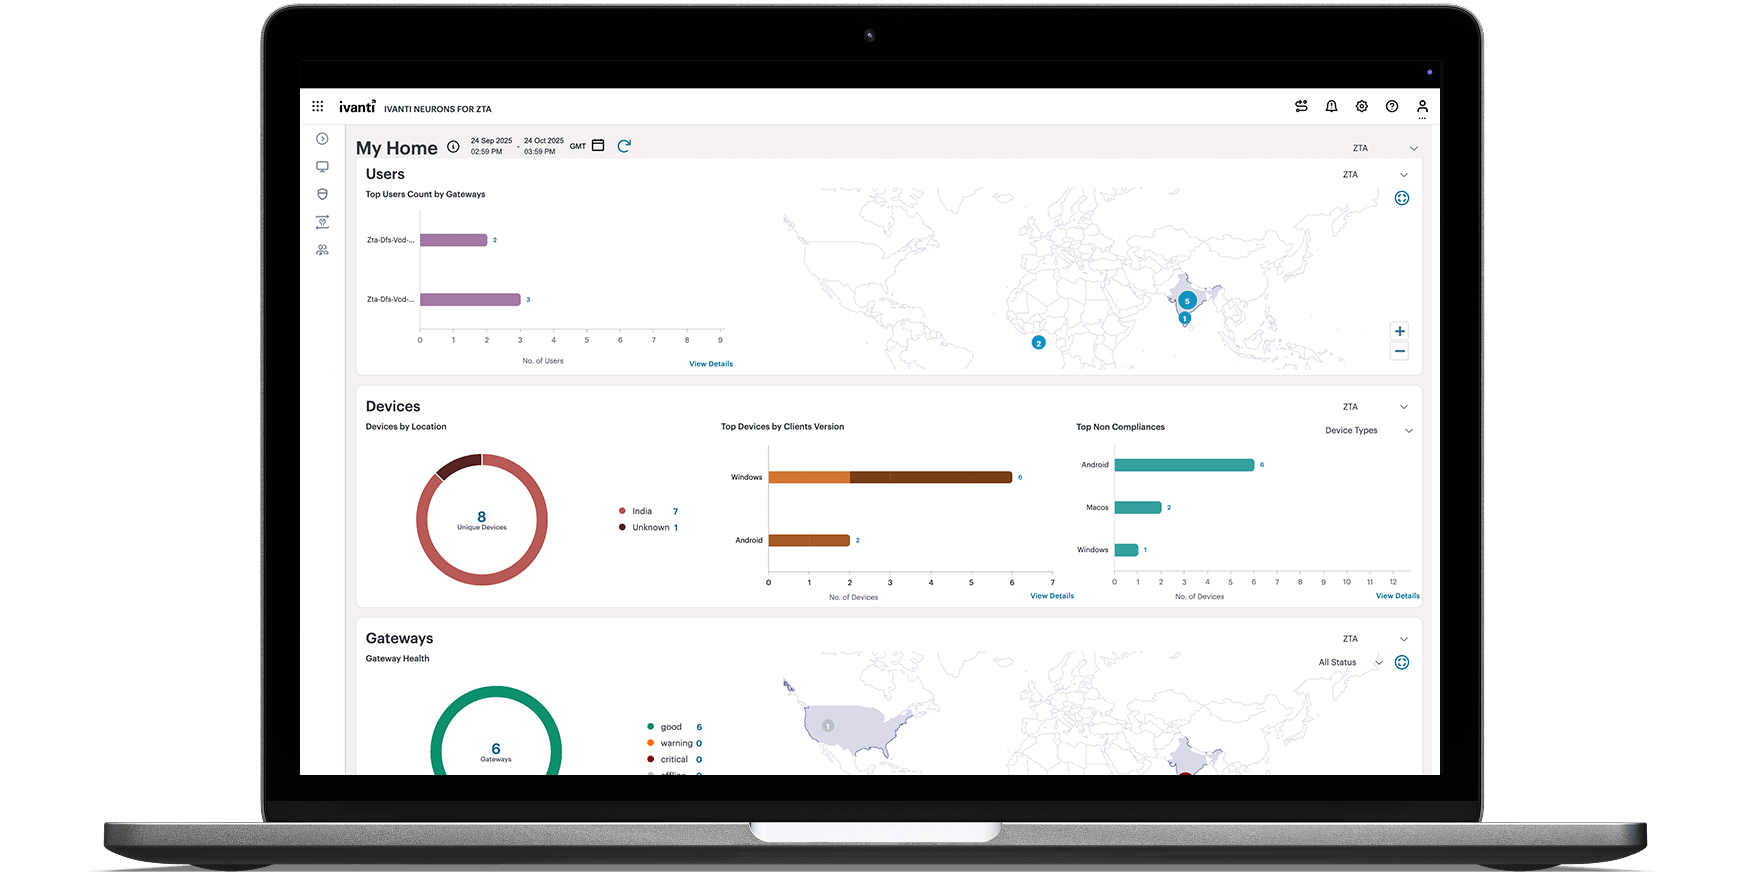
Visibilidad centralizada en una única consola

Visualice usuarios, dispositivos, aplicaciones, contexto e infraestructura con informes de cumplimiento centralizados.

Privacidad y soberanía de los datos

Mantenga el tráfico de aplicaciones a través de puertas de enlace desplegadas por el cliente y separado del plano de control de ZTA.

Puertas de enlace invisibles

Mantenga las puertas de enlace de aplicaciones sin respuesta para usuarios no autorizados y, al mismo tiempo, habilite el acceso aprobado.

Integración con VPN

Trabaje con soluciones VPN existentes para proteger nuevas aplicaciones y facilitar una adopción gradual de Zero Trust.

Preguntas frecuentes

¿Qué es el software de acceso a la red Zero Trust (ZTNA)?

El software de acceso a la red Zero Trust (ZTNA), como Ivanti Zero Trust Access (ZTA), proporciona acceso seguro al conectar a los usuarios autenticados únicamente con las aplicaciones autorizadas en función de la identidad, la postura del dispositivo y el contexto. A diferencia de los enfoques tradicionales centrados en la red, ZTNA aplica controles de acceso de privilegio mínimo y verifica continuamente la confianza durante toda la sesión, lo que ayuda a reducir la superficie de ataque y evitar accesos no autorizados.

¿Cómo funciona Ivanti Zero Trust Access?

Ivanti Zero Trust Access (ZTA) conecta a los usuarios directamente con aplicaciones aprobadas en lugar de con la red. La solución evalúa de forma continua la identidad, el estado del dispositivo, la ubicación, el comportamiento y otras señales contextuales para determinar el acceso adecuado y, a continuación, aplica políticas granulares que se adaptan a medida que cambia el riesgo. Esto permite a las organizaciones proteger el acceso a las aplicaciones y mantener la visibilidad y el control en entornos distribuidos.

¿En qué se diferencia ZTNA de una VPN tradicional?

Las VPN tradicionales proporcionan conectividad segura a una red mediante un túnel cifrado. En cambio, ZTNA concede acceso únicamente a aplicaciones autorizadas a través de túneles de aplicaciones basados en la identidad, la postura del dispositivo y el contexto. Este enfoque de privilegio mínimo ayuda a reducir la superficie de ataque, limitar el movimiento lateral y ofrecer un control más granular del acceso a las aplicaciones.

¿Cómo verifica Ivanti Zero Trust Access de forma continua a usuarios y dispositivos?

Ivanti Zero Trust Access (ZTA) es compatible con CARTA (evaluación continua y adaptativa de riesgos y confianza) y autentica usuarios, dispositivos, aplicaciones y factores contextuales antes de las sesiones de acceso y durante ellas. La evaluación del riesgo en tiempo real, las comprobaciones de cumplimiento de los dispositivos, el análisis del comportamiento de usuarios y entidades (UEBA), la puntuación de riesgo propia y los controles de políticas adaptativas ayudan a garantizar que el acceso siga alineado con los niveles de confianza actuales y pueda ajustarse automáticamente a medida que cambia el riesgo.

¿Puede Ivanti Zero Trust Access proteger aplicaciones en entornos locales, de nube privada y de nube pública?

Sí. Ivanti Zero Trust Access está diseñado para proteger el acceso a las aplicaciones en entornos híbridos, incluidos centros de datos locales, nubes privadas y nubes públicas. Las organizaciones pueden aplicar políticas Zero Trust coherentes en aplicaciones distribuidas y, al mismo tiempo, proporcionar acceso seguro a empleados, contratistas y partners con independencia de su ubicación.

¿Cómo detecta y restringe Ivanti Zero Trust Access los dispositivos de riesgo?

Ivanti Zero Trust Access evalúa la postura del dispositivo, el estado de cumplimiento, el comportamiento del usuario y las señales de riesgo contextuales antes de conceder acceso. La solución utiliza evaluación continua y adaptativa de riesgos y confianza (CARTA), UEBA, información de riesgo basada en vulnerabilidades y políticas adaptativas para identificar dispositivos anómalos, vulnerables o no conformes. En función del nivel de riesgo, las organizaciones pueden restringir el acceso automáticamente, exigir autenticación adicional o bloquear el acceso por completo.

¿Su organización está preparada para modernizar el acceso a las aplicaciones?

Proteja usuarios, aplicaciones y datos con verificación continua, controles adaptativos y acceso Zero Trust por aplicación en todos los entornos.