


摘要
纵深防御采用多项协同的 CIS 控制措施,而不是依赖单一安全措施。实施前五项 CIS 控制措施——资产清单、持续漏洞管理、特权访问控制、安全配置和补丁修补——仅覆盖约 20% 的控制措施,却可缓解 85% 以上的常见攻击。约 86% 的漏洞源自第三方应用程序。Ivanti 的统一安全产品组合集成端点、资产、服务和身份管理,可通过单一供应商解决方案交付这些控制措施。 回顾近几年,漏洞对企业声誉、高管声誉,甚至普通用户和家庭造成的严重影响并不罕见。似乎每隔一段时间,就会有人因报告某类数据泄露事件而登上新闻头条。因此,在谈到安全时,我们会重点关注互联网安全中心控制措施(CIS Controls)。互联网安全中心 (CIS) 旨在提升人们对网络安全的认识,并推动网络安全最佳实践的采用。
什么是纵深防御?
谈到安全,我想到的是纵深防御。体育界有一句话:“最好的防守就是进攻。”
以棒球为例,即使你拥有世界上最优秀的投手轮换阵容,但如果击球手无法上垒、无法提供得分支持,你仍然赢不了比赛。你可能会问,这与安全和纵深防御有什么关系?其实,就像棒球一样,你可以把某一件事做到极致,但如果其他方面做得不好,甚至根本没有做,代价可能会非常高。
纵深防御就是让各项能力像团队一样协同配合——既有出色的投球,也有有效的击打和上垒,还有场上的稳固防守。这才是成功的组合;多名队员共同协作,才能赢得胜利!
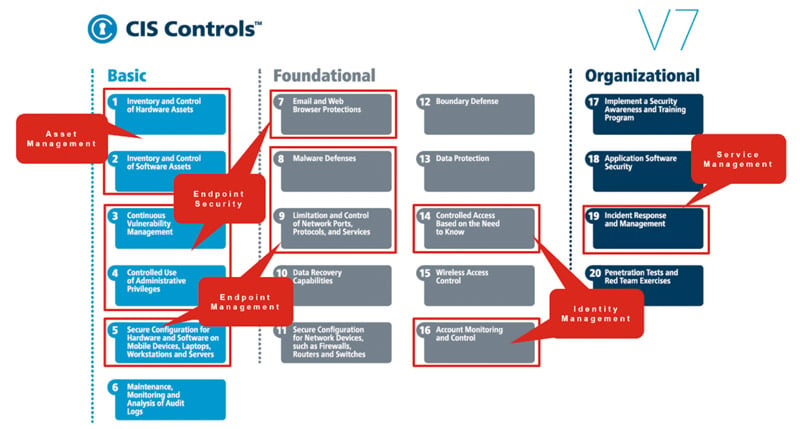
这一切如何应用到安全领域?如果您熟悉 CIS 控制措施,就会知道其中建议了 20 项控制措施,用于保护企业安全。这些控制措施分为三类:基础类、基本类和组织类。当这些控制措施协同实施时,它们就像一个团队,共同保护企业安全。纵深防御正是如此——通过多种解决方案或控制措施协同工作来保护企业。
为什么需要纵深防御?
我们已经介绍了什么是纵深防御及其含义。接下来谈谈为什么需要它。
就像前面提到的棒球例子一样,与只把比赛中的某一个环节做好相比,所有人协同配合会带来更大的胜算。安全领域也是如此。例如,假设您在操作系统补丁方面做得很好,但没有修补第三方应用程序。这意味着您仍然留下了攻击面。这就是纵深防御的重要性所在。当多种工具或控制措施协同工作时,您可以更好地降低风险并保护环境安全。
纵观 Ivanti 的安全战略,它与 CIS 控制措施高度契合。Ivanti 的安全产品组合聚焦前五项控制措施,同时 Ivanti 更广泛的产品组合还通过统一端点管理、资产管理、服务管理和身份管理解决方案体系覆盖更多控制措施。组织可以获得一站式方案,帮助保护企业安全。
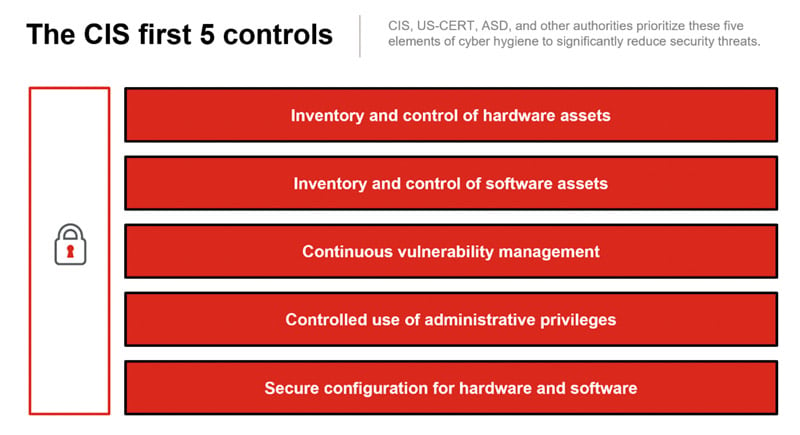
前五项 CIS 控制措施包括所有硬件和软件资产的清单与控制、持续漏洞管理、管理员权限的受控使用以及安全配置。事实证明,成功实施这五项控制措施,可有效抵御 85% 以上的常见网络攻击。
换个角度来看,只需实施 20% 的 CIS 控制措施,就可以将网络攻击风险降低 85% 以上。这难道不是一个很好的起点吗?
一切始于资产管理
当您开始分析自身的安全需求时,一切都要从资产管理入手。如果不了解环境中的所有硬件和软件资产,就无法保障环境安全。因此,确保全面掌握这些资产,是保护环境安全的第一步。
接下来,我们要谈持续漏洞管理——记录、跟踪并发现这些漏洞,以便充分修复它们——通常通过补丁管理来实现。这不仅意味着修补 Microsoft 产品,还包括修补组织内的第三方应用程序和软件。86% 的漏洞来自第三方应用程序,这意味着修补它们与修补操作系统同样重要,甚至可能更为重要。
纵深防御是将多项控制措施像团队一样协同起来,共同保护环境安全。“协同更优”则是将多项控制措施整合到单一管理解决方案中,帮助您轻松管理并保护环境安全。
查看 CIS 控制措施列表中的后两项,我们开始关注管理员权限的受控使用,以及硬件和软件资产的安全配置。这正是权限管理、应用程序控制和设备控制发挥作用的地方。推进安全建设的最佳方式是循序渐进,否则就可能留下缺口。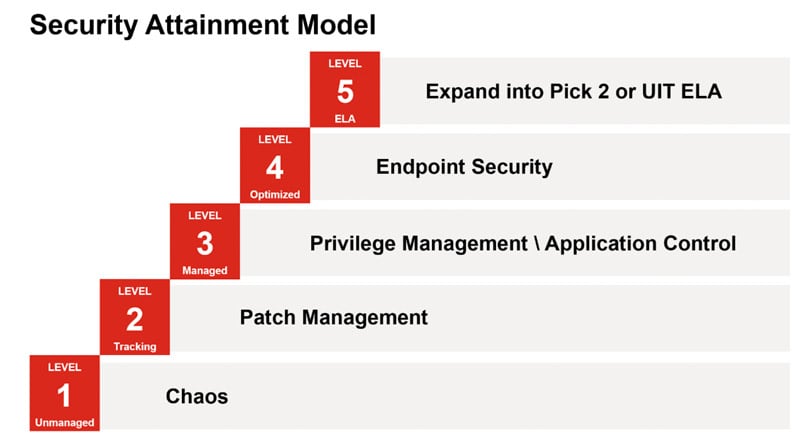
让我们沿着这些步骤来保护环境安全,并从最基础的补丁修补开始。掌握这一基础之后,我们可以继续发展并提升安全态势,将权限管理、应用程序控制、设备控制等纳入其中。“协同更优”的优势在于,通过一个产品或一家供应商,以易用、集成的方式帮助实现这些能力的协同。