


Punti Chiave
La difesa in profondità utilizza più CIS Controls coordinati invece di una singola misura di sicurezza. L’implementazione dei primi cinque CIS Controls, ossia inventario degli asset, gestione continua delle vulnerabilità, controllo degli accessi privilegiati, configurazione sicura e patching, copre circa il 20% dei controlli ma mitiga oltre l’85% degli attacchi comuni. Circa l’86% delle vulnerabilità deriva da applicazioni di terze parti. Il portafoglio di sicurezza unificato di Ivanti integra endpoint management, asset management, service management e identity management per fornire questi controlli in una soluzione con un unico fornitore. Non serve andare troppo indietro nel tempo per vedere l’impatto doloroso che le vulnerabilità hanno avuto sulla reputazione delle aziende, su quella dei dirigenti e persino sugli utenti comuni e sulle famiglie. Sembra che, a mesi alterni, qualcuno finisca sui giornali per segnalare una qualche violazione dei dati. Ecco perché, quando parliamo di sicurezza, ci concentriamo sui CIS Controls del Center for Internet Security. Il Center for Internet Security (CIS) è stato creato per aumentare la consapevolezza e promuovere le best practice in materia di cybersecurity.
Che cos’è la difesa in profondità?
Quando penso alla sicurezza, penso alla difesa in profondità. Nel mondo dello sport si dice: “La miglior difesa è l’attacco”.
Nel baseball, ad esempio, puoi avere una rotazione con i migliori lanciatori al mondo, ma se i battitori non raggiungono le basi e non portano punti a supporto, non vincerai nessuna partita. A questo punto potresti chiederti come tutto questo si applichi alla sicurezza e alla difesa in profondità. Proprio come nel baseball, puoi fare una cosa alla perfezione. Ma se non fai bene nient’altro, o non lo fai affatto, il prezzo da pagare può essere molto alto.
La difesa in profondità si realizza quando tutto funziona in modo coordinato, come una squadra: ottimi lanci, buone battute e corridori sulle basi, oltre a una solida difesa in campo. Questa sì che è una ricetta per il successo: più giocatori che collaborano come una squadra per assicurarsi la vittoria.
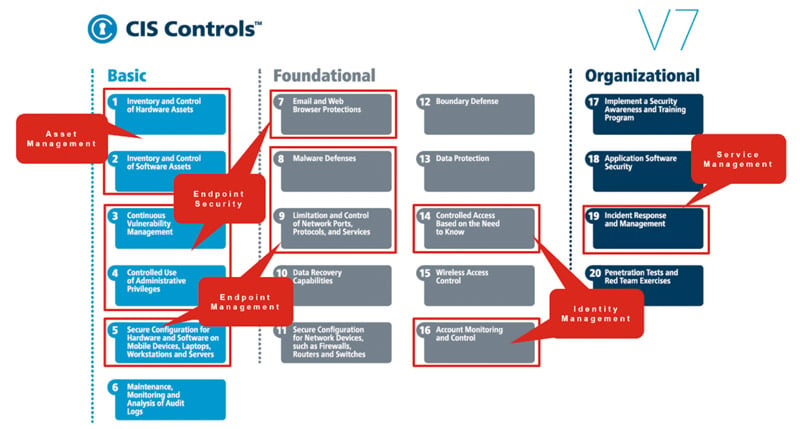
Come si applica tutto questo alla sicurezza? Se conosci i CIS Controls, sai che esistono 20 controlli consigliati per proteggere la tua azienda. Questi controlli rientrano in tre categorie: di base, fondamentali e organizzativi. Quando vengono implementati insieme, lavorano come una squadra per proteggere l’azienda. La difesa in profondità è proprio questo: più soluzioni o controlli che operano insieme per proteggere l’azienda.
Perché la difesa in profondità?
Abbiamo visto che cos’è la difesa in profondità e che cosa significa. Ora parliamo del perché.
Come nel riferimento al baseball di prima, lavorare tutti insieme offre molte più possibilità di vincere rispetto a eccellere in un solo aspetto del gioco. Lo stesso vale quando si parla di sicurezza. Per esempio, supponiamo che tu gestisca molto bene le patch del sistema operativo, ma non applichi patch alle applicazioni di terze parti. Questo significa che lasci comunque aperta una superficie di attacco. Ecco perché la difesa in profondità è importante. Quando più strumenti o controlli lavorano insieme, puoi mitigare meglio il rischio e proteggere l’ambiente.
La strategia Security di Ivanti si allinea perfettamente ai CIS Controls. Il portafoglio Security di Ivanti si concentra sui primi cinque controlli, mentre il portafoglio Ivanti più ampio copre numerosi controlli aggiuntivi con gli stack di soluzioni Unified Endpoint Management, Asset Management, Service Management e Identity Management. Le organizzazioni ottengono così un unico punto di riferimento per proteggere la propria azienda.
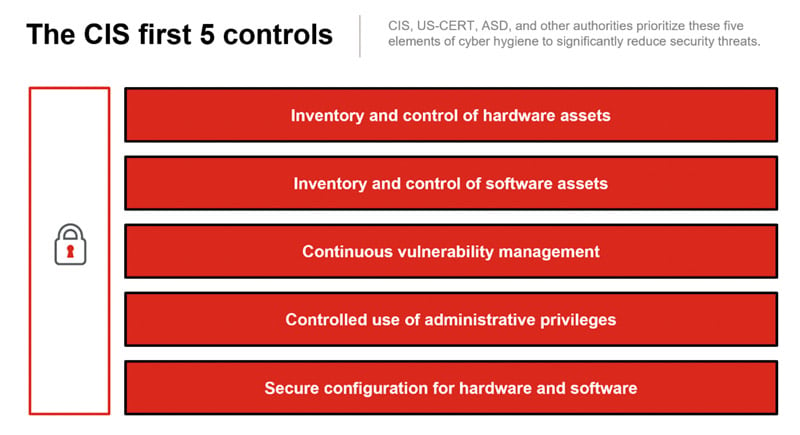
I primi cinque CIS Controls includono l’inventario e il controllo di tutti gli asset hardware e software, la gestione continua delle vulnerabilità, l’uso controllato dei privilegi di amministratore e la configurazione sicura. L’implementazione efficace di questi cinque controlli si è dimostrata efficace contro oltre l’85% dei cyberattacchi più comuni.
Mettiamolo in prospettiva. Implementando solo il 20% dei CIS Controls puoi mitigare il rischio di cyberattacchi di oltre l’85%. Non ti sembra un buon punto di partenza?
Tutto inizia dall’Asset Management
Quando inizi ad analizzare le tue esigenze di sicurezza, tutto parte dall’Asset Management. Il tuo ambiente non può essere protetto se non conosci tutti gli asset hardware e software presenti al suo interno; quindi assicurarti di avere un buon controllo su questi asset è il primo passo per proteggere l’ambiente.
Poi si passa alla gestione continua delle vulnerabilità: registrarle, monitorarle e individuarle per poterle correggere adeguatamente, in genere tramite il patch management. Questo non significa applicare patch solo a Microsoft, ma anche alle applicazioni e al software di terze parti presenti nella tua organizzazione. L’86% delle vulnerabilità deriva da applicazioni di terze parti: ciò significa che applicare patch a queste applicazioni è importante quanto applicarle al sistema operativo, se non di più.
La difesa in profondità consiste nel riunire più controlli che lavorano come una squadra per proteggere l’ambiente. Meglio insieme significa integrare più controlli in un’unica soluzione di gestione, per aiutarti a gestire e proteggere l’ambiente con semplicità.
Se consideriamo i due elementi successivi nell’elenco dei CIS Controls, iniziamo a parlare di uso controllato dei privilegi di amministratore e configurazione sicura degli asset hardware e software. È qui che entrano in gioco Privilege Management, Application Control e Device Control. Il modo migliore per affrontare la sicurezza è procedere un passo alla volta, altrimenti rischiamo di lasciare una falla.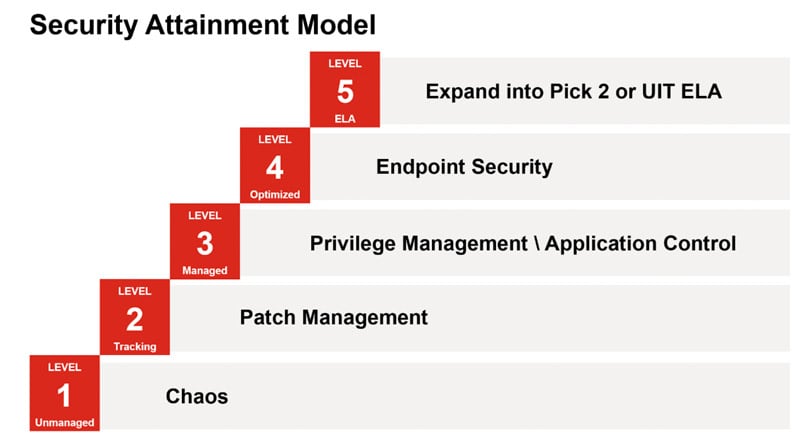
Seguiamo quindi questi passaggi per proteggere l’ambiente e iniziamo dalle basi: il patching. Una volta consolidato questo aspetto, possiamo continuare a far crescere e migliorare la nostra postura di sicurezza includendo Privilege Management, Application Control, Device Control e oltre. Il vantaggio di “meglio insieme” è avere un unico prodotto o un unico fornitore che aiuta a sincronizzare tutto questo in modo integrato e facile da usare.