


Récapitulatif
La défense en profondeur s’appuie sur plusieurs contrôles CIS coordonnés plutôt que sur une mesure de sécurité unique. La mise en œuvre des cinq principaux contrôles CIS — inventaire des actifs, gestion continue des vulnérabilités, contrôle des accès privilégiés, configuration sécurisée et application des correctifs — couvre environ 20 % des contrôles, mais réduit plus de 85 % des attaques courantes. Environ 86 % des vulnérabilités proviennent d’applications tierces. Le portefeuille de sécurité unifié d’Ivanti intègre la gestion des terminaux, des actifs, des services et des identités afin de fournir ces contrôles dans une solution à fournisseur unique. Il suffit de remonter à quelques années en arrière pour mesurer l’impact douloureux que les vulnérabilités ont eu sur la réputation des entreprises, celle de leurs dirigeants, et même sur les utilisateurs et les familles au quotidien. On a l’impression qu’un mois sur deux, une organisation se retrouve à la une pour annoncer une violation de données. C’est pourquoi, lorsque nous parlons de sécurité, nous nous concentrons sur les contrôles du Center for Internet Security. Le Center for Internet Security (CIS) a été créé pour sensibiliser et promouvoir les bonnes pratiques en matière de cybersécurité.
Qu’est-ce que la défense en profondeur ?
Lorsque je pense à la sécurité, je pense à la défense en profondeur. Il existe un dicton dans le sport : « La meilleure défense, c’est l’attaque. »
Prenons l’exemple du baseball : vous pouvez disposer d’une rotation des meilleurs lanceurs au monde, mais si les batteurs n’atteignent pas les bases et n’apportent pas de points, vous ne gagnerez aucun match. Vous vous demandez donc peut-être quel est le lien avec la sécurité et la défense en profondeur. Comme au baseball, il est possible de faire une chose parfaitement. Mais si vous ne faites pas bien le reste — voire pas du tout — cela peut vous coûter très cher.
La défense en profondeur consiste à faire travailler tous les éléments ensemble, comme une équipe : de très bons lanceurs, de bons frappeurs, des coureurs sur les bases, et aussi une solide défense sur le terrain. Voilà une recette gagnante : plusieurs joueurs qui unissent leurs forces pour assurer la victoire !
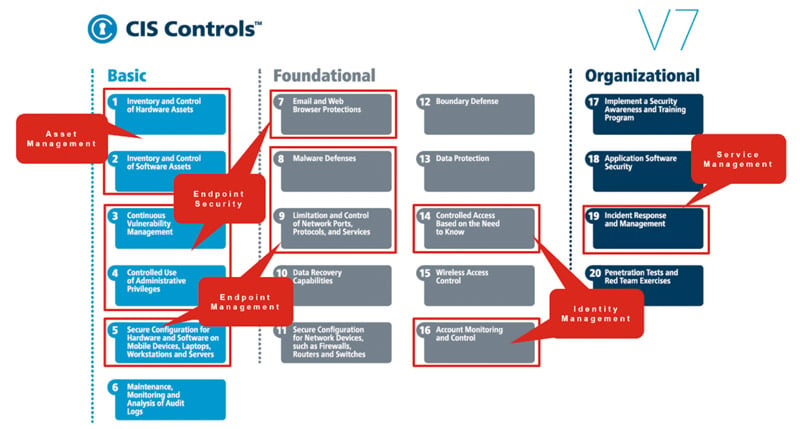
Quel rapport avec la sécurité ? Si vous connaissez les contrôles CIS, vous savez qu’il existe 20 contrôles recommandés pour sécuriser votre entreprise. Ces contrôles se répartissent en trois catégories : de base, fondamentaux et organisationnels. Lorsqu’ils sont mis en œuvre ensemble, ils agissent comme une équipe pour sécuriser votre entreprise. La défense en profondeur, c’est précisément cela : plusieurs solutions ou contrôles qui travaillent ensemble pour sécuriser l’entreprise.
Pourquoi la défense en profondeur ?
Nous avons vu ce qu’est la défense en profondeur et ce que cela implique. Parlons maintenant du pourquoi.
Comme dans notre exemple du baseball, une équipe qui travaille ensemble a bien plus de chances de gagner que si elle ne maîtrise qu’un seul aspect du jeu. Il en va de même en matière de sécurité. Par exemple, imaginons que vous gériez parfaitement les correctifs du système d’exploitation, mais que vous ne corrigiez pas les applications tierces. Vous laissez alors subsister une surface d’attaque. C’est pourquoi la défense en profondeur est importante. Lorsque plusieurs outils ou contrôles travaillent ensemble, vous pouvez mieux réduire les risques et sécuriser l’environnement.
La stratégie de sécurité d’Ivanti s’aligne parfaitement sur les contrôles CIS. Le portefeuille de sécurité d’Ivanti cible les cinq principaux contrôles, tandis que le portefeuille plus large d’Ivanti couvre plusieurs contrôles supplémentaires grâce à nos suites de solutions de gestion unifiée des terminaux, de gestion des actifs, de gestion des services et de gestion des identités. Les organisations disposent ainsi d’un interlocuteur unique pour les aider à sécuriser leur entreprise.
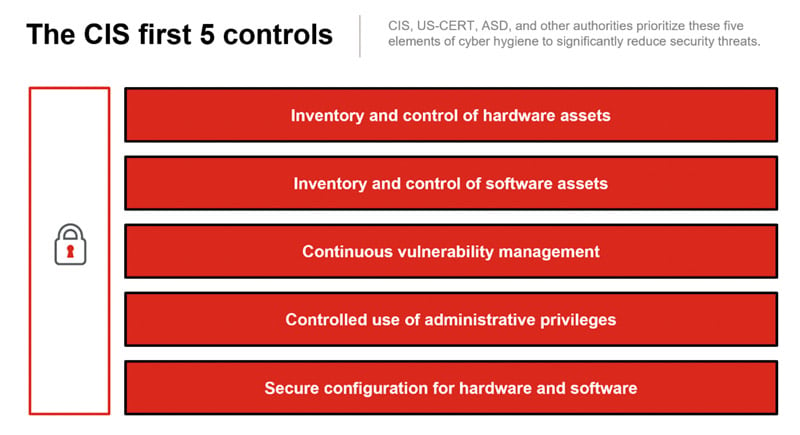
Les cinq principaux contrôles CIS incluent l’inventaire et le contrôle de tous les actifs matériels et logiciels, la gestion continue des vulnérabilités, l’utilisation contrôlée des privilèges d’administration et la configuration sécurisée. La mise en œuvre réussie de ces cinq contrôles s’est révélée efficace contre plus de 85 % des cyberattaques courantes.
Remettons cela en perspective. En mettant en œuvre seulement 20 % des contrôles CIS, vous pouvez réduire votre risque de cyberattaque de plus de 85 %. Cela ne vous semble-t-il pas être un bon point de départ ?
Tout commence par la gestion des actifs
Lorsque vous commencez à analyser vos besoins en sécurité, tout démarre par la gestion des actifs. Votre environnement ne peut pas être sécurisé si vous ne connaissez pas l’ensemble des actifs matériels et logiciels qu’il contient. S’assurer d’avoir une bonne maîtrise de ces actifs est donc la première étape pour sécuriser votre environnement.
Ensuite vient la gestion continue des vulnérabilités : les consigner, les suivre et les identifier afin de pouvoir y remédier correctement, généralement via la gestion des correctifs. Il ne s’agit pas seulement de corriger les produits Microsoft, mais aussi les applications et logiciels tiers de votre organisation. Quatre-vingt-six pour cent des vulnérabilités proviennent d’applications tierces, ce qui signifie que leur appliquer des correctifs est tout aussi important que de corriger le système d’exploitation, voire davantage.
La défense en profondeur consiste à rassembler plusieurs contrôles qui travaillent en équipe pour sécuriser l’environnement. « Mieux ensemble », c’est réunir plusieurs contrôles dans une solution de gestion unique afin de vous aider à gérer et sécuriser facilement l’environnement.
Si l’on examine les deux éléments suivants de la liste des contrôles CIS, on aborde l’utilisation contrôlée des privilèges d’administration et la configuration sécurisée des actifs matériels et logiciels. C’est là qu’interviennent la gestion des privilèges, le contrôle des applications et le contrôle des périphériques. La meilleure façon d’aborder la sécurité est de procéder étape par étape, faute de quoi nous risquons de laisser une faille.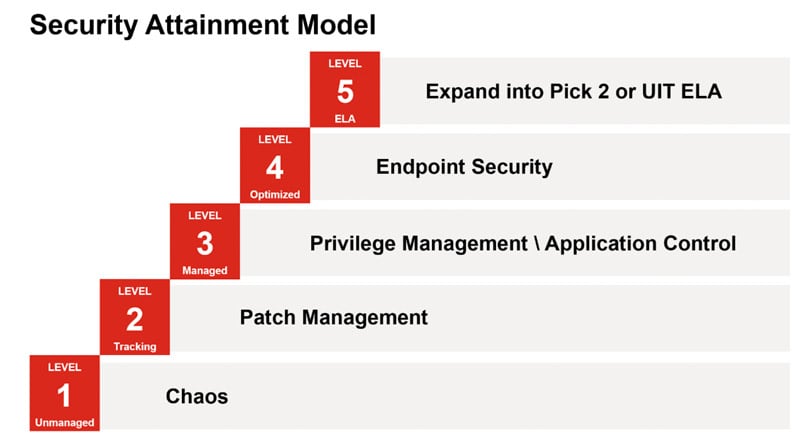
Suivons ces étapes pour sécuriser l’environnement, en commençant par les bases : l’application des correctifs. Une fois cette étape maîtrisée, nous pouvons continuer à développer et renforcer notre posture de sécurité pour inclure la gestion des privilèges, le contrôle des applications, le contrôle des périphériques, et plus encore. L’avantage du « mieux ensemble » est de disposer d’un seul produit ou d’un seul fournisseur qui aide à synchroniser l’ensemble de manière intégrée et simple d’utilisation.