


Récapitulatif
- Protégez la périphérie réseau ! La période précédant le Patch Tuesday comporte plusieurs vulnérabilités zero-day ciblant les appareils de périphérie réseau.
- Passez en revue les cycles de vie des actifs et des logiciels. De nombreuses dates de fin de support et de fin de vie sont survenues en octobre, et d’autres interviendront d’ici janvier 2027.
- Le système d’exploitation Microsoft Windows est la priorité absolue ce mois-ci pour corriger l’exploit zero-day (CVE-2026-96951).
Ce qui s’est passé depuis le Patch Tuesday de septembre
Commençons ce mois-ci par un chiffre intéressant. La base de connaissances sur les vulnérabilités d’Ivanti suit désormais plus de 406 000 CVE. Plus de 78 000 d’entre elles ont été publiées rien qu’en 2026, soit davantage que les quelque 70 000 CVE publiées en 2015 et auparavant, en remontant jusqu’à 1999.
- Publication des CVE : Depuis le début de l’année 2026, le total annuel de 2025 a déjà été dépassé de 64 % (au 12 octobre). (Source : Ivanti Vulnerability KB)
- Exploitation : depuis le début de l’année 2026, le total annuel de 2025 a été dépassé de 33 %. (Source : Ivanti Vulnerability KB)
- Accélération des correctifs : depuis le début de l’année 2026, le total a atteint 94 % du total annuel de 2025 et devrait terminer environ 20 % plus haut. (Source : Ivanti Patch Catalog)
Les équipements et appliances de périphérie ont dominé les semaines précédant ce Patch Tuesday.
- Citrix a divulgué une vulnérabilité zero-day NetScaler ciblée, CVE-2026-88779 (CVSS 8,7), qui nécessite que l’appliance soit configurée comme fournisseur de services SAML ou fournisseur d’identité.
- La CISA a signalé que la faille critique FortiMail CVE-2026-104286 (CVSS 9,8, écriture de fichier non authentifiée) était activement exploitée.
- SonicWall a publié un correctif d’urgence pour CVE-2026-102255 (CVSS 10,0, SSRF pré-authentification dans SMA1000) le 6 octobre, et du trafic d’attaque est apparu le 9 octobre. Aucune compromission confirmée n’est établie.
- Le 8 octobre, la CISA a ajouté cinq failles plus anciennes au catalogue KEV (ProFTPD, ONLYOFFICE, Strapi, Struts et BIND) à la suite de leur exploitation par Flax Typhoon, lié à la Chine.
- Ivanti a divulgué une vulnérabilité de contournement non authentifié de sévérité élevée (CVE-2026-104935) dans Ivanti Connect Secure. Ivanti a connaissance d’une exploitation limitée. Des correctifs sont disponibles pour les branches de code 25.x et 22.x, mais Ivanti recommande de passer à la version 25.x dès que possible, car les branches de code 22.x atteindront leur fin de vie le 31 janvier 2027.
Microsoft
Le cycle de vie est un thème clé ce mois-ci. Plusieurs produits ont cessé de recevoir des mises à jour de sécurité ce mois-ci :
- Office 2021 et Office LTSC 2021 sont arrivés en fin de support, tout comme Windows 10 2016 LTSB et IoT LTSB 2016.
- Windows 11 24H2 Famille et Pro ont atteint leur fin de maintenance, et Windows Server 2012/2012 R2 entrent dans leur dernière année d’ESU, sans année 4.
- L’année 1 des ESU commerciaux pour Windows 10 prend fin le 13 octobre, l’année 2 courant jusqu’au 12 octobre 2027. Les ESU grand public ont été prolongés jusqu’au 12 octobre 2027.
- La phase finale des ESU pour Exchange Server et Skype for Business Server expire le 31 octobre.
- Windows Server 2022 passe au support étendu et ne nécessite aucune action.
Publication Microsoft du jour
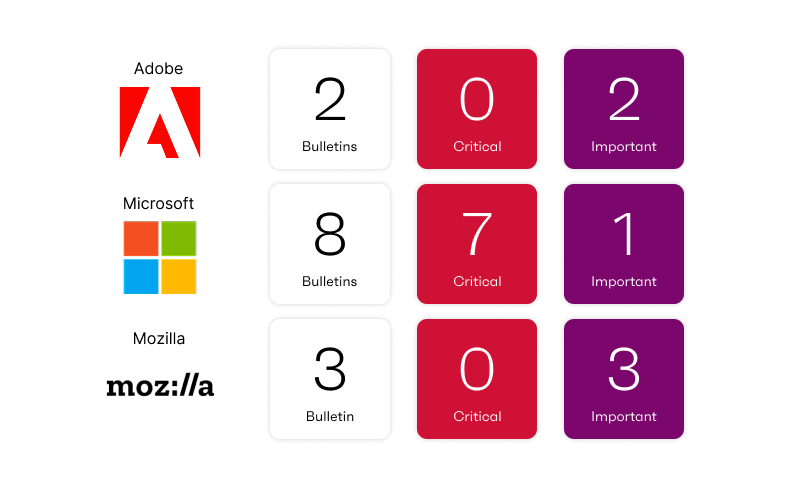
Microsoft a corrigé 1 407 CVE ce mois-ci, dont 78 classées Critiques et 1 329 Importantes. Cela représente environ 44 % de plus que le record de septembre.
Une vulnérabilité est confirmée comme exploitée : CVE-2026-96951, un contournement d’une fonctionnalité de sécurité de Windows Shell affectant Windows 10, Windows 11 et Windows Server 2012 R2 jusqu’à 2025. Windows Shell a déjà été ciblé à plusieurs reprises par des attaques zero-day cette année. Appliquez ce correctif en priorité.
Une vulnérabilité est divulguée publiquement : CVE-2026-108398, un contournement d’une fonctionnalité de sécurité de .NET Framework affectant .NET Framework 3.5 et 4.6.2 à 4.8.1. La divulgation publique accroît l’urgence, car du code d’exploitation pourrait suivre.
Sur les 78 CVE Critiques, 65 concernent l’exécution de code à distance. Office en compte 34 (dont 19 dans Excel), et plusieurs touchent des services exposés au réseau : Serveur DHCP, Message Queuing, Services Bureau à distance et QUIC. Exchange présente une RCE Critique (CVE-2026-70571) pour les versions 2016 et 2019, dont les ESU prennent fin le 31 octobre.
Mise à jour des éditeurs tiers
Adobe
Adobe a publié 10 bulletins couvrant 141 CVE, dont 15 Critiques. Adobe n’a connaissance d’aucune exploitation les concernant. Commencez par les deux produits qui concentrent toutes les vulnérabilités Critiques :
- ColdFusion (APSB26-144) : 10 failles Critiques, dont trois bugs non authentifiés accessibles via le réseau, avec un score de 9,8 ou plus (CVE-2026-105899, 10,0 ; CVE-2026-106622, 10,0 ; CVE-2026-106624, 9,8). Mettez à jour vers 2025.0.14 ou 2023.0.26.
- Commerce (APSB26-153) : cinq failles Critiques, dont CVE-2026-103849 (10,0) et CVE-2026-92909 (9,8), toutes deux non authentifiées. Les clients doivent également appliquer le hotfix pour CVE-2026-75650 issu de la mise à jour APSB26-146 du 7 septembre.
Les huit autres bulletins sont de Priorité 3 : Photoshop (18 CVE), Content Credentials SDK (30), Substance 3D Stager (16), FrameMaker (10), Substance 3D Designer (9), Dimension (7), Bridge (4) et Substance 3D Sampler (4).
Mozilla
Mozilla a publié Firefox 158, ESR 153.5 et ESR 115.43, corrigeant 79 CVE uniques, dont 30 de sévérité élevée. Plusieurs permettent des sorties de sandbox, notamment CVE-2026-109705, 109707, 109708 et 109712. Mozilla attribue désormais une CVE par bug, ce qui augmente les volumes par rapport aux mois précédents. Les avis n’indiquent aucune exploitation.
Mise à jour de sécurité Ivanti d’octobre 2026
La mise à jour de sécurité d’octobre d’Ivanti traite sept vulnérabilités dans trois produits, dont Ivanti Patch for Intune et Ivanti Xtraction. Plus particulièrement, Ivanti a divulgué CVE-2026-104935 (CVSS 8,6), un contournement d’authentification dans Connect Secure pour lequel Ivanti indique avoir connaissance d’une exploitation limitée dans la nature. Les correctifs sont inclus dans 25.1.1.2, 25.1.3.0, 25.1.3.1 et 22.8R2.5, selon la branche de code. Un correctif pour une faille d’élévation de privilèges associée, utilisée dans la même chaîne, est attendu dans les prochaines semaines.
Liste des actions pour les mises à jour d’octobre
- Mettez à jour le système d’exploitation Windows afin de corriger l’exploit zero-day d’injection de commandes Windows Shell (CVE-2026-96951).
- Examinez la liste des fins de vie de Microsoft et assurez-vous que des plans de suppression ou d’atténuation des risques sont en place.
- Exécutez votre plan de maintenance habituel pour le reste des mises à jour.