简介
密码。它们是首要安全风险,也是最终用户深感困扰的痛点。而它们即将成为过去。Ivanti 正在消除密码,让移动设备成为您的身份凭证和安全访问企业资源的入口。
我们也在让这一切变得简单,因为您现有的 Ivanti 统一端点管理 (UEM) 正是这一突破的核心,为我们端到端的零信任安全方法奠定了基础。这意味着,您已经具备将组织打造为无密码环境的条件,从而带来更顺畅的体验和更高的工作效率。
本电子书阐释 Ivanti Zero Sign-On (ZSO) 如何终结密码带来的困扰,以及您的组织如何借助对 Ivanti UEM 的投资,从这一突破性的安全变革中受益。
密码问题
密码已不再是一种安全解决方案,反而更多地成为安全负担。它们让 IT 团队头疼,也给最终用户带来不便。以往改善现状的努力之所以失败,是因为密码只是被弱化,而不是从等式中彻底移除。
IT 面临的安全挑战
作为数据泄露的主要原因之一,密码给组织带来巨大风险,并持续对 IT 构成安全挑战。对于黑客而言,密码也意味着潜在收益,因为自动化暴力破解程序让破解密码变得相对容易。
各种社会工程学手段也被用于窃取凭据,其中包括网络钓鱼攻击,即通过电子邮件或恶意网站诱导用户提供密码。其他攻击方式,例如“语音钓鱼”(vishing) 和“短信钓鱼”(smishing),也日益普遍。但这并不是一个令人恐惧的故事,而是一次变革的契机。
糟糕的用户体验
一个普遍事实是:用户都不喜欢密码。日益增长的挫败感只会进一步加剧风险。为了增强安全性,密码变得越来越复杂,也让记忆变得更加困难。如今,用户需要记住至少八个字符的密码,其中包含大小写字母、数字和特殊字符,并且不能与过去三个月内使用过的密码重复。尝试在移动设备上输入这些字符串,更是让人倍感挫折。
员工需要记住的密码数量庞大,使问题进一步恶化。这种令人沮丧的密码体验在组织内的所有云服务和其他应用中不断重复。其结果就是忘记密码、重置密码、账户锁定,以及反复出现的低效循环。
高风险的变通做法
密码要求越复杂,人们就越容易采取高风险行为来应对。为了避免重置密码的麻烦,或避免因尝试失败而被锁定,用户往往会:
- 在多个账户中使用同一个密码。
- 把手写密码直接贴在设备上。
- 将所有密码存储在一个名称一看就是密码文件的文档中。
ZSO 同时提供 SSO 和 MFA 功能,因此我们应避免在自己的材料中贬低 SSO 和 MFA。
零登录
我们说过,这并不只是一个令人恐惧的故事,对吧?美好的结局来了。移动安全领域的领导者找到了取代密码的方法,打造出零登录体验。以移动设备作为您的身份凭证和安全访问入口,便可在任何地点实现无缝身份验证体验。用户只需看一眼或轻触一下手指,即可安全访问任何业务应用、设备或资源。无需密码。只需简单的无密码访问,即可从任何设备、任何操作系统,在任何地点访问任何服务。随着 Everywhere Workplace 的兴起,这一点前所未有地重要。
如消费者体验般便捷的安全性
提供这种如消费者体验般便捷的安全性,是我们对移动设备既有期待的自然延伸。最常见的例子是 Apple Pay 和 Google Pay 等移动支付系统,它们允许您绑定信用卡或借记卡。当您使用该卡支付时,系统会基于您拥有的东西(手机、手表或平板电脑)以及您自身的特征(通过 Apple Face ID 或 Touch ID 等技术进行的生物识别确认)来授权交易。我们正在将这种无缝安全体验带入工作场所。
端到端的零信任方法
这正是我们以端到端零信任方法重新定义企业安全的一部分,而这一方法始于您已经拥有的 UEM 基础。它只有在关联用户、设备、应用、网络和威胁之后才授予访问权限,全程无需密码。
任何云服务。
同样的无密码流程还可以安全访问贵公司所需的任何云服务,例如 Microsoft 365、Salesforce 或 Dropbox。
任何设备。
这种无缝安全性还可扩展到贵组织未管理的设备,例如需要访问特定公司应用的承包商和合作伙伴所使用的设备。
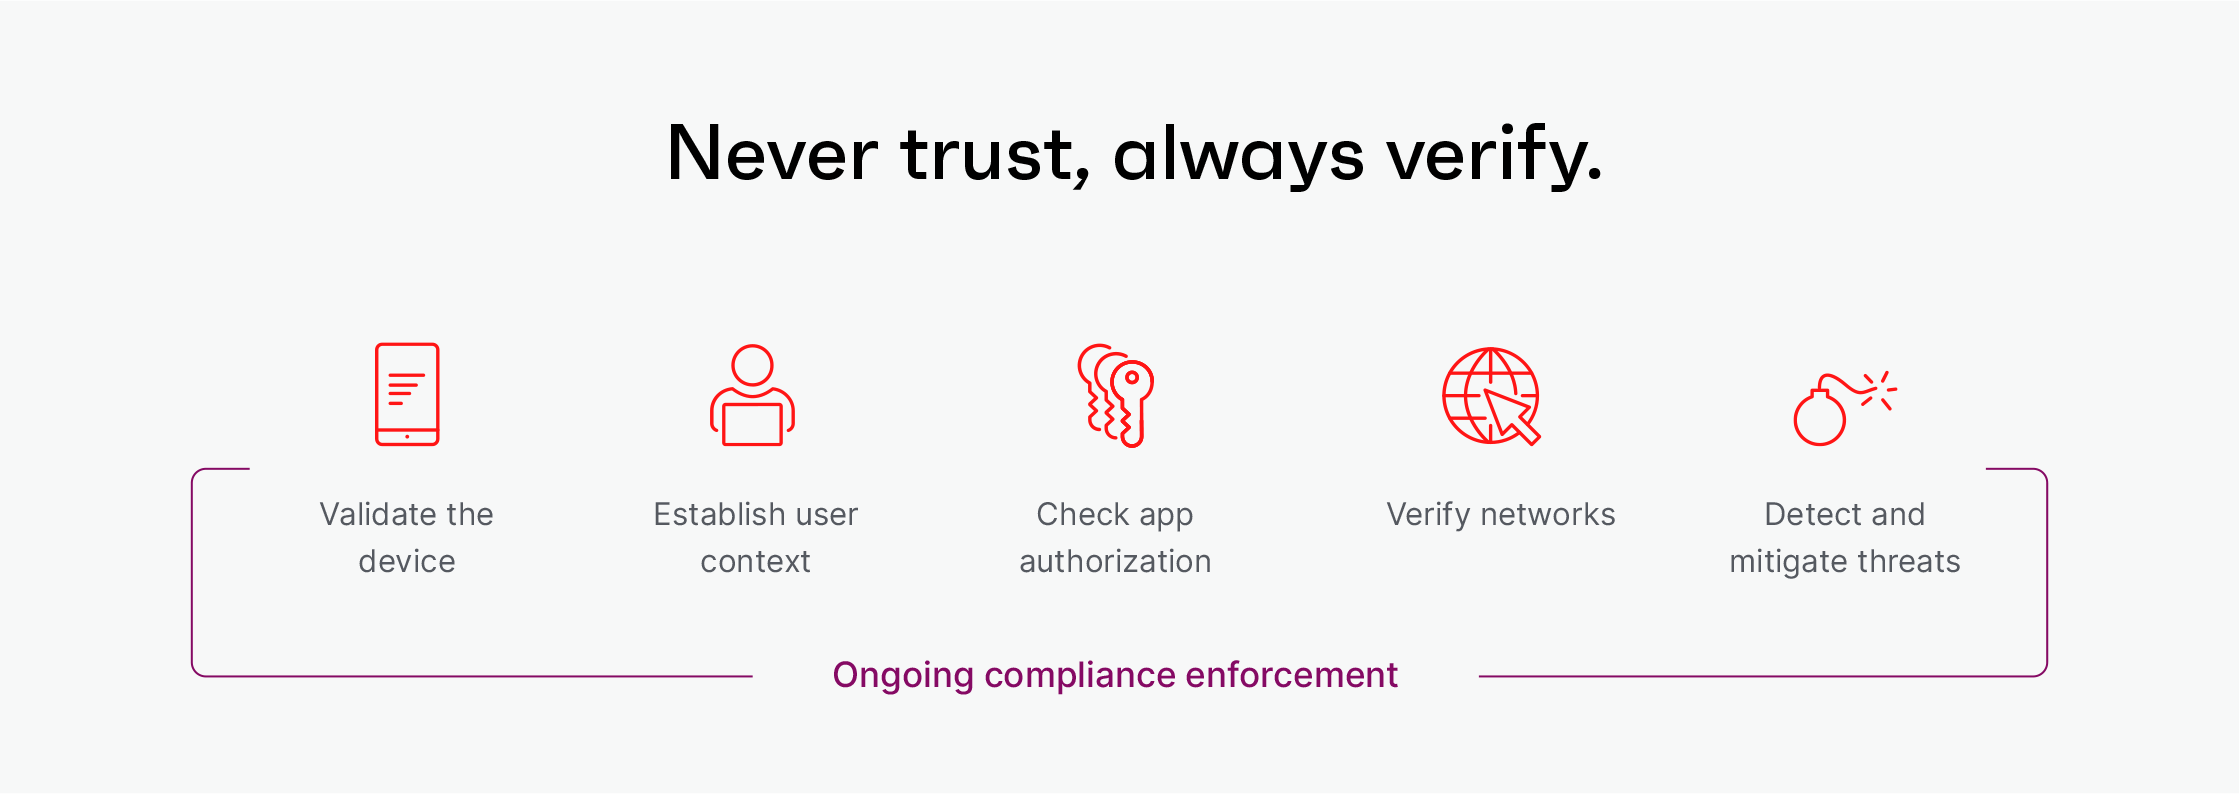
Zero Sign-On。Ivanti 已经实现。
通过利用端到端零信任安全将您的移动设备转变为安全身份凭证,Ivanti 打造了一个让您能够实现以下目标的世界:
- 降低凭据盗窃带来的安全风险。
- 避免用户采用高风险的密码变通做法。
- 抵御日益增长的移动威胁。
- 终结忘记和重置密码的挫败循环。
这一切之所以成为可能,是因为端到端零信任安全始于您已经拥有的 UEM 框架。现在就充分利用它,在您的组织中终结密码。用户和 IT 团队都会因此受益。