Introduction
Les mots de passe. Ils constituent le principal risque de sécurité et un point de friction bien connu pour les utilisateurs finaux. Et ils sont sur le point de devenir un souvenir. Ivanti élimine les mots de passe en faisant de l’appareil mobile votre identité et votre accès sécurisé à l’entreprise.
Nous simplifions également les choses, car votre solution Ivanti Unified Endpoint Management (UEM) existante est au cœur de cette avancée et constitue la base de notre approche de sécurité Zero Trust de bout en bout. Vous disposez donc déjà de tout ce qu’il faut pour faire de votre entreprise une zone sans mot de passe, avec des expériences plus fluides et une productivité accrue.
Cet ebook explique comment Ivanti Zero Sign-On (ZSO) met fin aux contraintes liées aux mots de passe, et comment votre entreprise peut tirer parti de cette évolution majeure de la sécurité en s’appuyant sur votre investissement dans Ivanti UEM.
Le problème des mots de passe
Les mots de passe sont devenus davantage une faille de sécurité qu’une solution de sécurité. Ils sont source de difficultés pour l’IT et de contraintes pour les utilisateurs finaux. Les efforts visant à améliorer la situation ont échoué, car les mots de passe ont été réduits, mais pas totalement supprimés de l’équation.
Les défis de sécurité pour l’IT
Figurant parmi les principales causes de violations, les mots de passe représentent un risque considérable pour les entreprises et créent un défi de sécurité permanent pour l’IT. Pour les pirates, ils peuvent aussi être une source de profit, car les programmes automatisés de force brute les rendent relativement faciles à compromettre.
Une grande variété de techniques d’ingénierie sociale sont également utilisées pour le vol d’identifiants, notamment les attaques de phishing, qui utilisent des e-mails ou des sites Web malveillants pour obtenir des mots de passe. D’autres méthodes d’exploitation, comme le « vishing » (phishing vocal) et le « smishing » (phishing par SMS), sont également de plus en plus fréquentes. Mais il ne s’agit pas d’une histoire destinée à faire peur. C’est une opportunité de changement.
Une mauvaise expérience utilisateur
C’est une vérité universelle : les utilisateurs ne supportent pas les mots de passe. Cette frustration croissante ne fait qu’accroître les risques. Pour renforcer leur sécurité, les mots de passe sont devenus plus complexes, ce qui les rend encore plus difficiles à mémoriser. Les utilisateurs doivent désormais retenir des mots de passe d’au moins huit caractères, comprenant des lettres majuscules et minuscules, un chiffre et un caractère spécial, et différents de ceux utilisés au cours des trois derniers mois. Saisir ces chaînes de caractères sur des appareils mobiles crée un niveau de frustration supplémentaire.
Le volume même de mots de passe que les employés doivent mémoriser aggrave le problème. Des variantes de cette expérience frustrante se répètent pour tous les services cloud et les autres applications de l’entreprise. Résultat : oublis, réinitialisations, verrouillages de comptes et cycles récurrents de perte de productivité.
Des contournements risqués
Plus les exigences relatives aux mots de passe se complexifient, plus les utilisateurs sont incités à adopter des comportements risqués pour y faire face. Pour éviter les contraintes liées aux réinitialisations ou aux verrouillages après des tentatives échouées, les utilisateurs ont recours à :
- L’utilisation du même mot de passe sur plusieurs comptes.
- Des mots de passe manuscrits collés directement sur les appareils.
- Le stockage de tous leurs mots de passe dans un fichier au nom trop évident.
ZSO fournit à la fois des fonctionnalités SSO et MFA. Nous devons donc éviter de dénigrer le SSO et la MFA dans nos propres supports.
Zero Sign-On
Nous avons dit qu’il ne s’agissait pas seulement d’une histoire destinée à faire peur, n’est-ce pas ? Voici la solution. Il a fallu un leader de la sécurité mobile pour déterminer comment remplacer le mot de passe et créer une expérience Zero Sign-On. Lorsque le mobile devient votre identifiant et votre accès sécurisé, une expérience d’authentification fluide est possible partout. Les utilisateurs peuvent accéder en toute sécurité à n’importe quelle application métier, appareil ou ressource d’un simple regard ou d’une pression du doigt. Aucun mot de passe requis. Juste un accès sans mot de passe, simple, à n’importe quel service, depuis n’importe quel appareil, sur n’importe quel OS, où que vous soyez. Avec l’essor de l’Everywhere Workplace, cela n’a jamais été aussi important.
Une sécurité aussi simple que dans les usages grand public
Offrir cette simplicité de sécurité digne des usages grand public s’inscrit naturellement dans ce que nous attendons déjà de nos appareils mobiles. L’exemple le plus répandu est celui des systèmes de paiement mobile, comme Apple Pay et Google Pay, qui vous permettent d’enregistrer une carte de crédit ou de débit. Lorsque vous payez avec cette carte, les systèmes autorisent la transaction en s’appuyant sur quelque chose que vous possédez (votre téléphone, votre montre ou votre tablette) et sur quelque chose qui vous caractérise (une confirmation biométrique via une technologie comme Face ID ou Touch ID d’Apple). Nous apportons ce type d’expérience de sécurité fluide au monde du travail.
Une approche Zero Trust de bout en bout
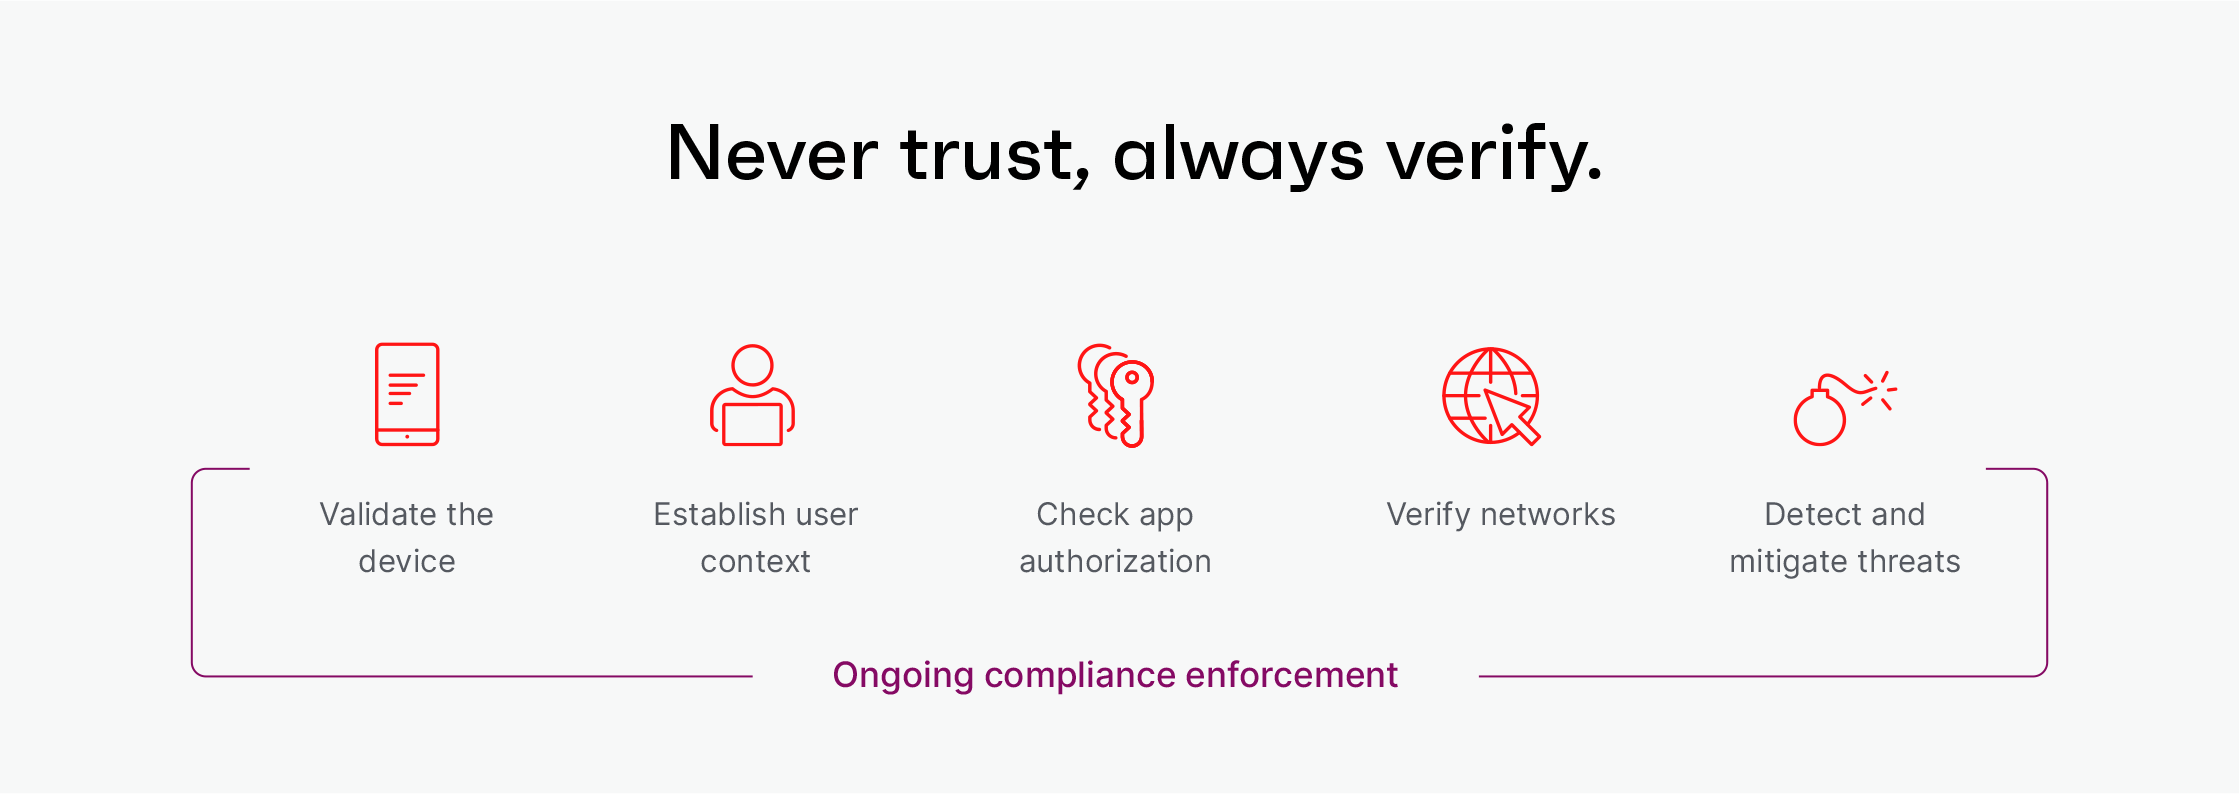
Tout cela s’inscrit dans notre manière de redéfinir la sécurité d’entreprise grâce à une approche Zero Trust de bout en bout, qui commence avec la base UEM dont vous disposez déjà. Celle-ci accorde l’accès uniquement après corrélation de l’utilisateur, de l’appareil, de l’application, du réseau et des menaces, le tout sans exiger de mot de passe.
N’importe quel service cloud.
Ce même processus sans mot de passe permet également un accès sécurisé à n’importe quel service cloud dont votre entreprise a besoin, comme Microsoft 365, Salesforce ou Dropbox.
N’importe quel appareil.
Cette sécurité fluide s’étend aux appareils que votre entreprise ne gère pas, par exemple ceux des sous-traitants et partenaires qui ont besoin d’accéder à certaines applications de l’entreprise.
Zero Sign-On. Ivanti l’a fait.
En transformant votre appareil mobile en identifiant sécurisé grâce à une sécurité Zero Trust de bout en bout, Ivanti a créé un monde dans lequel vous pouvez :
- Réduire les risques de sécurité liés au vol d’identifiants.
- Éviter les contournements risqués des mots de passe par les utilisateurs.
- Vous protéger contre les menaces mobiles croissantes.
- Mettre fin au cycle frustrant des oublis et des réinitialisations de mots de passe.
Tout cela est possible grâce à une sécurité Zero Trust de bout en bout, qui commence avec le framework UEM dont vous disposez déjà. Mettez-le à profit pour en finir avec les mots de passe dans votre entreprise. Les utilisateurs et l’IT vous remercieront.