はじめに
パスワード。セキュリティ上の最大のリスクであり、エンドユーザーにとって大きな負担となってきました。しかし、それもまもなく過去のものになります。Ivantiは、モバイルデバイスをユーザーのアイデンティティおよびエンタープライズへの安全なアクセス手段にすることで、パスワードを不要にします。
しかも、その実現はシンプルです。既存のIvanti Unified Endpoint Management(UEM)がこの画期的な変革の中核となり、エンドツーエンドのゼロトラストセキュリティアプローチの基盤を構築するからです。つまり、よりスムーズなエクスペリエンスと高い生産性を実現しながら、組織をパスワード不要の環境にするために必要な要素はすでに揃っています。
このeBookでは、Ivanti UEMへの投資を活用することで、Ivanti Zero Sign-On(ZSO)がパスワードの負担をどのように解消し、セキュリティにおけるこの画期的な変革から組織がどのようなメリットを得られるかを解説します。
パスワードの問題
パスワードは、セキュリティソリューションというよりも、セキュリティ上の負債になっています。IT部門にとっては頭痛の種であり、エンドユーザーにとっては手間のかかるものです。状況を改善するための取り組みがうまくいかなかったのは、パスワードを最小限に抑えるだけで、方程式から完全に取り除くことができなかったためです。
IT部門が直面するセキュリティ課題
侵害の主な原因の一つであるパスワードは、組織に大きなリスクをもたらし、IT部門にとって継続的なセキュリティ課題となっています。また、ハッカーにとっては、ブルートフォース攻撃を自動化するプログラムによって比較的簡単に解読できるため、収益につながり得る標的でもあります。
認証情報の窃取には、メールや悪意のあるWebサイトを使ってパスワードを入力させるフィッシング攻撃など、さまざまなソーシャルエンジニアリングの手口も使われています。「ビッシング」(音声フィッシング)や「スミッシング」(SMS/テキストフィッシング)などの攻撃も増加しています。しかし、これは単なる脅威の話ではありません。変革の機会です。
不十分なユーザーエクスペリエンス
誰もが認める事実として、ユーザーはパスワードを好みません。こうした不満の高まりは、リスクをさらに高めるだけです。強度を高めるためにパスワードは複雑化し、その結果、記憶することがますます難しくなっています。現在、ユーザーには大文字と小文字、数字、特殊文字を含む8文字以上のパスワードを覚えることが求められ、さらに過去3か月以内に使用していない一意のものでなければなりません。こうした文字列をモバイルデバイスに入力することは、さらに大きなストレスになります。
従業員が覚えなければならないパスワードの数が非常に多いことも、問題を悪化させています。この煩わしいパスワード体験は、組織内のすべてのクラウドサービスやその他のアプリケーションで繰り返されます。その結果、パスワードを忘れる、リセットする、ロックアウトされるという非生産的なサイクルが繰り返されます。
リスクの高い回避策
パスワード要件が複雑になるほど、人々はそれに対処するためにリスクの高い行動を取りがちになります。リセットの手間や、ログイン失敗によるロックアウトを避けるため、ユーザーは次のような行動に出ます。
- 複数のアカウントで同じパスワードを使い回す。
- 手書きのパスワードをデバイスに直接貼り付ける。
- すべてのパスワードを、明らかな名前の1つのファイルに保存する。
ZSOはSSOとMFAの両方の機能を提供するため、自社資料ではSSOやMFAを否定的に扱うことは避けるべきです。
ゼロサインオン
これは単なる脅威の話ではないとお伝えしました。ここからが解決への道筋です。モバイルセキュリティのリーダーだからこそ、パスワードを置き換え、ゼロサインオン体験を実現する方法を見出すことができました。モバイルをIDおよび安全なアクセス手段として利用することで、どこからでもシームレスな認証体験が可能になります。ユーザーは、ひと目見るだけ、または指でタップするだけで、あらゆるビジネスアプリ、デバイス、リソースに安全にアクセスできます。パスワードは不要です。あらゆるデバイス、あらゆるOSから、どこにいても、あらゆるサービスへシンプルにパスワードレスでアクセスできます。Everywhere Workplaceの拡大に伴い、その重要性はかつてないほど高まっています。
コンシューマー向けのように使いやすいセキュリティ
コンシューマー向けのように使いやすいセキュリティを提供することは、私たちがモバイルデバイスにすでに期待している体験の自然な延長です。最も広く普及している例が、Apple PayやGoogle Payなどのモバイル決済システムです。これらでは、クレジットカードやデビットカードを登録できます。そのカードで支払いを行う際、システムは「所有しているもの」(スマートフォン、ウォッチ、タブレット)と「本人であること」(AppleのFace IDやTouch IDなどのテクノロジーによる生体認証)に基づいて取引を承認します。Ivantiは、このようなシームレスなセキュリティ体験を職場にもたらします。
エンドツーエンドのゼロトラストアプローチ
これは、エンドツーエンドのゼロトラストアプローチによってエンタープライズセキュリティを再定義する取り組みの一部です。その出発点となるのは、すでに導入済みのUEM基盤です。このアプローチでは、ユーザー、デバイス、アプリ、ネットワーク、脅威を関連付けて評価したうえでのみアクセスを許可します。しかも、パスワードは不要です。
あらゆるクラウドサービス。
この同じパスワードレスプロセスにより、Microsoft 365、Salesforce、Dropboxなど、企業が必要とするあらゆるクラウドサービスへの安全なアクセスも可能になります。
あらゆるデバイス。
このシームレスなセキュリティは、特定の社内アプリへのアクセスが必要な請負業者やパートナーなど、組織が管理していないデバイスにも適用できます。
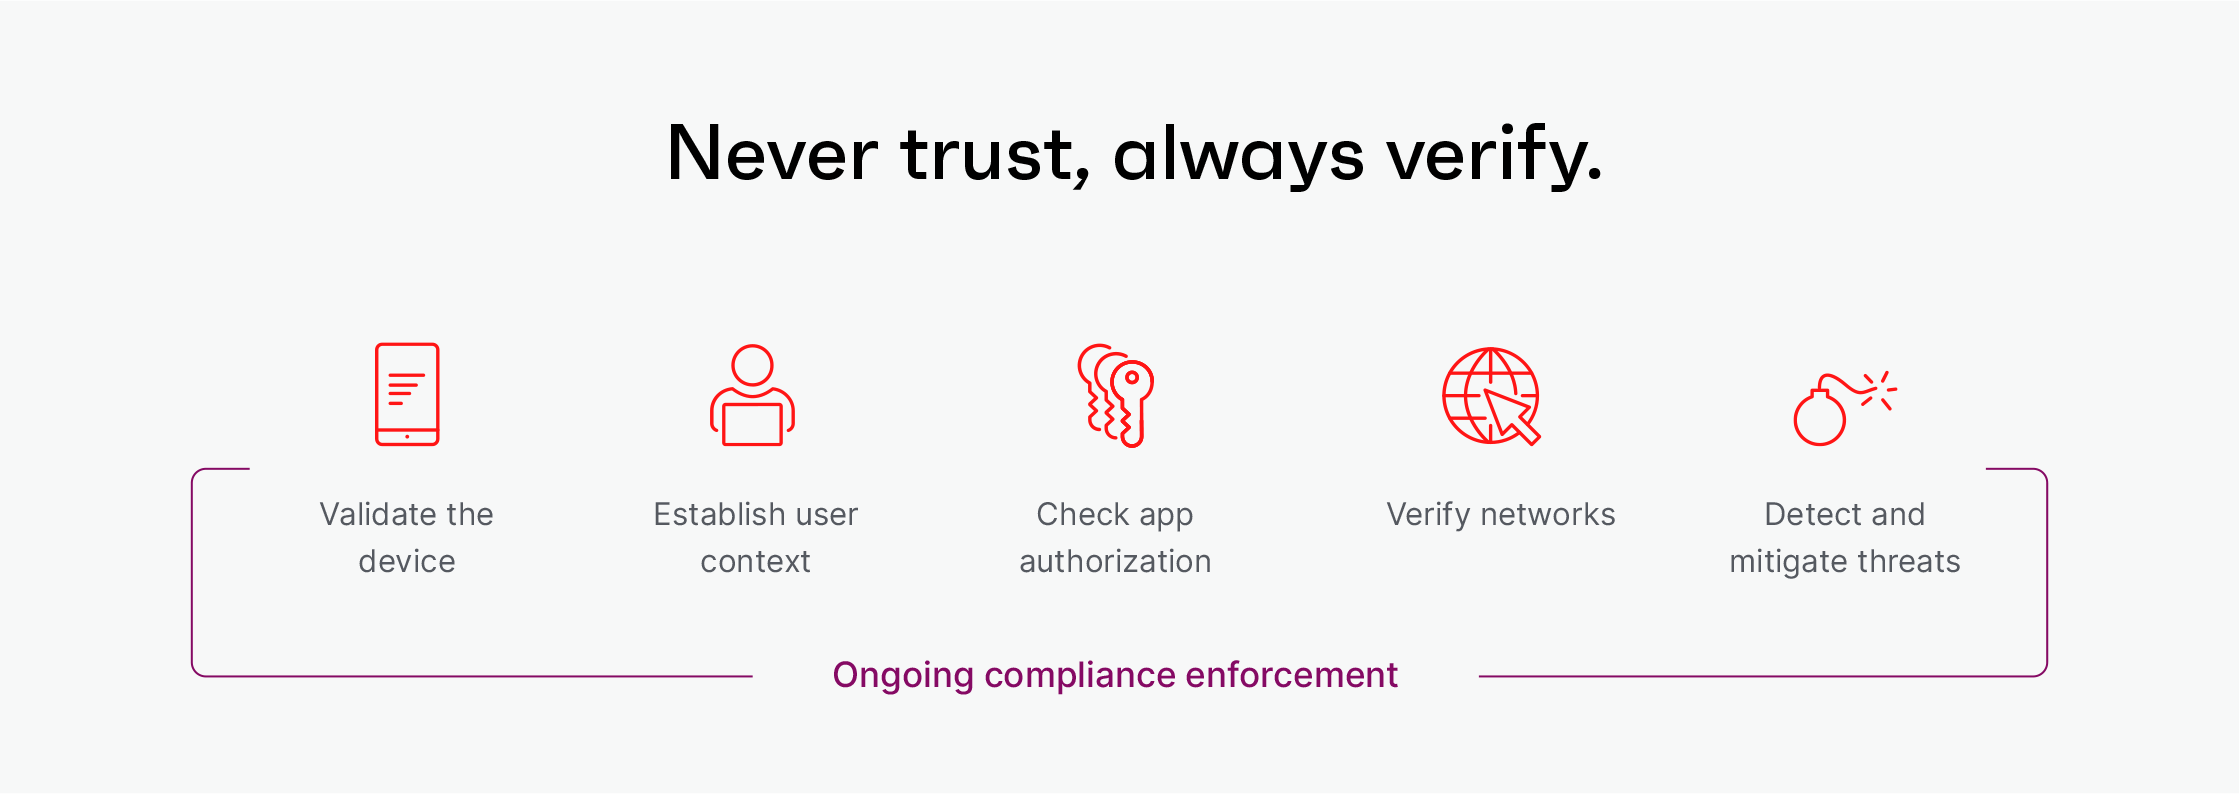
Zero Sign-On。Ivantiが実現しました。
モバイルデバイスを、エンドツーエンドのゼロトラストセキュリティによる安全なIDに変えることで、Ivantiは次のことを可能にする世界を実現しました。
- 認証情報の窃取によるセキュリティリスクを低減する。
- ユーザーによるリスクの高いパスワード回避策を防ぐ。
- 増大するモバイル脅威から保護する。
- パスワードを忘れてリセットするという煩わしいサイクルを終わらせる。
これらはすべて、すでに導入済みのUEMフレームワークを起点とするエンドツーエンドのゼロトラストセキュリティによって実現できます。これを活用して、組織からパスワードをなくしましょう。ユーザーもIT部門も、その効果を実感するはずです。