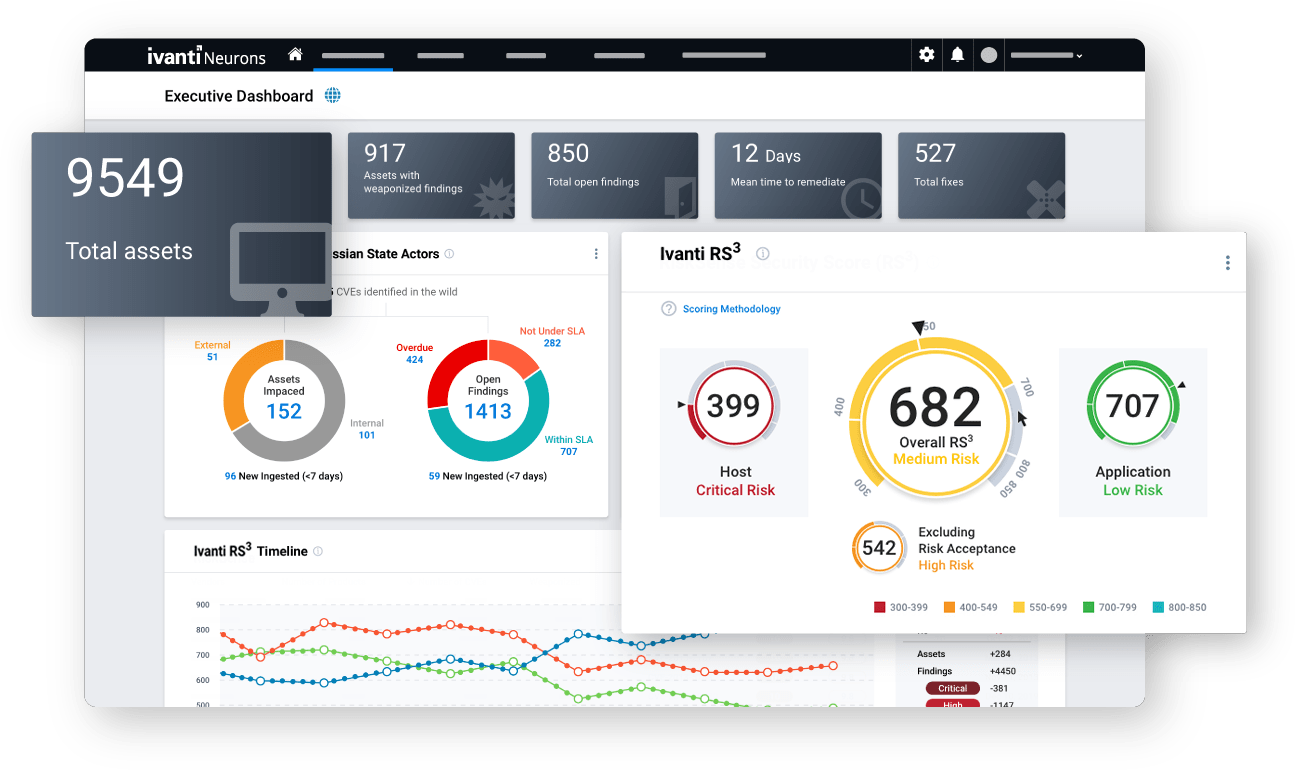
通过基于风险的漏洞管理方法,衡量并控制您真正的网络安全风险。
多样化的数据来源
通过从网络扫描器、100 多个来源的漏洞发现、研究和渗透测试团队的手动发现等摄取数据,获得广阔的网络风险视图。
借助情境化、基于风险的网络安全态势视图,在数分钟内从漏洞和弱点检测推进到修复,而非耗时数月。
Ivanti RBVM 可持续关联组织的基础设施与漏洞数据、威胁情报、手动渗透测试和基于研究的发现,以及业务资产关键性,从而衡量风险并确定修复活动的优先级。
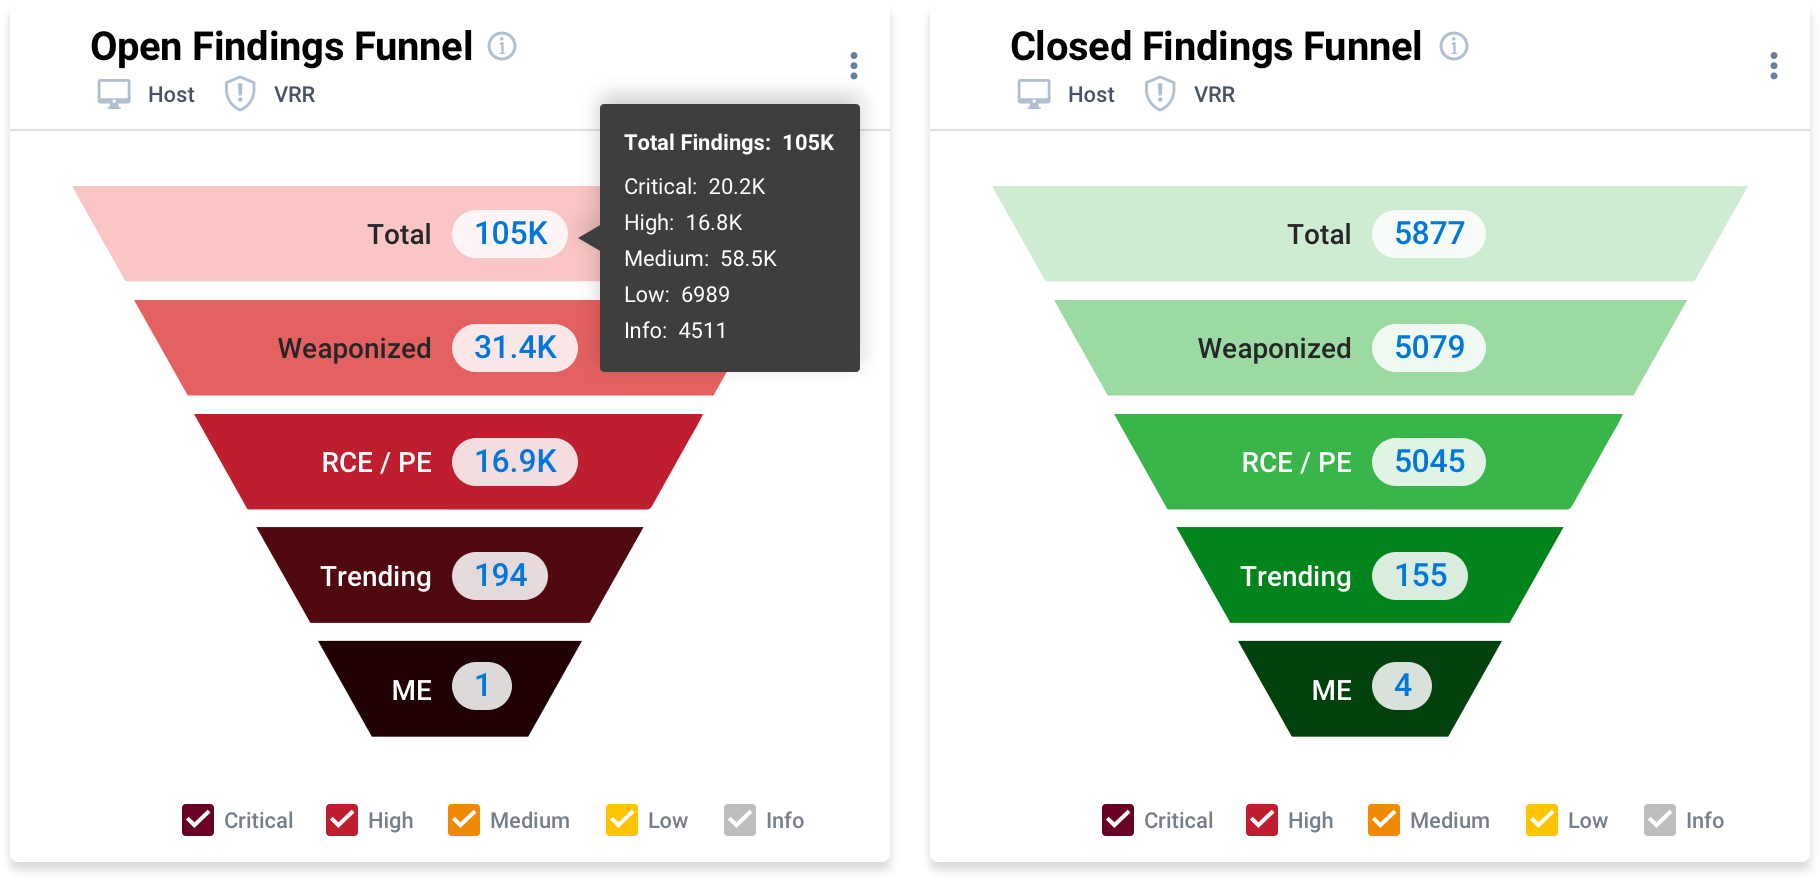
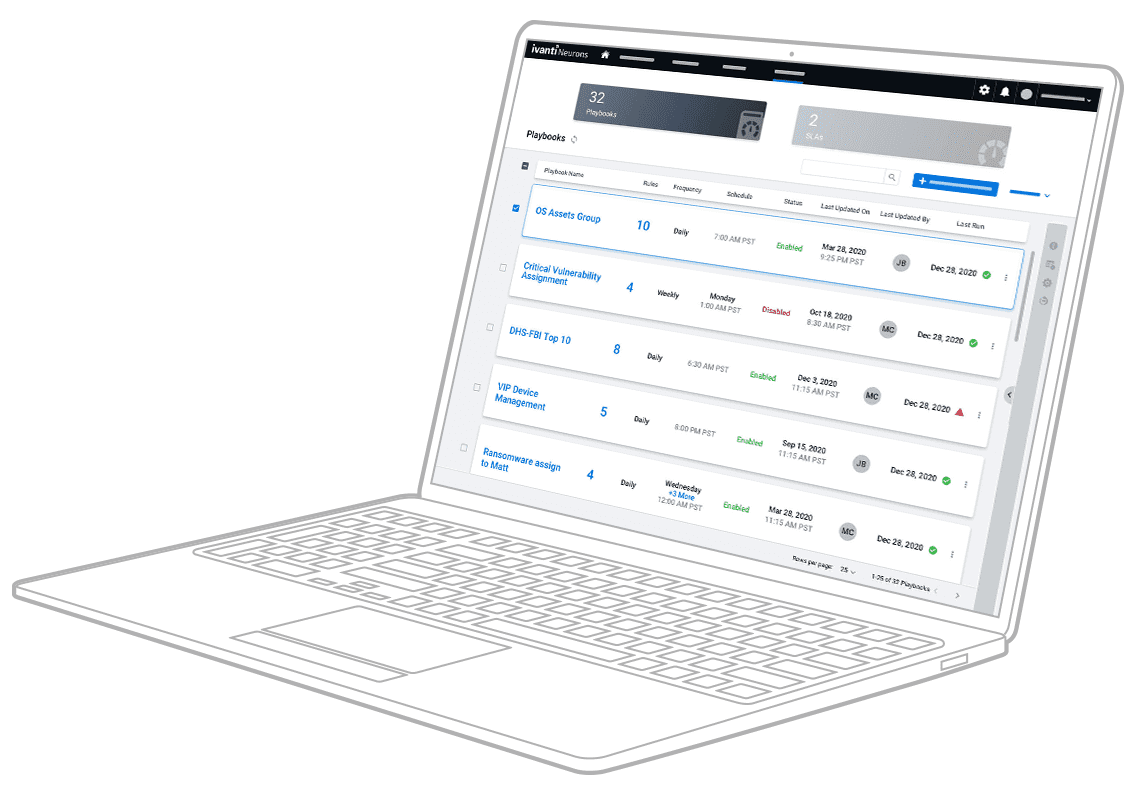
通过提升运营效率的功能改善安全态势,同时减少所需的时间和精力:
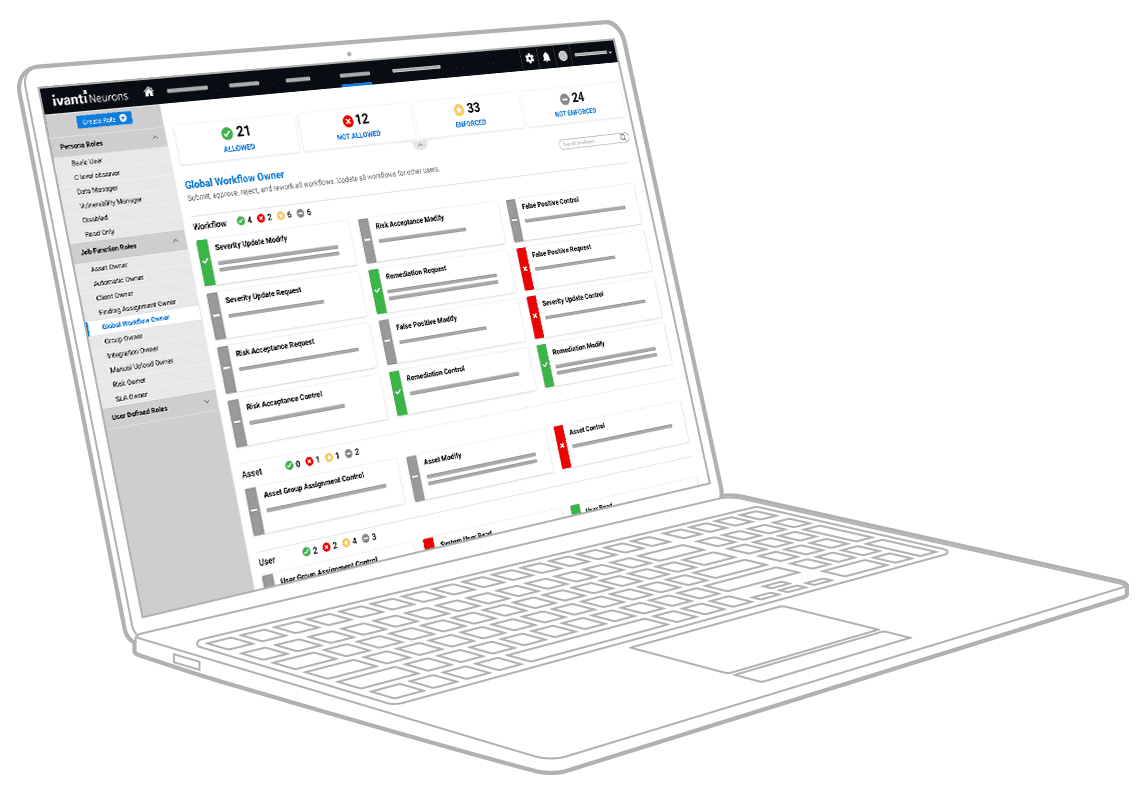
通过向整个组织内的安全利益相关者提供与其角色相关的及时信息,促进沟通与协作。基于角色的访问控制让组织能够安全地向所有相关人员提供产品访问权限。
在产品中,用户可以访问面向从 SOC 到高管层等不同人员而设计的现成仪表板,也可以创建自定义仪表板来满足特定需求。此外,与Ivanti ITSM等工单系统的双向集成可提升修复流程中的协作。
借助 Ivanti 基于风险的漏洞和补丁管理解决方案,弥合安全与 IT 运维之间的差距,并缩短平均修复时间。通过 API 集成,安全分析师可以将已确定优先级的漏洞列表直接交付到Ivanti Patch Management进行修补,无需再通过电子邮件和聊天发送 CVE ID 的 CSV 文件。
借助 Ivanti 的漏洞风险评级 (VRR),了解哪些漏洞真正关键。与 CVSS 不同,VRR 评分会考虑威胁因素,而不仅仅是严重性,并根据真实世界的威胁情境进行更新。通过对每个漏洞提供准确评估,VRR 可帮助您识别哪些漏洞需要立即关注,哪些漏洞不构成风险。了解更多。
关键功能和能力
通过从网络扫描器、100 多个来源的漏洞发现、研究和渗透测试团队的手动发现等摄取数据,获得广阔的网络风险视图。
通过来自Ivanti Vulnerability Knowledge Base的威胁情报,获得有关漏洞的卓越洞察,例如哪些漏洞与勒索软件相关。
借助数值化风险评分快速确定漏洞带来的风险,这些评分会同时考虑漏洞的内在属性及其真实世界的威胁情境。
通过专有评分方法,获得组织风险状况的量化视图。
用自动化取代一系列手动任务,让员工能够专注于修复行动。
通过通知引擎发送的警报即时获知相关事件,并使用深度链接将其他用户引导至重要信息。
借助用户小组件发掘可执行洞察,这些小组件支持创建自定义仪表板,并可在列表视图中透视数据。
通过现成和可自定义的仪表板,在资产和基础设施范围内实现卓越的可视化查询和风险发现能力。
利用基于威胁的视图,快速了解特定威胁如何在组织环境中呈现;也可以创建并共享您自己的自定义视图。
Ivanti 为正在向基于风险的漏洞管理演进的组织提供多种解决方案。
有疑问?联系我们的团队。