脆弱性管理にリスクベースのアプローチを取り入れ、実際のサイバーセキュリティリスクを測定し、コントロールします。
多様なデータソース
ネットワークスキャナーから取り込まれるデータ、100以上のソースからの脆弱性検出結果、調査チームやペネトレーションテストチームによる手動の検出結果などを活用し、サイバーリスクを幅広く把握できます。
Ivanti RBVM
脆弱性管理戦略をリスクベースのアプローチへ進化させましょう。Ivanti RBVMにより、最も大きなリスクをもたらす脆弱性や弱点を効率的かつ効果的に優先順位付けし、ランサムウェアやその他のサイバー脅威からより確実に保護できます。
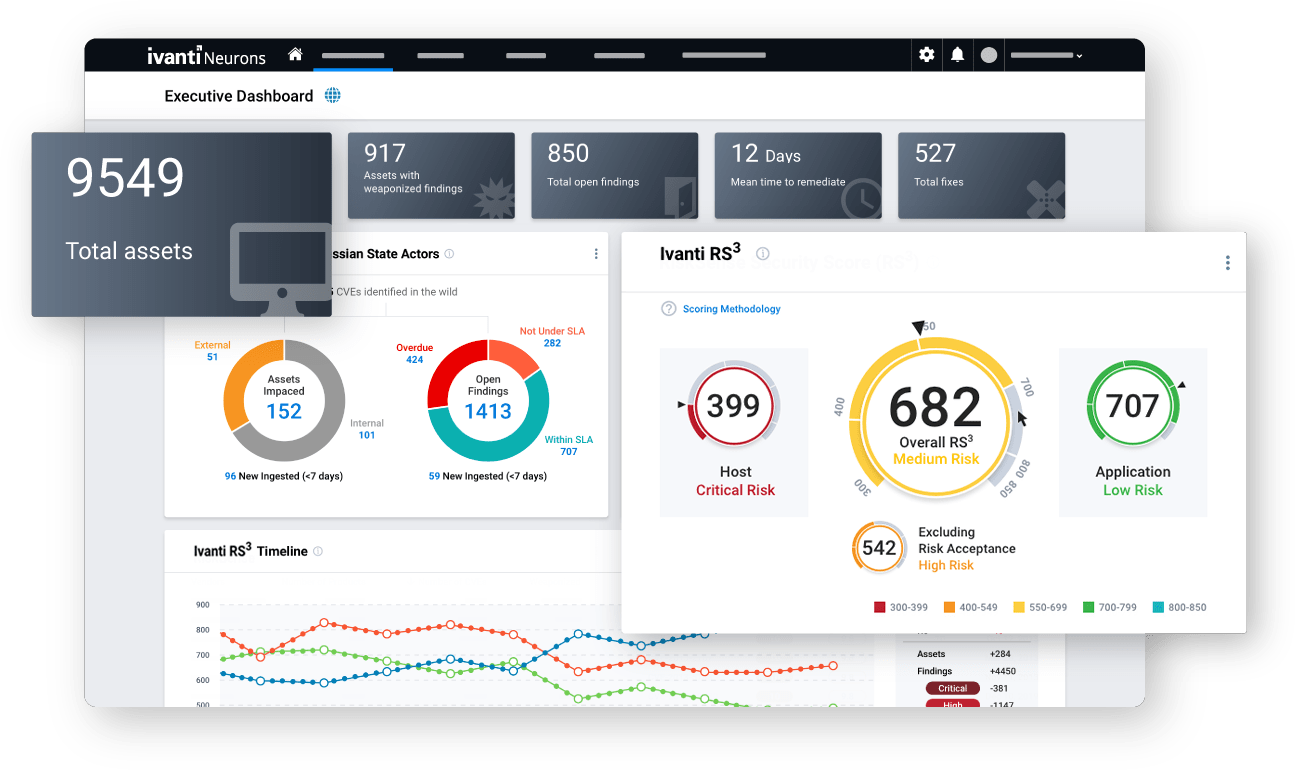
サイバーセキュリティ態勢をコンテキスト化されたリスクベースの視点で把握し、脆弱性や弱点の検出から修復までを、数か月ではなく数分で実行できます。
Ivanti RBVMは、組織のインフラストラクチャと、脆弱性データ、脅威インテリジェンス、手動ペネトレーションテストや調査に基づく検出結果、ビジネス資産の重要度を継続的に相関させ、リスクを測定して修復活動の優先順位付けを支援します。
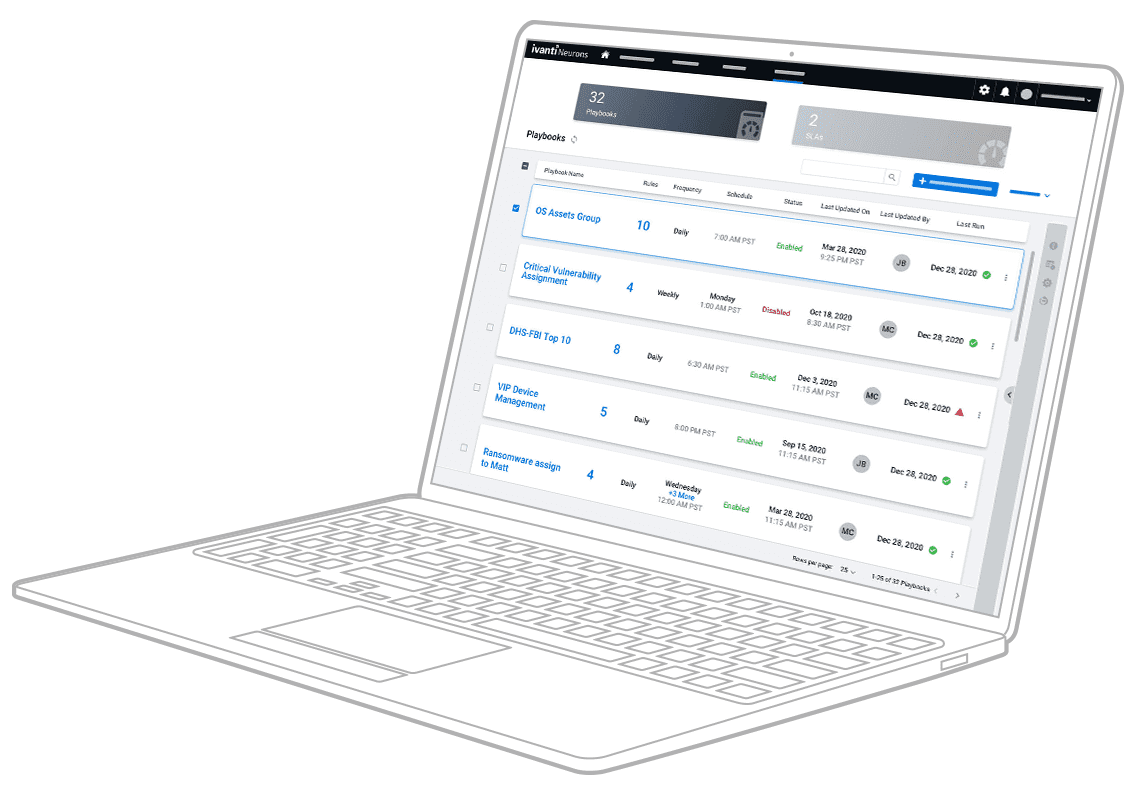
運用効率を高める機能により、必要な時間と労力を削減しながらセキュリティ態勢を向上できます。
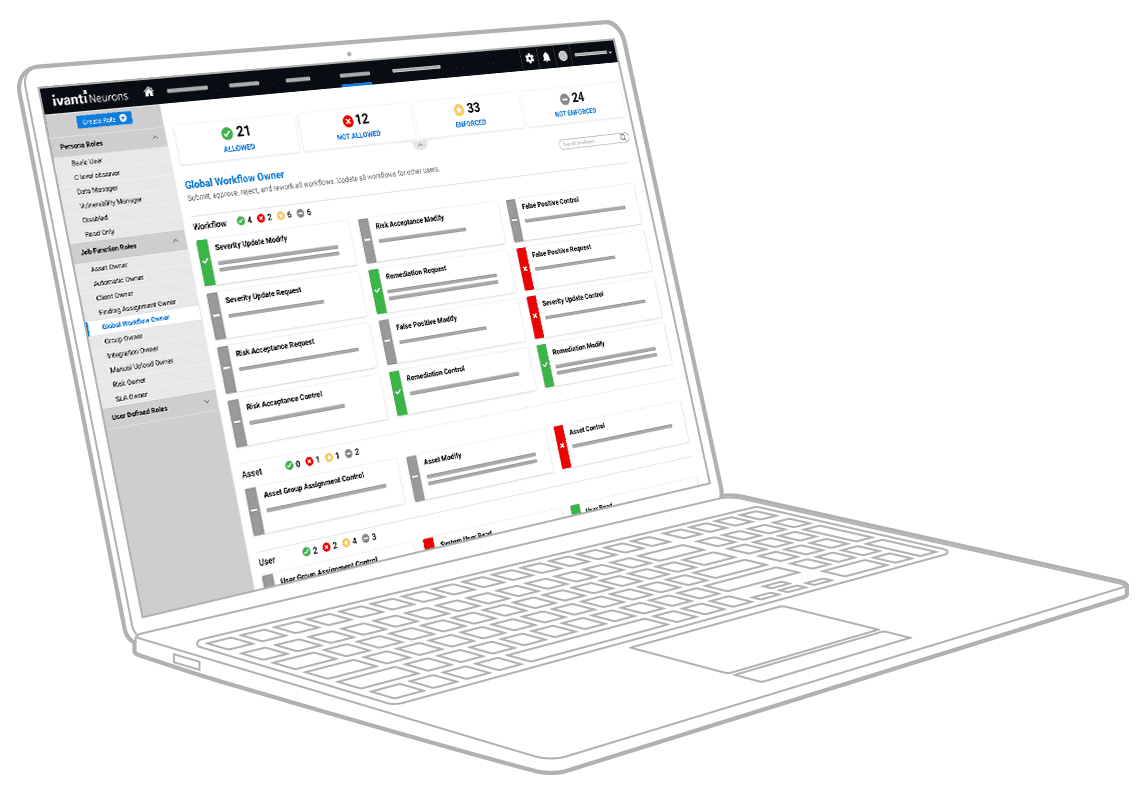
組織全体のセキュリティ関係者に、それぞれの役割に関連するタイムリーな情報を提供することで、コミュニケーションと協力を促進します。ロールベースのアクセス制御により、組織は該当するすべての担当者に安全に製品アクセスを提供できます。
製品内では、SOCから経営幹部までの担当者向けに設計された既製のダッシュボードにアクセスしたり、特定のニーズに合わせてカスタムダッシュボードを作成したりできます。さらに、Ivanti ITSMのようなチケットシステムとの双方向インテグレーションにより、修復プロセスにおける連携が向上します。
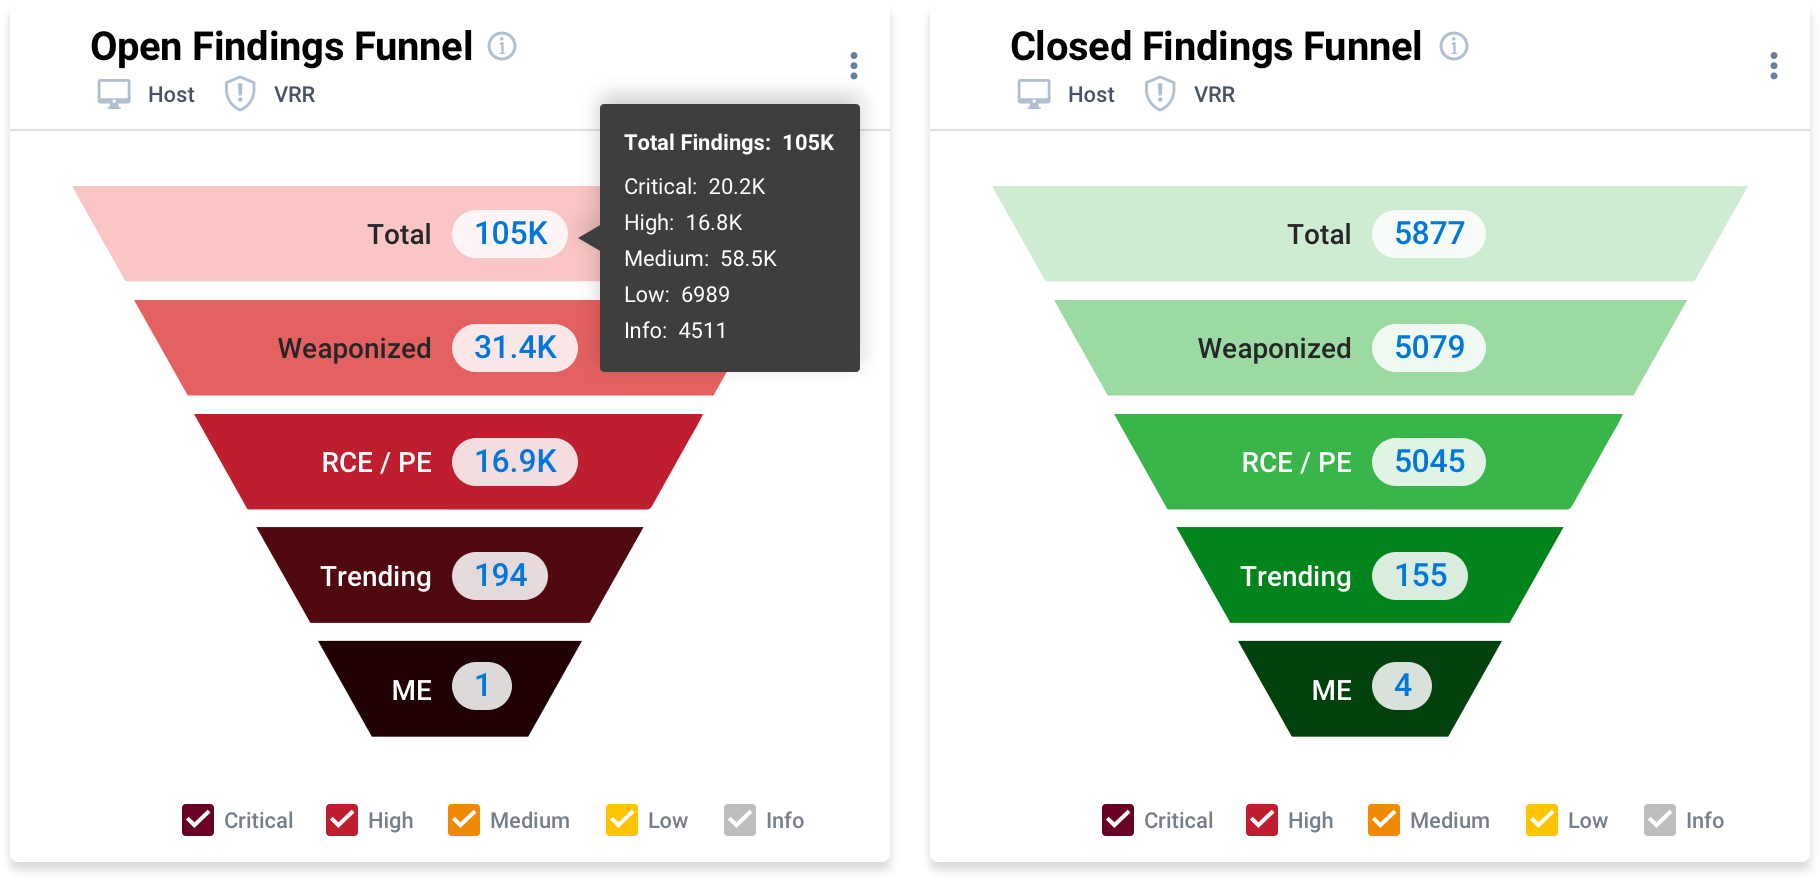
Ivantiのリスクベースの脆弱性・パッチ管理ソリューションにより、セキュリティとIT運用のギャップを埋め、平均修復時間を短縮できます。APIインテグレーションを通じて、セキュリティアナリストは優先順位付けされた脆弱性のリストをIvanti Patch Managementに直接送信してパッチ適用に活用できます。メールやチャットでCVE IDのCSVを送信する必要はもうありません。
IvantiのVulnerability Risk Rating(VRR)で、本当に重大な脆弱性を把握できます。CVSSとは異なり、VRRスコアは深刻度だけでなく脅威も考慮し、実世界の脅威コンテキストに基づいて更新されます。すべての脆弱性を正確に評価することで、VRRは直ちに対応が必要な脆弱性と、リスクをもたらさない脆弱性を明確に示します。詳細を見る。
主な機能と能力
ネットワークスキャナーから取り込まれるデータ、100以上のソースからの脆弱性検出結果、調査チームやペネトレーションテストチームによる手動の検出結果などを活用し、サイバーリスクを幅広く把握できます。
ランサムウェアに関連する脆弱性など、脆弱性に関する比類ないインサイトを、脅威インテリジェンス(提供元:Ivanti Vulnerability Knowledge Base)を通じて得られます。
脆弱性の固有属性に加え、実世界の脅威コンテキストも考慮した数値リスクスコアにより、その脆弱性がもたらすリスクを迅速に判断できます。
独自のスコアリング手法により、組織のリスクプロファイルを定量的に把握できます。
さまざまな手作業を自動化に置き換えることで、従業員は修復アクションに集中できます。
通知エンジンから送信されるアラートにより関連イベントを即座に把握し、ディープリンクを使用して他のユーザーを重要な情報へ誘導できます。
カスタムダッシュボードを作成できるユーザーウィジェットや、リストビューでデータをピボットできる機能により、実行可能なインサイトを引き出せます。
既製およびカスタマイズ可能なダッシュボードにより、資産とインフラストラクチャ全体で優れたビジュアルクエリとリスク検出機能を実現できます。
脅威ベースのビューを活用して、特定の脅威が組織の環境でどのように現れるかを迅速に把握できます。また、独自のカスタムビューを作成して共有することもできます。
Ivantiは、リスクベースの脆弱性管理へ移行する組織向けに、さまざまなソリューションを提供しています。
ご質問がありますか?チームに問い合わせる。
リスクベースの脆弱性管理への進化を始めましょう。