データ侵害やランサムウェア攻撃は、年々その頻度と深刻度を増しています。ソフトウェアの脆弱性に起因する脅威から保護するには、リスクベースのパッチ管理アプローチを採用してください。
ブログ
リスクベースのパッチ管理が重要な理由
ブログを読む
Ivanti Patch Management
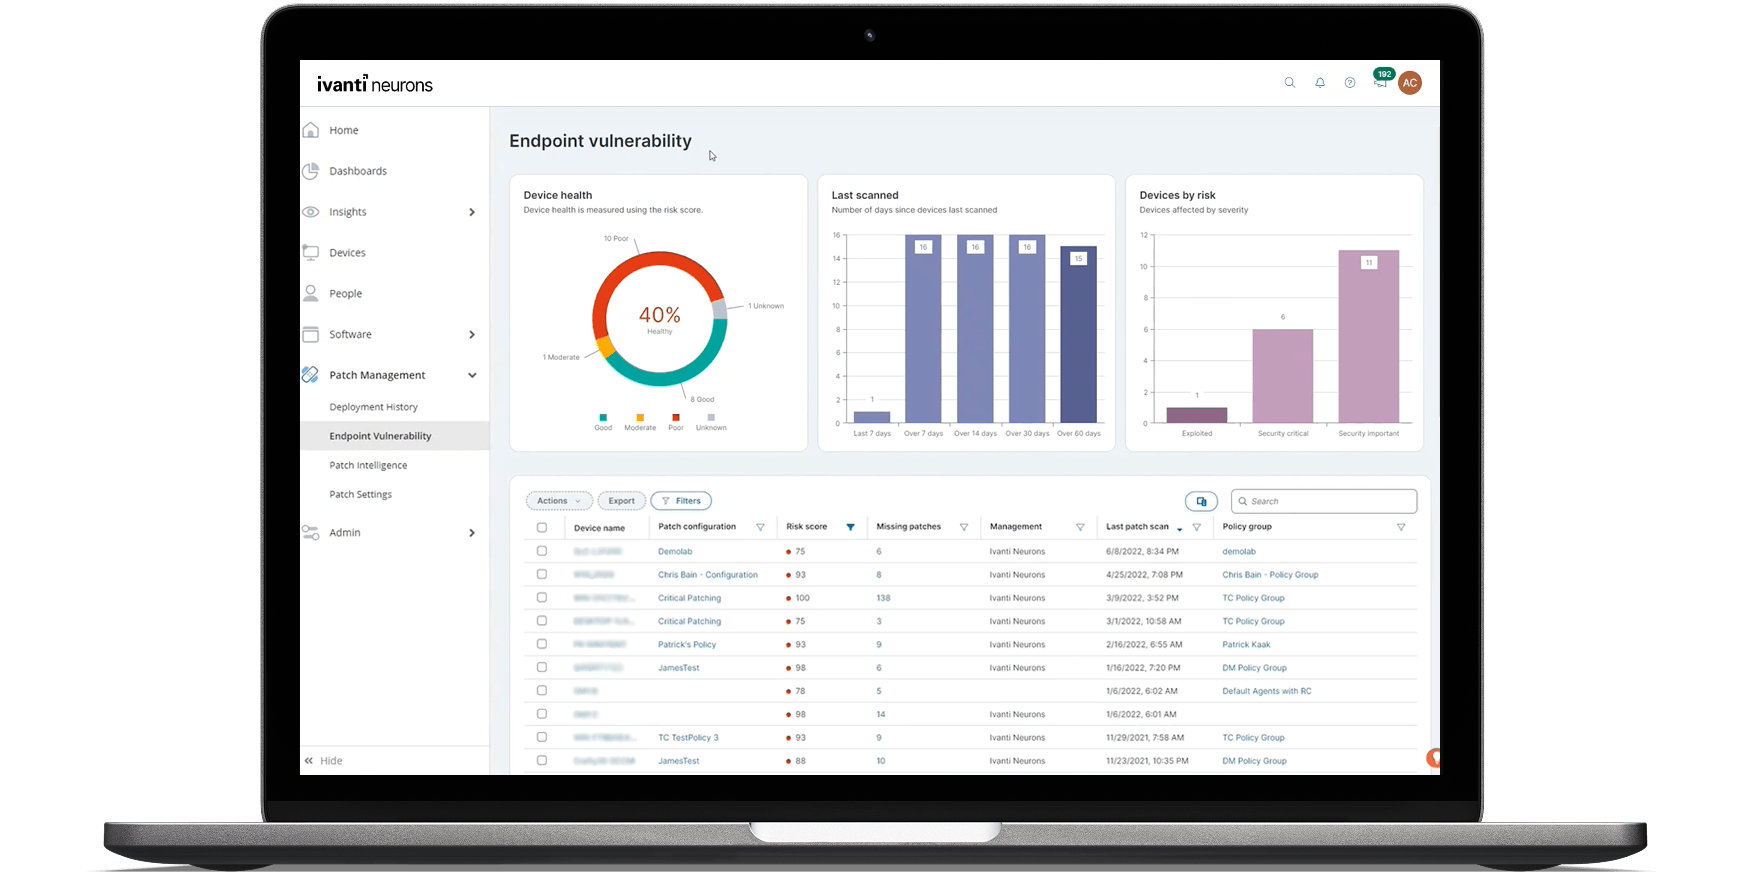
Ivantiのクラウドネイティブなパッチ管理ソリューションで、アクティブなリスクエクスポージャー、パッチの信頼性、デバイスのコンプライアンスに基づいて脆弱性に優先順位を付け、パッチを適用します。
データ侵害やランサムウェア攻撃は、年々その頻度と深刻度を増しています。ソフトウェアの脆弱性に起因する脅威から保護するには、リスクベースのパッチ管理アプローチを採用してください。
リスクベースの優先順位付け
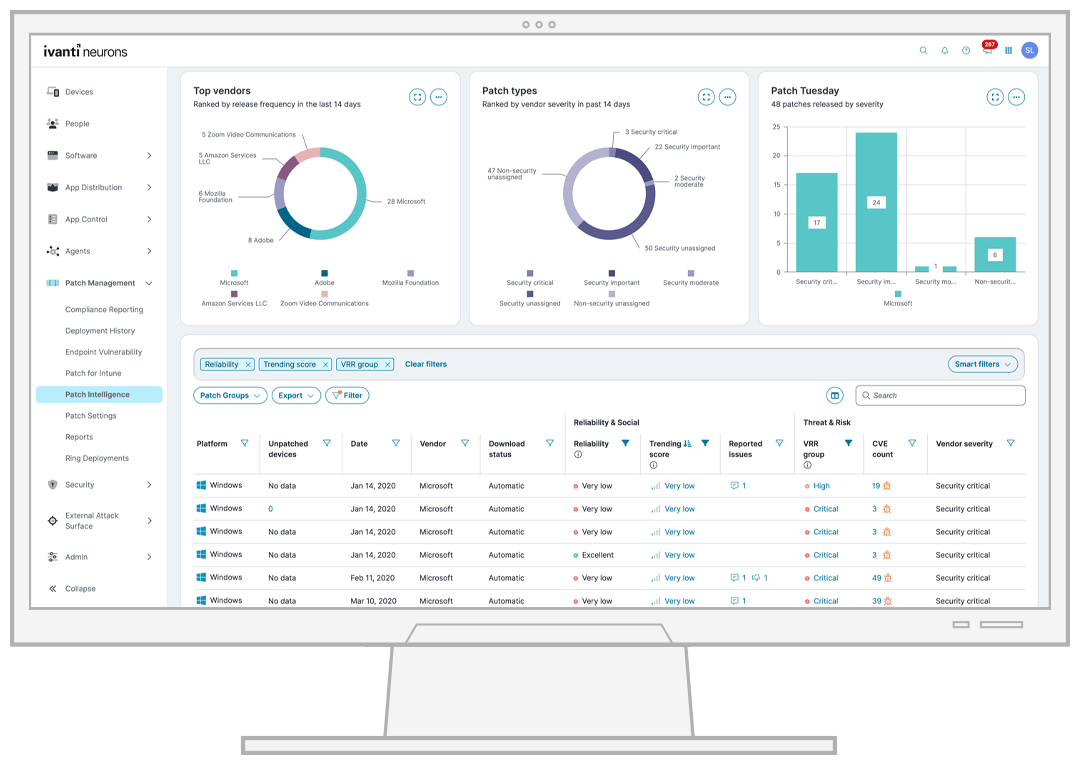
自社環境内のすべての脆弱性にパッチを適用できる組織はありません。Ivanti Patch Managementは、既知のエクスプロイトや脆弱性の脅威コンテキストに関するインテリジェンスを提供し、攻撃者によるリスクに基づいて修復の優先順位を決定できるようにします。
さらに、Ivantiの脆弱性リスク評価(VRR)は、高精度な脆弱性・脅威データに加え、侵入テストチームによるエクスプロイトの人手による検証を取り入れることで、CVSSスコアよりもリスクベースで優先順位付けされたアクションを的確に実行できるよう支援します。
パッチの信頼性とコンプライアンス
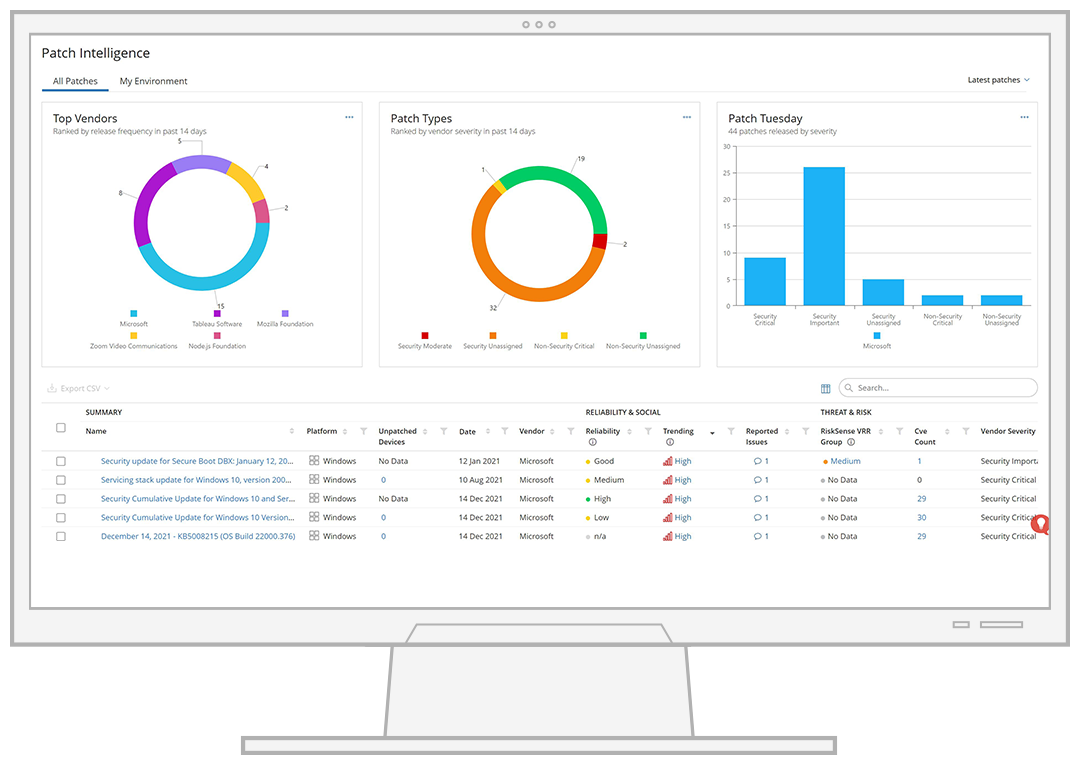
脆弱性が未パッチのまま残る期間が長いほど、企業が攻撃やランサムウェアにさらされるリスクは高まります。匿名化されたデプロイメントデータ、高度なテスト、リングデプロイメントから得られるパッチ信頼性インサイトを活用し、デプロイ前にパッチの有効性と安全性を評価することで、時間を節約し、パッチ展開の失敗を回避できます。
しかし、信頼性の高いパッチであっても、デバイス障害やネットワーク停止などの予期しない問題により、デプロイメントが正常に完了しない場合があります。Continuous Complianceは、非準拠デバイスを自動的に修復することで取り残されるエンドポイントをなくし、手動介入なしで継続的なコンプライアンスを維持します。
自動パッチ修復
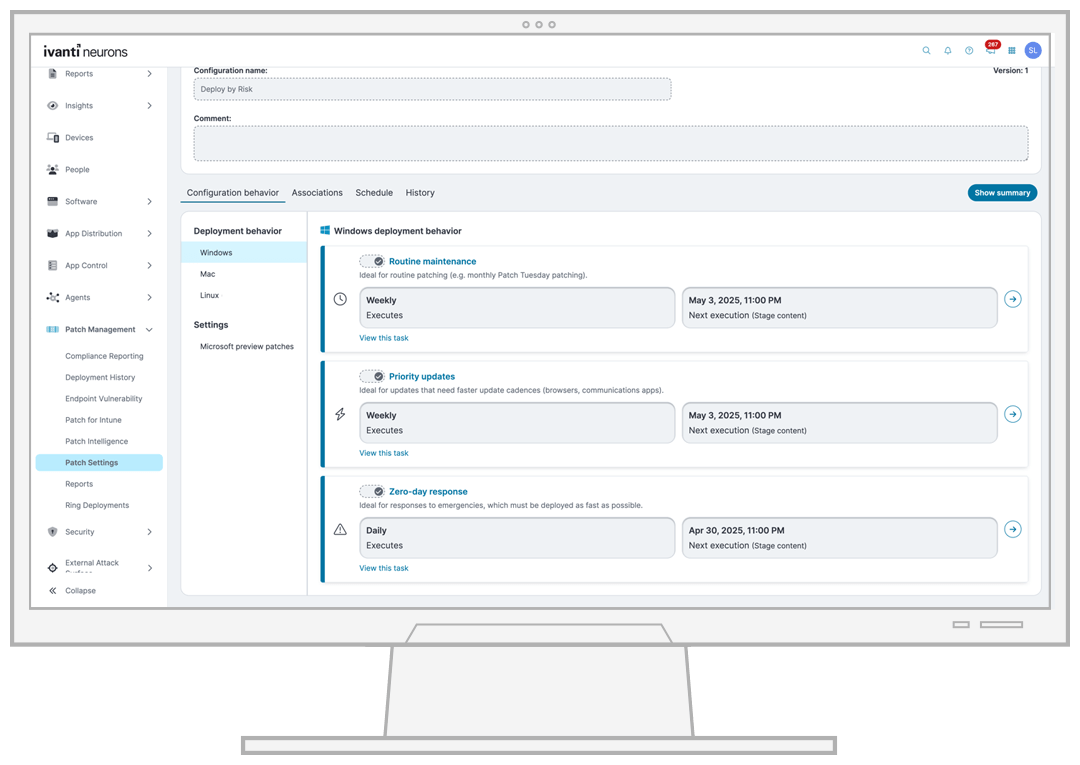
リングデプロイメント、リスクに基づくデプロイ、継続的なパッチ修復に対応した標準設定により、効率的でスケーラブル、かつプロアクティブな脆弱性管理を実現します。Ivantiは、パッチの自動識別、優先順位付け、デプロイにより、手作業を減らし、生産性への影響を抑えながら、システムの安全性とコンプライアンスを維持します。
リスクに基づくデプロイを使用することで、定期メンテナンス、優先度の高い更新、ゼロデイ対応など、複数の並行デプロイメントタスクのSLAを自動化し、追跡できます。ゼロデイ対応中にマシンがオフラインだったり対象から漏れたりした場合でも、そのマシンの電源が再び入ると直ちに脆弱性が自動的に解消され、保護に抜けが生じません。
エクスポージャーベースのコンプライアンスレポート
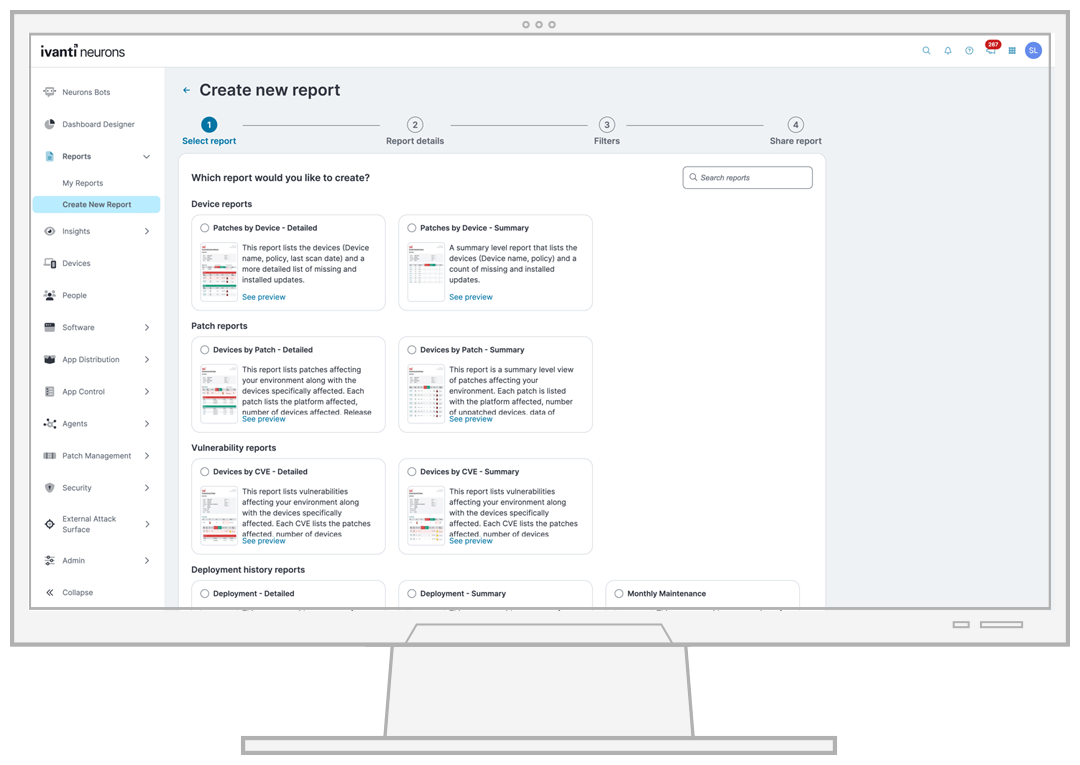
コンプライアンスレポートは変化しています。セキュリティチームは現在、単にベースラインを満たすことではなく、エクスポージャー時間に基づいてコンプライアンスを定義しています。
Ivantiのすぐに使えるコンプライアンスレポートは、各更新のエクスポージャー時間を個別に算出し、レポートがセキュリティチームのコンプライアンス定義に沿うようにします。デバイス、パッチ、エクスポージャー、脆弱性、デプロイメント履歴の詳細ビューとサマリービューに、ワンクリックで即座にアクセスできます。
そのためのボットがあります。
パッチかどうかにかかわらず、大規模なIT変更を展開するたびに、このボットがユーザーからフィードバックを収集し、発生した問題を迅速に把握できるようにします。
特許取得済みのパッチ管理
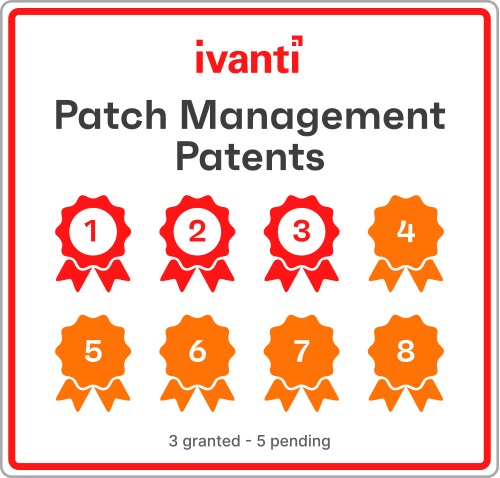
Ivantiは、受賞歴のあるパッチ適用機能が評価されていることを誇りに思うと同時に、イノベーションの新たな基準を打ち立てています。Ivanti Patch Managementは3件の特許を取得しており、現在5件の特許が出願中です。これは、世界中の組織に向けてパッチ管理を簡素化し、セキュリティを強化するという当社の取り組みを示しています。
VRRにより、どの脆弱性にパッチを適用すべきか、そして同じくらい重要な「どれに適用しなくてよいか」を正確に把握できます。CVSSとは異なり、VRRスコアは深刻度だけでなく脅威も考慮し、実際の脅威コンテキストに基づいて変動するため、環境内のすべての脆弱性を正確に評価できます。
Ivanti Patch Managementは、Windows、macOS、Linux、サードパーティアプリケーション全体にわたり、アクティブなリスクエクスポージャー、パッチの信頼性、デバイスのコンプライアンスに基づいて、ソフトウェアの脆弱性とエクスポージャーに自動的に優先順位を付け、パッチを適用するクラウドベースのソリューションです。
Ivanti Patch Managementの主な機能には、次のものがあります。
Ivanti Patch Managementは、脆弱性インテリジェンスのために、100以上のCNA、30以上のセキュリティスキャナーやツール、数多くのダークウェブソースからデータを取り込みます。
また、他のIvanti製品とネイティブに統合されます。対象には、Ivanti Risk-Based Vulnerability Management、Ivanti Application Security Posture Management、Ivanti UEM、Ivanti ITSMが含まれ、ソフトウェア脆弱性の特定と修復を一気通貫で行うワークフローを構築します。
Ivanti Patch Managementは単体で、またはSecure Unified Endpointソリューションパッケージの一部として購入できます。価格モデルには、プラットフォーム料金とデバイスベースのライセンスが含まれます。お見積もりについては、営業チームにお問い合わせください。
ソフトウェアの脆弱性は、ほぼすべてのサイバー攻撃における侵入口となります。Ivanti Patch Managementは、自社環境に最も大きなリスクをもたらす脆弱性に優先順位を付け、パッチを迅速にデプロイすることで、組織がエクスポージャーを最小限に抑えられるよう支援します。自動化されたワークフローにより、平均修復時間を大幅に短縮し、コストのかかる人的ミスを回避できます。
リングデプロイメントは、不適切に作成されたパッチパッケージが広範囲に配布されるのを防ぐため、パッチ展開を段階的にロールアウトできるようにする戦略です。Ivantiは各リングのレビューをさらに進め、ユーザーセンチメント調査を通じてエンドユーザーにまで広げています。これにより、実際のユーザー回答に基づいてリングを反復または昇格させることができます。この継続的なフィードバックループにより、ITチームは従来のパッチ成功指標では見逃されがちなパフォーマンスや使いやすさの問題(パフォーマンス低下、アプリの競合など)を特定し、広範囲にわたる混乱のリスクを低減できます。エンドユーザーとの信頼関係を築き、組織全体で迅速かつ円滑なパッチ昇格を実現します。
クラウドパッチ管理ソリューションのリスクベースの優先順位付けにより、ランサムウェアからビジネスをより確実に保護します。