数据泄露和勒索软件攻击的频率与严重程度逐年上升。通过采用基于风险的补丁管理方法,防范源自软件漏洞的威胁。
博客
采用基于风险的补丁管理的理由
阅读博客
基于风险的优先级排序
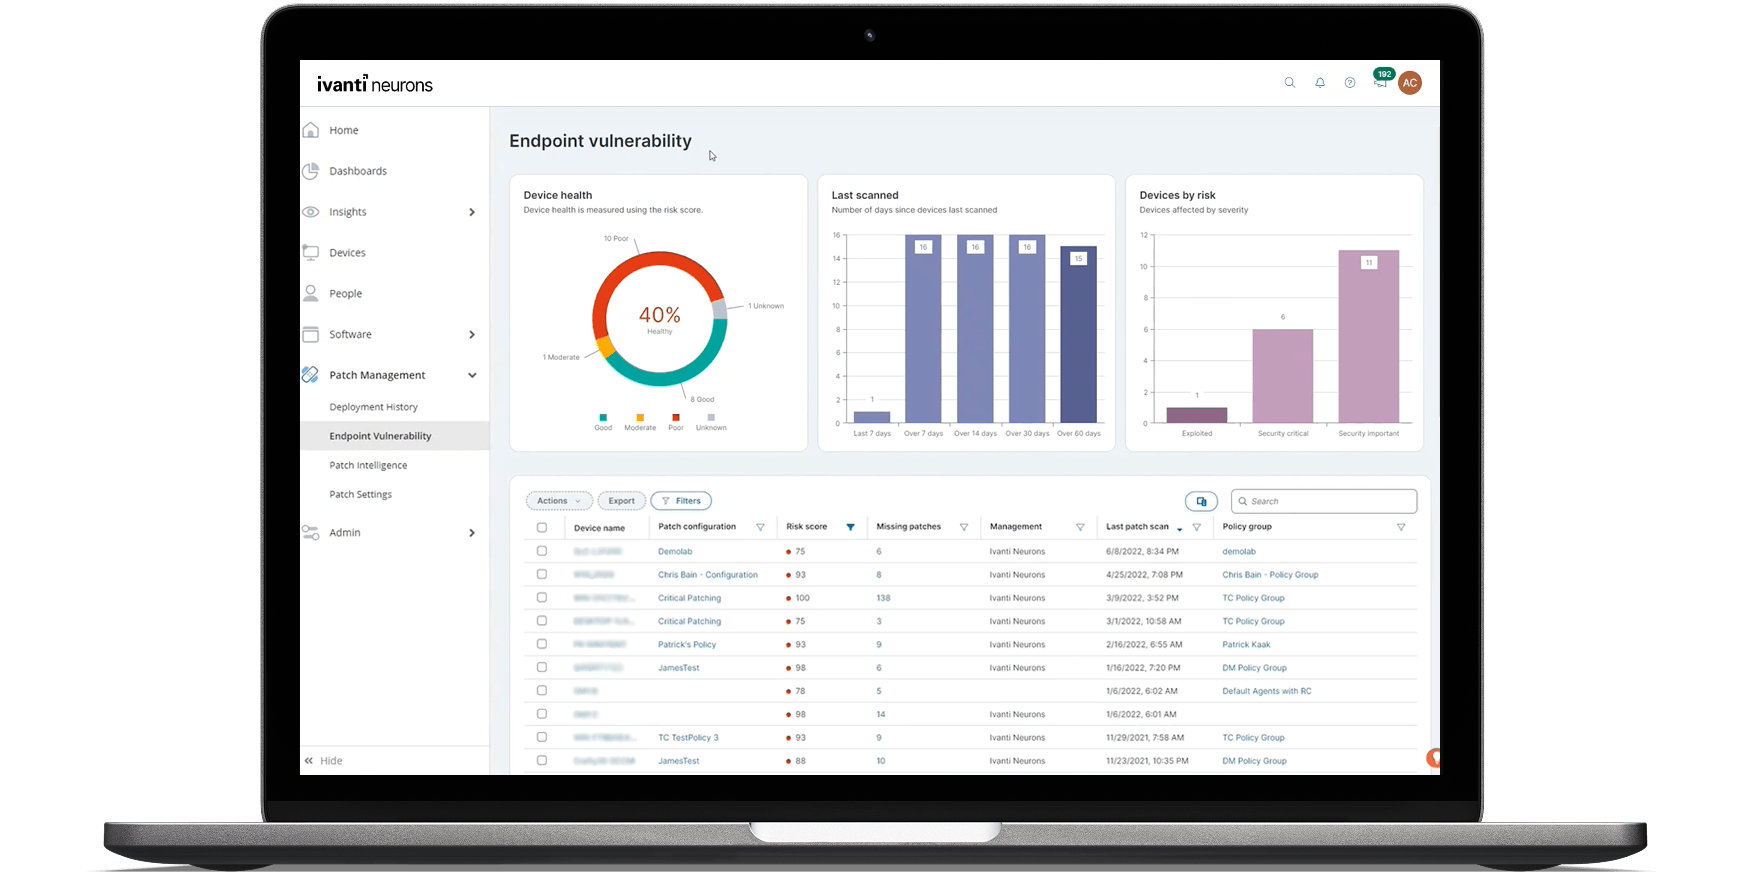
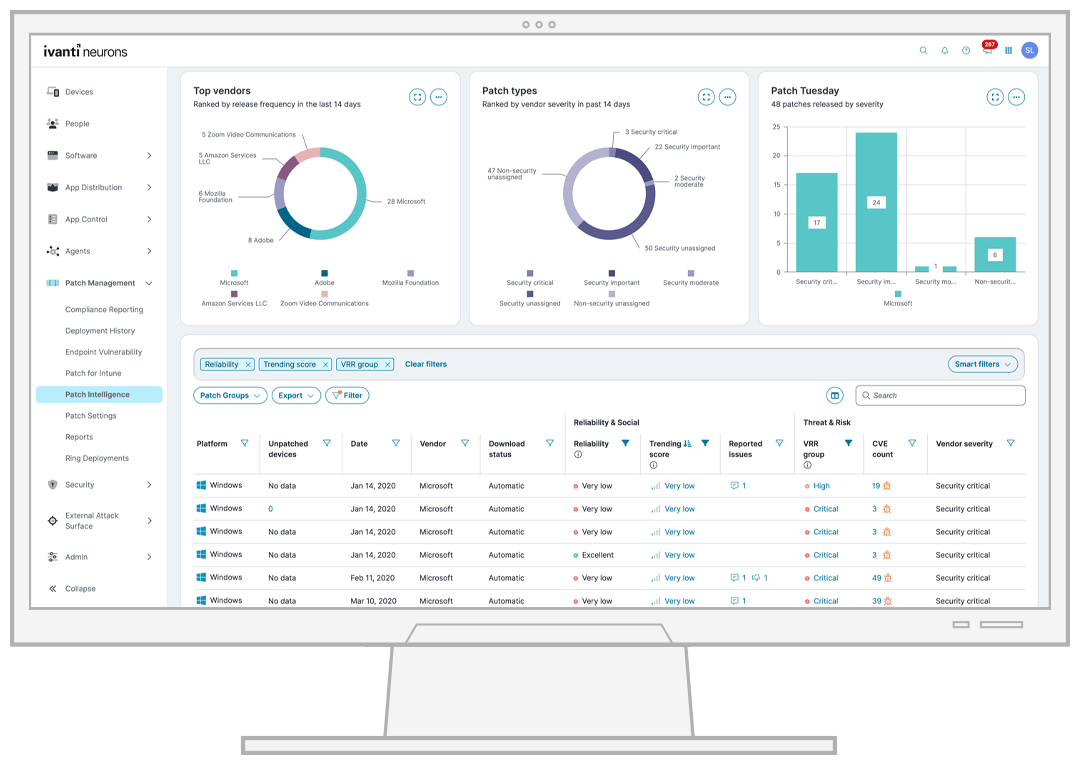
没有任何组织能够修补其环境中的所有漏洞。Ivanti Patch Management 提供有关已知利用和漏洞威胁背景的情报,帮助您根据对手风险确定修复优先级。
此外,Ivanti 的漏洞风险评级 (VRR) 汇聚高保真漏洞与威胁数据,并结合渗透测试团队对利用情况的人工验证,相比 CVSS 评分能更有效地帮助您采取基于风险的优先行动。
补丁可靠性与合规性
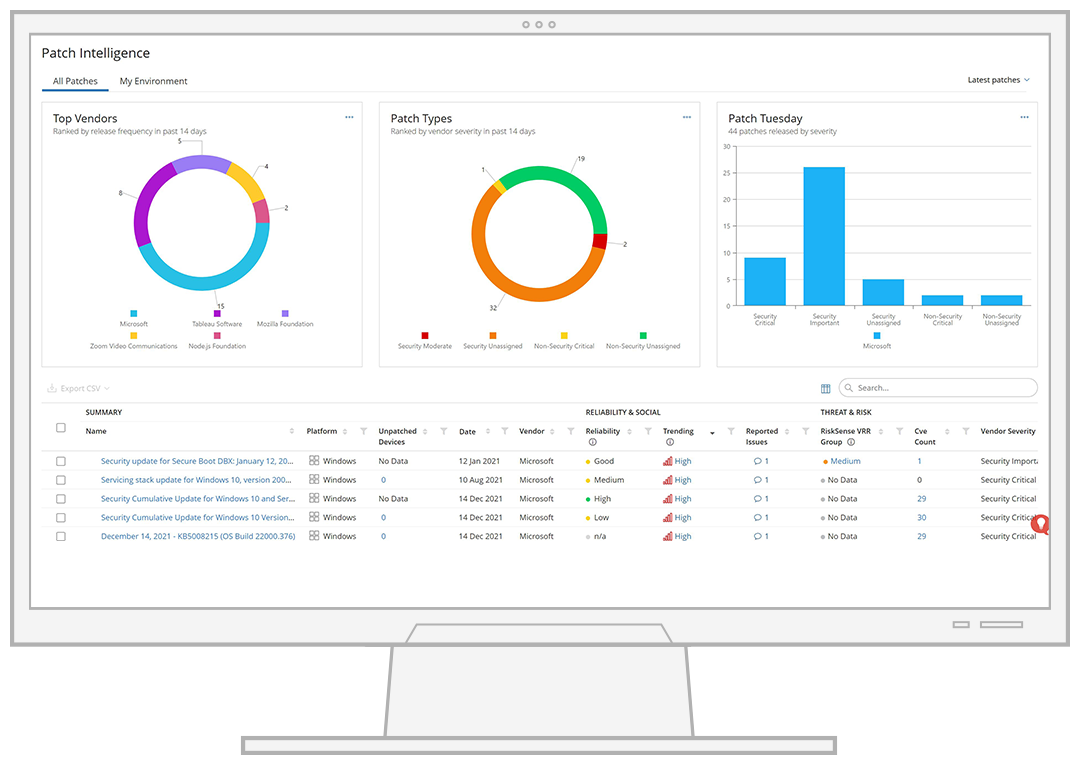
漏洞未修补的时间越长,企业遭受攻击或勒索软件侵害的风险暴露就越大。借助来自匿名化部署数据、高级测试和分环部署的补丁可靠性洞察,在部署前评估补丁有效性和安全性,节省时间并避免补丁部署失败。
但即使补丁可靠,设备故障或网络中断等意外问题仍可能导致部署无法成功完成。持续合规会自动修复不合规设备,确保没有端点掉队,让您无需人工干预也能持续保持合规。
自动化补丁修复
借助适用于分环部署、按风险部署和持续补丁修复的开箱即用配置,实现精简、可扩展且主动的漏洞管理。通过自动识别漏洞、确定优先级并部署补丁,Ivanti 以更少的人工投入和更低的生产力干扰,帮助系统保持安全与合规。
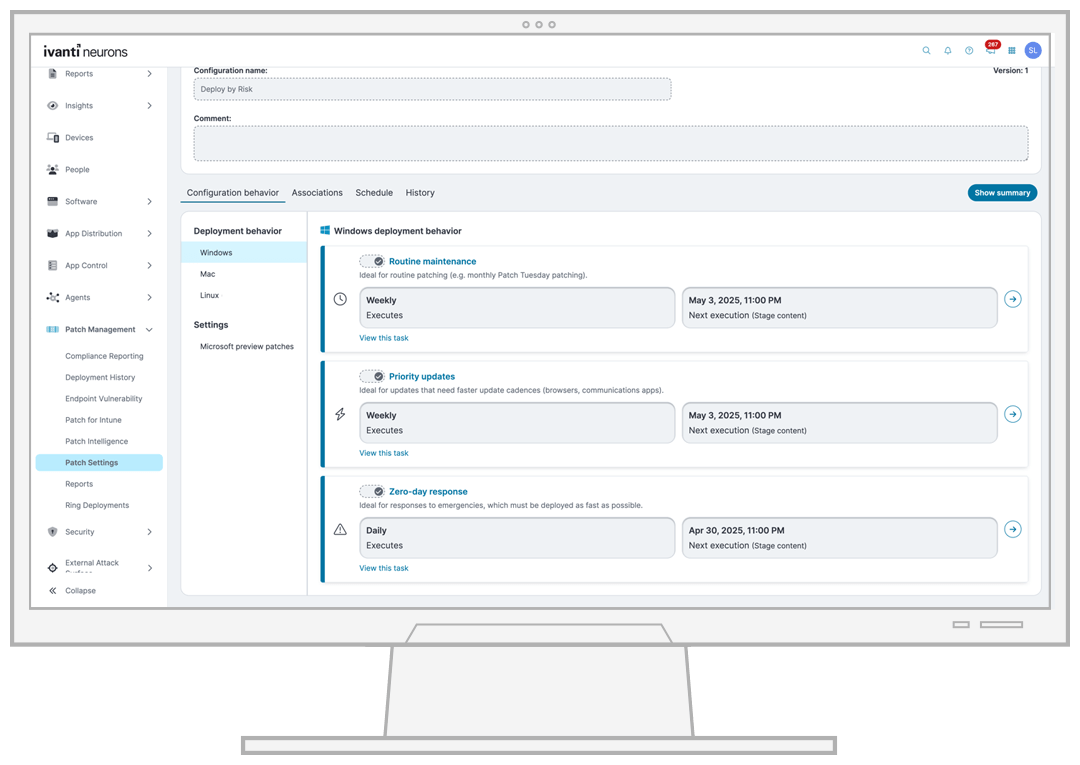
使用按风险部署来自动化并跟踪多个并行部署任务的 SLA,包括常规维护、优先更新和零日响应。如果某台设备离线或在零日响应期间被遗漏,一旦设备重新开机,漏洞就会自动得到解决,确保防护不存在空白。
基于暴露风险的合规报告
合规报告已经发生变化。如今,安全团队会基于暴露时间来定义合规,而不只是满足基线要求。
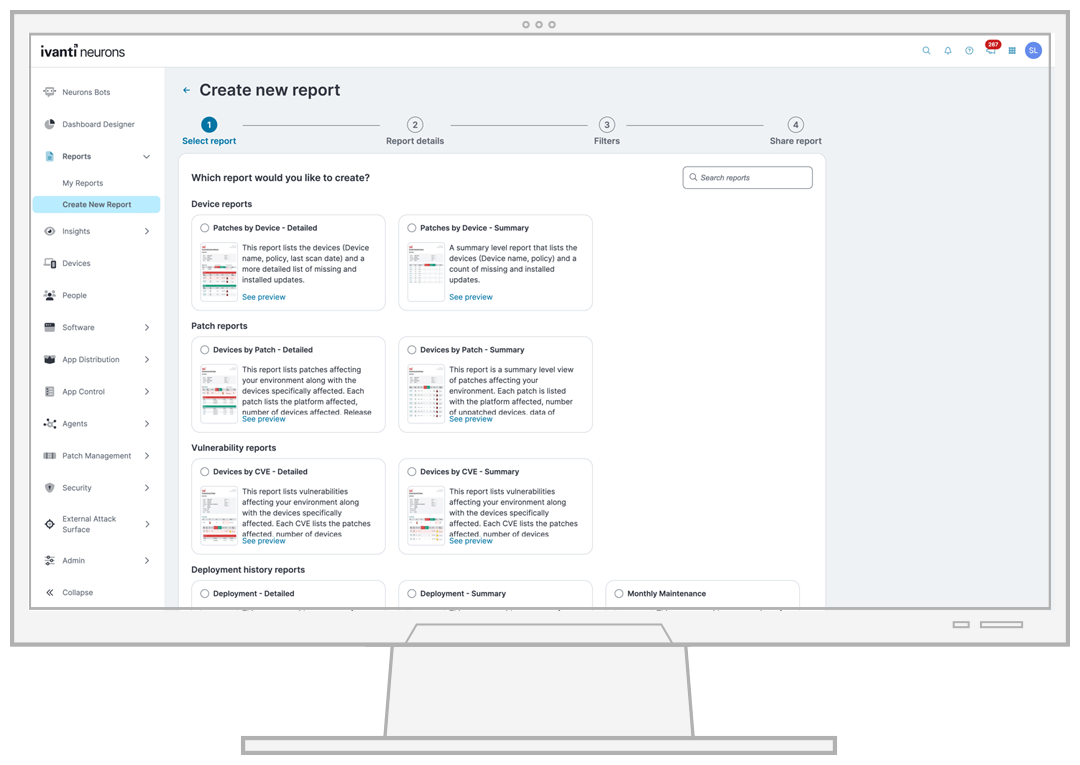
Ivanti 开箱即用的合规报告会单独计算每项更新的暴露时间,确保您的报告符合安全团队对合规的定义。只需单击一下,即可立即访问设备、补丁、暴露风险、漏洞和部署历史的详细视图与汇总视图。
看不见,就无法修补。因此,Ivanti Patch Management 利用 Neurons 平台的发现功能。建立环境中硬件和软件的全面清单,让您始终清楚哪些内容需要修补。
这个任务有机器人来处理。
每当您推出重大 IT 变更时,无论是补丁还是其他变更,该机器人都会收集用户反馈,帮助您尽快掌握由此产生的任何问题。
获得专利的补丁管理
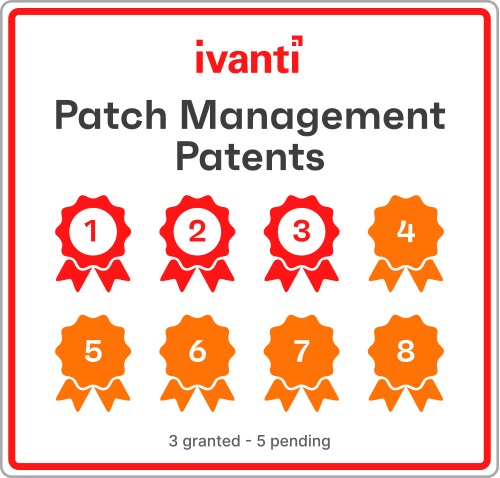
Ivanti 很荣幸凭借屡获殊荣的补丁功能获得认可,同时也在创新方面树立新的标杆。Ivanti Patch Management 已获得三项专利,另有五项专利正在申请中,彰显了我们致力于为全球组织简化补丁管理并增强安全性的承诺。
借助 VRR,准确了解哪些漏洞需要修补,以及同样重要的哪些不需要修补。与 CVSS 不同,VRR 评分会考虑威胁,而不仅仅是严重性,并会根据真实世界的威胁背景动态变化,为您环境中的每个漏洞提供准确评估。
Ivanti Patch Management 是一款基于云的解决方案,可在 Windows、macOS、Linux 和第三方应用程序中,根据当前风险暴露、补丁可靠性和设备合规性,自动确定软件漏洞和暴露风险的优先级并进行修补。
Ivanti Patch Management 的主要功能包括:
Ivanti Patch Management 从 100 多个 CNA、30 多种安全扫描器和工具以及众多暗网来源获取数据,用于漏洞情报。
它与其他 Ivanti 产品原生集成,包括 Ivanti Risk-Based Vulnerability Management、Ivanti Application Security Posture Management、Ivanti UEM 和 Ivanti ITSM,从而创建用于识别和修复软件漏洞的闭环工作流。
Ivanti Patch Management 可以单独购买,也可以作为 安全统一端点解决方案包的一部分购买。定价模式包括平台费用和基于设备的许可证。如需获取估算,请联系我们的销售团队。
在几乎每一次网络攻击中,软件漏洞都是入侵入口。Ivanti Patch Management 通过优先处理对您的环境构成最大风险的漏洞并快速部署补丁,帮助组织尽可能降低暴露风险。自动化工作流可大幅缩短平均修复时间,并避免代价高昂的人为错误。
分环部署是一种支持补丁部署分阶段推出的策略,旨在防止质量欠佳的补丁包被大范围分发。Ivanti 将每个环的审核进一步延伸至最终用户,通过用户情绪调查,让各环能够基于真实用户反馈进行迭代或推进。这个持续反馈循环可帮助 IT 团队识别传统补丁成功指标可能遗漏的性能或可用性问题(性能下降、应用冲突等),降低大范围中断的风险。它能够与最终用户建立信任,并确保补丁在整个组织中快速、顺畅地推进。