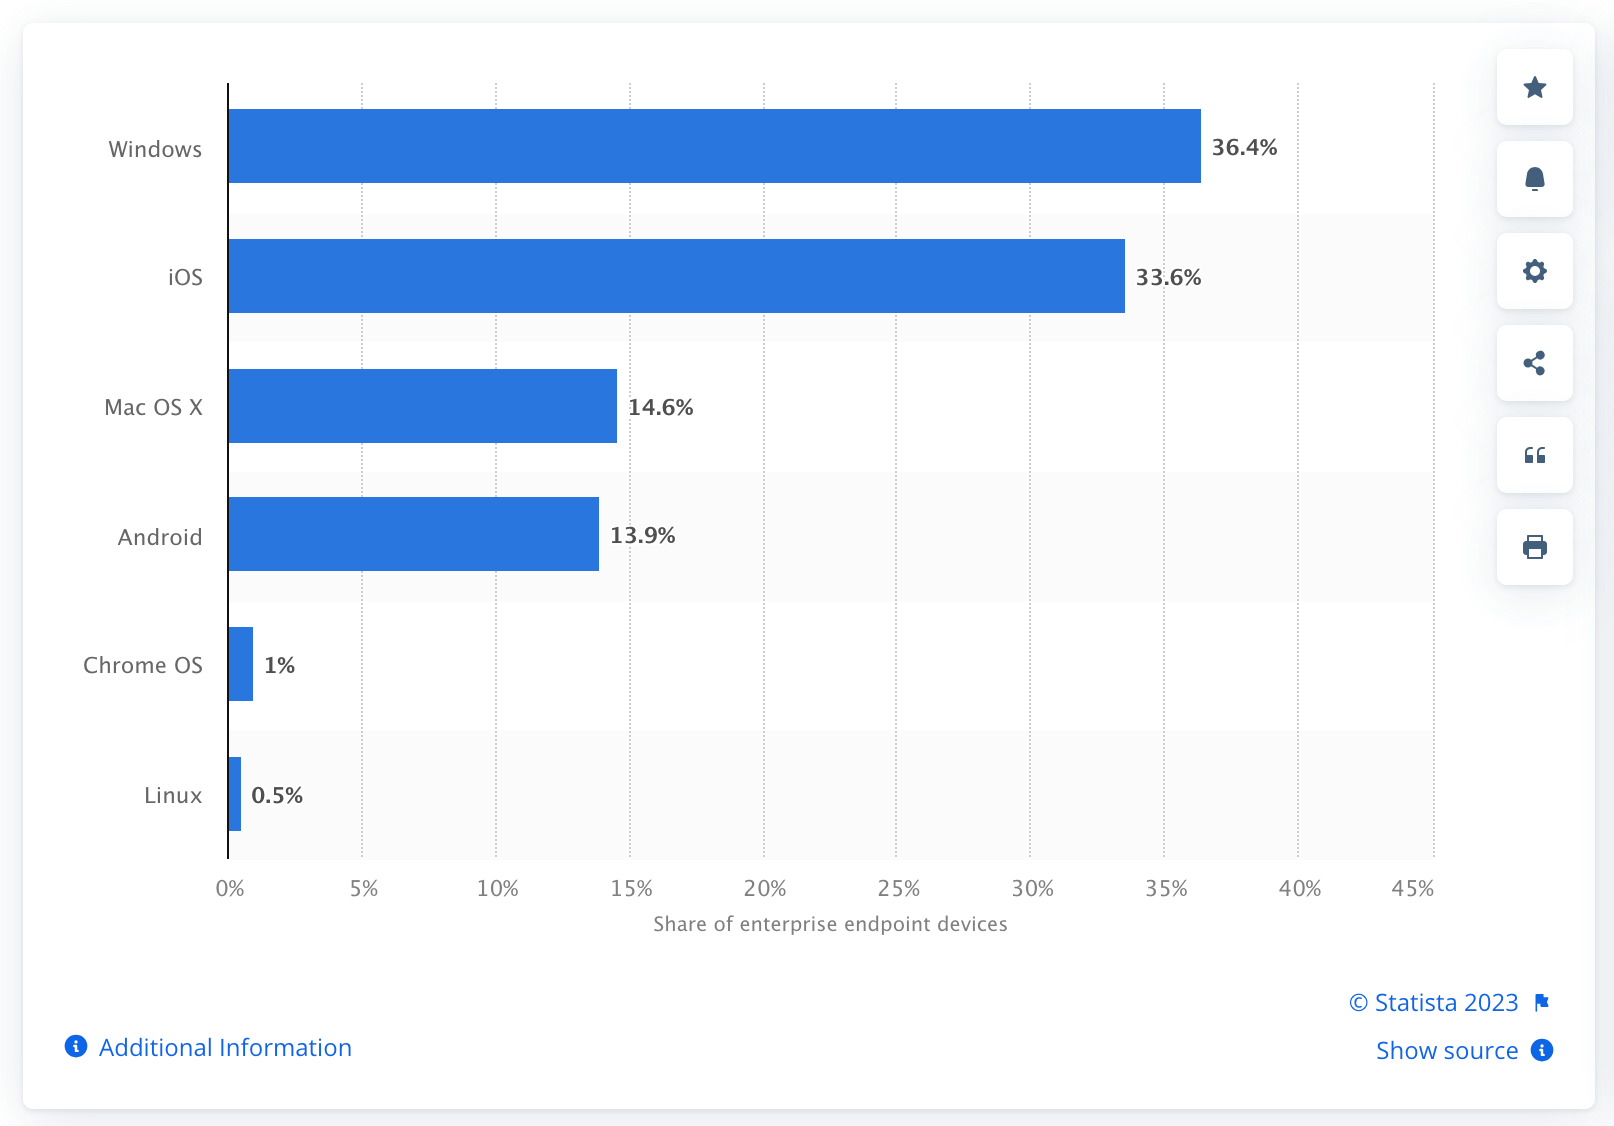
截至 2022 年,北美、西欧和亚太地区企业端点中的操作系统 (OS) 分布。来源:Statista
现代设备管理可帮助您远程监控、预配、修补并保护网络端点,从而改善用户体验、确保生产力并保护您的组织。
IT 术语解读
现代设备管理可帮助您远程监控、预配、修补并保护网络端点,从而改善用户体验、确保生产力并保护您的组织。
在过去三十年中,设备管理的概念一直在从传统管理模式演进。所有这些努力都是为了寻找一种方法,以满足每个信息技术 (IT) 部门始终关注的监控、安全、生产力和用户体验需求。
操作系统 (OS) 供应商在传统模式之后引入了一种实现设备管理现代化的方法,即采用集中式组策略 (GPO) 的 Active Directory (AD) 概念。另一种方法是由第三方供应商添加设备管理解决方案,提供操作系统供应商无法提供的能力或功能。
这些设备管理方法受到三方面限制:
当 Apple 的 iPhone OS (iOS) 第一版发布时,其管理能力基于配置文件而非权限。这带来了设备管理领域的一场变革:
了解更多:Ivanti 移动设备管理解决方案
由于 Gartner 于 2014 年发起倡议,旨在整合几种现有策略,MDM 概念演进为企业移动管理 (EMM),这在其《2014 年移动设备管理 (MDM) 魔力象限》中有所阐述。1
这个新术语融合了此前被视为彼此独立的其他子类别和策略:
随着 Android 5 和 Android Enterprise (AE) 的推出,Google 最终采用了 EMM 管理模型,在其操作系统中提供原生能力,用于管理设备、部署软件、应用限制,并安全允许访问企业服务。
尽管 AE 部署模型像 iOS 模型一样有多种形式,但集中式管理和沙盒化应用模型的高层理念是相同的。其目的是确保应用无法危及设备操作系统的内核。
事实证明,这种设备管理方法更高效、更具吸引力;通常,一个解决方案即可在所有设备上提供适当级别的安全性、控制力和可见性。与此同时,组织仍可为员工提供对企业服务的安全访问,尤其适用于现场环境。
让我们暂停片刻,汇总并定义目前涉及的所有缩略词,并加入一个新术语:UEM。
MAM | 移动应用管理: 一种设备管理模型,侧重于控制访问企业数据的应用,而不管理设备的其他部分。 |
MCM | 移动内容管理: 一种管理模型,侧重于为设备上的协作提供内容访问。 |
MIM | 移动信息管理: 一种管理模型,侧重于控制企业数据的生命周期,使其保持加密状态,同时控制哪些应用可以传输这些数据,而不管理设备的其他部分。 |
MDM | 移动设备管理: 一种管理模型,侧重于控制与原生 MDM API 交互的设备和应用;该 API 是唯一被授予权限来控制和修改操作系统内核的接口。 |
EMM | 企业移动管理: 由 Gartner 于 2014 年提出的术语,旨在将其中几种模型整合在一起。从理论上讲,EMM 由 MDM 和 MAM 组成。 |
UEM | 统一端点管理: EMM 的自然演进就是 UEM,在 UEM 中,单一控制台可管理广泛的设备类型,例如智能手机、平板电脑、台式机、笔记本电脑、服务器、IoT 设备等。之所以可行,是因为它们都共享同样的沙盒化操作系统逻辑,并由集中式(统一)管理解决方案进行管理。 |
事实上,MDM 和 MDM 几乎如同孪生兄弟。这个缩略词的含义已经发生变化,而且理由充分。
还记得 Apple 随 iOS 推出而带给 IT 世界的架构吗?它在开发时考虑到了教育机构,但 Apple 显然也意在进入此前由 Microsoft 等传统厂商主导的企业市场。
作为该战略的一部分,iOS 模型已逐步扩展到台式机和笔记本电脑等 macOS 设备,并且设备管理 API 在每个版本中不断演进。Apple 正越来越多地推动 macOS 成为一种类似移动端的受管操作系统,内置安全性和受管原生 API。
由此产生的结果(以及其他提供商的类似举措,我们将在下文看到)是术语发生了变化:过去所称的“移动设备管理”,如今被应用于一种网络生态系统,在其中 MDM 工具正在管理其他并非移动设备的(通常是远程)端点。
因此如今,笔记本电脑和台式机等设备(包括“自带设备办公”(BYOD) 场景中的设备)会注册到我们所称的“现代设备管理”系统中,该系统适用于所有端点,而不仅仅是移动设备。
了解更多:移动设备管理与现代设备管理有何区别?
Windows 10 诞生时,Microsoft 采取了一种明智做法:引入类似“MDM/EMM”的管理模型,以实现 IT 长期以来设备管理方式的现代化。这一点意义重大,因为尽管 Apple 等竞争对手不断拓展市场,Windows 仍安装在超过 36% 的端点设备上。2
Windows 10 并不是 Windows 7 和 8 的演进。相反,它是 Windows Phone 8 和 10 的演进,其中 MDM API 可用于管理设备的各个方面,例如 DLP、限制、软件分发等。
这里的重大转变是什么?Windows 10 采用了移动操作系统的方法,以减轻设备接入并预配到其 EMM 解决方案的工作量。突然之间,IT 管理员可以从同一个集中式平台管理Windows、macOS、iOS和Android设备,且全部基于同一个集中式平台。
与此同时,当物联网 (IoT) 设备提供商开始出于自身用途采用“四大”操作系统时,例如同样提供 MDM/EMM 能力的 Windows IoT,以及用于电视、机顶盒、自助服务终端、专用设备等的 Android AOSP,同样的设备管理能力也开始适用。
正是在这一阶段,EMM 演进为统一端点管理 (UEM),即 IT 部门使用我们提到的技术,对其网络中的所有设备进行集中管理,并通过“单一管理视图”(即单一控制台)展示有关这些设备的所有洞察和信息。
之所以可行,是因为 UEM 平台开放支持与其他解决方案交互,这些解决方案使用 API 集成到 UEM 模型中。这使解决方案提供商能够扩展现代受管设备可使用的服务,同时不会损害其沙盒化操作系统。
只要看看下方图表,就能理解管理使用不同操作系统的多样化设备的重要性。
免费指南:统一端点管理终极指南
截至 2022 年,北美、西欧和亚太地区企业端点中的操作系统 (OS) 分布。来源:Statista
如我们刚才所见,MDM 允许网络自动注册和预配连接到网络的设备。这可为 IT 团队减少大量重复性工作,使他们能够专注于其他更具战略性的挑战。MDM 还有哪些其他优势?
这些后续优势在 2020 年初疫情到来时变得至关重要。大多数公司不得不迅速转向并在企业网络中采用 BYOD 和基于笔记本电脑的策略(相较于传统固定台式机办公场所),并由企业边界安全提供保护。
如今,用户仍在远程工作,并需要能够随时随地连接。因此,对于能够全天候提供服务的 SaaS 与本地部署解决方案组合,安全网络访问的需求正不断增长。
因此,其他与 MDM 相关的概念也成为焦点,例如零信任访问,它要求无论设备是在企业网络内部,还是处于部分或完全受管状态,都应维持严格的安全级别。
在将现代设备管理应用于 Windows 或 macOS 等台式机/笔记本电脑操作系统时,需要理解的一个重要概念是:网络管理员应用的任何限制始终具有优先权,即使用户拥有本地管理员权限也是如此。
这一点非常重要,因为大多数软件都被开发为可在任何操作系统上顺畅运行。当用户权限受到限制时,如何在不降低安全级别的情况下确保软件正常运行,会变得更加复杂。
正如网络管理员可以设置哪些应用可在 iOS 和 Android 上运行,并为用户提供不同级别的自主性(取决于配置文件)一样,如今的 Windows 10/11 和 macOS 管理员也可以做到这一点。这消除了为实现所需安全性而限制用户权限的复杂性。
其结果是,Windows 和 macOS 设备在注册时会自动预配,只允许运行适当的软件,并消除 IT 进行“手动”交互的任何需求。
例如:
了解更多:更多 IT 术语解读
目前,许多供应商已经提供旨在完善以 MDM/EMM 为重点的管理的应用。其目的是什么?扩展控制级别、提供更多功能、检索和分析安全数据,并填补现代设备管理 API 单独无法解决的空白。
与其他设备管理进步一样,许多这类创新最初出现在移动操作系统领域,最典型的是以管理代理应用的形式提供如下能力:
对于 Windows 和 macOS,这些应用与 UEM 原生配置协同工作,完成至关重要但未包含在 MDM API 中的任务。这在 Windows 10/11 和 macOS 等台式机/笔记本电脑操作系统上尤为明显,因为其中若干关键操作仍不可用,无法作为其 MDM API 的一部分实现。示例包括:
解决移动端与台式机/笔记本电脑现代设备管理之间差异的方法,是开发并部署两种模型的混合方案。该方案经过优化,可在任何部署环境中顺畅运行,并包含更强大的功能。这就是一些分析师和供应商可预见地称为“MDM 2.0”的概念。
在这一模型中,网络内的每台设备都会注册到单一、集中式的 UEM 解决方案。主动和被动扫描会自动发现、预配或修补所有设备,检测未受管理或未安全保持最新且存在安全风险的任何设备。设备群也经过优化,可与公司所有服务提供商(如 Office365、Salesforce、SAP 等)无缝运行。
1 Messmer, Ellen. “Gartner Magic Quadrant Shifts Focus from MDM to Enterprise Mobility Management.” Network World, 2014 年 6 月 10 日。https://www.networkworld.com/article/2361467/gartner-magic-quadrant-shifts-focus-from-mdm-to-enterprise-mobility-management.html。
2 Taylor, Petroc. “Enterprise Device OS Distribution 2022.” Statista, 2023 年 2 月 27 日。
https://www.statista.com/statistics/741497/worldwide-enterprise-endpoint-operating-system-distribution