Macデバイス管理

セキュリティと信頼性を備えたMacデバイス管理

従業員が期待するMac体験を提供しながら、IT部門とセキュリティ部門に必要な制御を実現します。Ivantiは、Appleネイティブの管理に、継続的なコンプライアンス、セキュアアクセス、macOS、Windows、モバイル全体にわたる自動化を組み合わせ、統合されたアプローチで提供します。

白髪の人物がデスクでノートパソコンを使用しており、背後にモニターと付箋がある

基本的なMac管理のその先へ

登録は始まりにすぎません。Ivantiは、Macのライフサイクル全体の管理、信頼できるデバイスポスチャの確立、コンプライアンスシグナルのアクション化を支援します。Macがポリシーから逸脱した場合、修復の要求、アクセス制限、対応の自動化が可能です。Apple専用の管理サイロを作ることなく、チームはより強固な制御を実現できます。

すべてのMacを少ない手間でプロビジョニング

Apple Business Managerと連携して登録を簡素化し、デバイスを無線で構成します。必要な設定を適用し、承認済みのアプリとコンテンツを配布し、従業員がどこで働いていても一貫したセットアップ体験を提供します。ポリシーベースのワークフローにより、IT部門は反復的な手作業に頼ることなくオンボーディングを拡張できます。

Macデバイス管理

制御を維持しながら従業員の生産性を確保

従業員が初日から必要とするアプリ、設定、アクセスを提供します。セルフサービスオプションにより日常的なリクエストを削減し、コンテキスト対応ポリシーによって企業リソースを保護します。IT部門は、オフィス勤務、リモート勤務、契約社員のすべてに対して、やり取りのたびに負担を増やすことなく、信頼性の高いMac体験を維持できます。

Macデバイス管理

アップデート、アプリ、コンプライアンスを大規模に自動化

デバイスグループや展開段階にまたがって、オペレーティングシステムのアップデート、アプリケーション、構成変更を整理して展開します。Appleの宣言型デバイス管理を使用してソフトウェアアップデートを適用し、デバイスが期待される状態から逸脱した場合はポリシーベースのワークフローを適用します。Ivantiは、ガバナンスと制御を備えた反復可能なアクションの自動化を支援します。

MacBook

macOSとその他すべてのOSを1つのプラットフォームで管理

IT部門が一貫した制御を維持しながら、従業員にデバイスを選択する自由を提供します。iOS、iPadOS、Windows、Android、Linuxの包括的な管理と並行して、深くネイティブなmacOS管理を実現し、デバイス群全体にわたってポリシー、レポート、コンプライアンスを統合します。

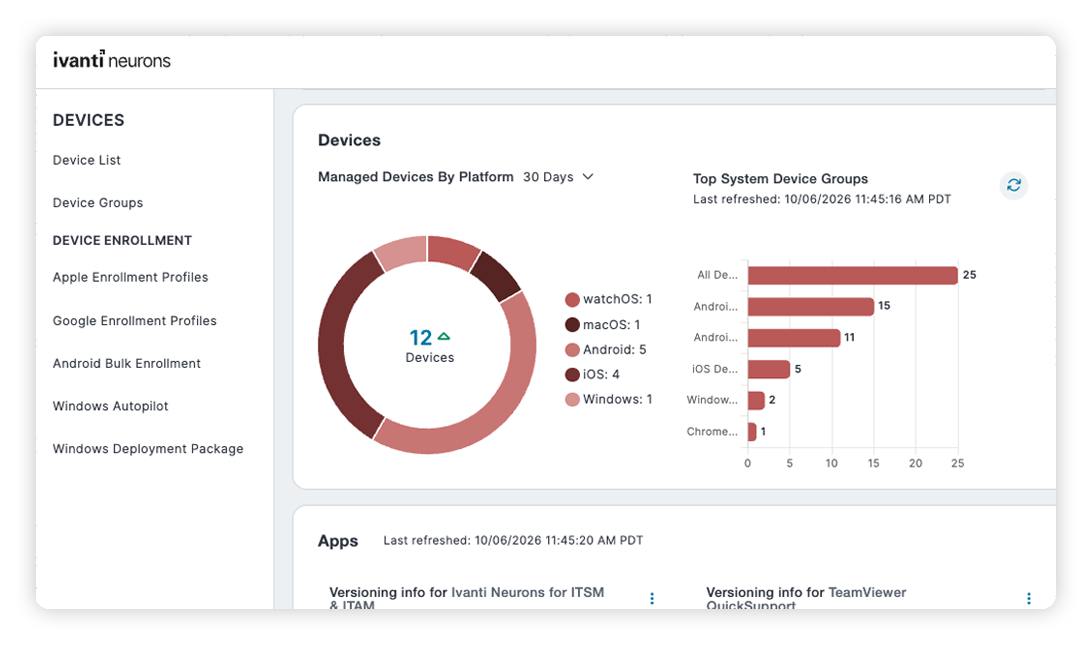
プラットフォーム別に12台の管理対象デバイスと上位デバイスグループの棒グラフを表示するIvanti Neuronsダッシュボード

macOSの問題の検出と修復を自動化

ユーザーが気づく前に問題を解決します。述語ベースの条件でドリフト、インストール失敗、非準拠の設定を検出し、スクリプト、構成の再適用、是正措置を自動的にトリガーして、結果をサーバーに報告します。

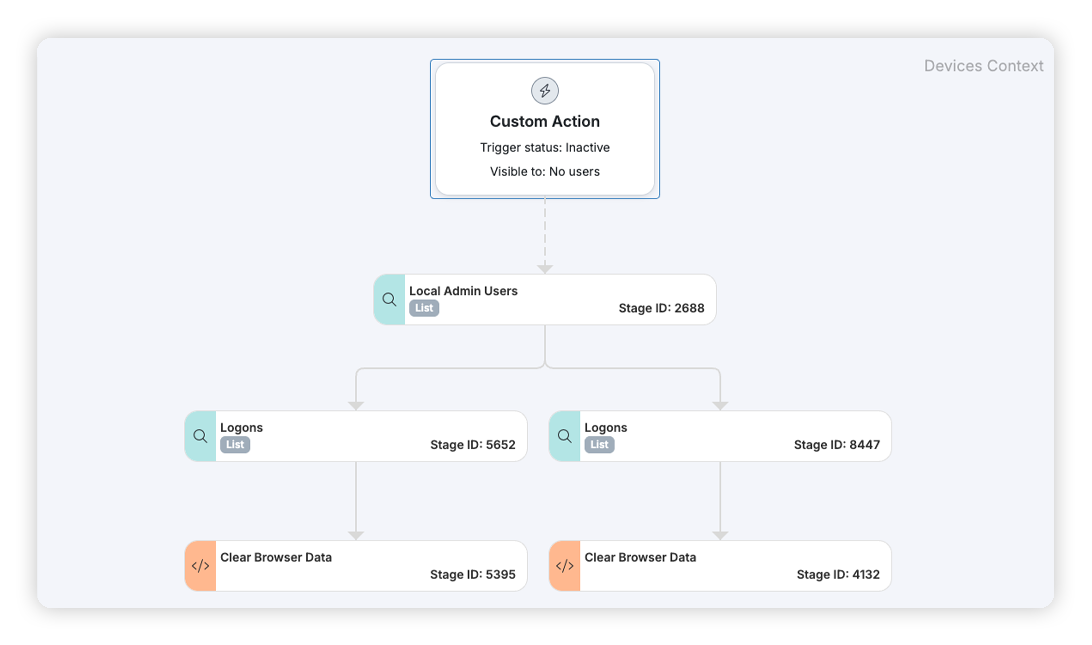
非アクティブなカスタムアクションから、ローカル管理者ユーザー、2つのログオン、2つのブラウザデータ消去ステージへつながるフローチャート

機能と能力

Macを自律型エンドポイント管理戦略の一部に

Macデバイス群は単独で運用されるものではありません。Ivantiは、Windows、iOS、Android、ChromeOS、Linuxデバイスの管理と保護とともに、macOSを共通の自律型エンドポイント管理ソリューションに組み込みます。環境が拡大してもプラットフォームを移行することなく、企業全体でIT部門とセキュリティ部門に一貫したポスチャシグナル、ポリシー適用、自動化を提供します。

ディスク暗号化と復旧を適用

ユーザーに依存せず、すべてのMacで保存データを保護します。FileVaultをサイレントに有効化し、個人用復旧キーをMDMにエスクローし、使用後にローテーションすることで、紛失またはロックされたデバイスを復旧可能な状態に保ちます。
問題の診断と修復を自動化

イベントベースの自動化を使用して一般的な問題を特定し、修復を開始して反復作業を削減します。従業員にはより優れたデジタル体験を提供し、IT部門はより価値の高い優先事項に時間を使えるようになります。

Appleネイティブのフレームワークに対応

Appleのエンタープライズフレームワークの進化に合わせて、Apple Business Manager、宣言型デバイス管理、Platform SSOをサポートします。サポート対象のソフトウェアアップデートを適用し、Mac管理の今後に向けた最新の道筋を維持します。

ユーザータイプを問わず登録を簡素化

IT部門が最初から適切な制御を適用しながら、従業員が迅速に生産性を発揮できるよう支援します。アカウント主導のデバイス登録や設定アシスタント機能など、効率化された体験を活用できます。

Platform SSOでアイデンティティ主導のアクセスを提供

Macログインを企業のアイデンティティプロバイダーに連携します。Platform SSOはローカルアカウントをクラウド認証情報と同期し、パスワードレスまたはフィッシング耐性のあるサインインを可能にするため、アイデンティティとデバイスの信頼性が連携します。

OSとアプリのアップデートを自動化

業務を妨げることなく、デバイスにパッチを適用してコンプライアンスを維持します。宣言型ソフトウェアアップデートの適用を使用して、目標バージョン、期限、延期期間を設定し、ユーザー操作を最小限に抑えて管理対象アプリとパッチを展開します。

ローカル管理者認証情報を管理

常時付与された管理者権限と共有パスワードを排除します。LAPS形式の認証情報管理を使用して、デバイスごとに一意でローテーションされるローカル管理者パスワードを生成します。

デバイスをコンテキストに沿って診断・トラブルシューティング

セッションを離れることなく、根本原因をより迅速に特定します。リモートビューと併せて、リアルタイムのデバイス正常性、実行中のプロセス、ログ、構成状態を取得できるため、技術担当者は1か所で問題を診断して修正できます。

修正と定型タスクを大規模に自動化

反復的なチケットと手作業を削減します。イベント、スケジュール、デバイスの状態に基づいて、スクリプト、修復アクション、構成変更を自動的にトリガーし、一般的な問題を技術担当者の介入なしで解決します。

Macのコンプライアンスとアクセスを強化

Macの構成管理にとどまらず、信頼、コンプライアンス、アクセスを1つのプラットフォームで実現します。