Ivanti ZTAは、アプリケーションに特化したアクセス、継続的なリスク評価、行動分析を組み合わせることで、攻撃対象領域を縮小し、ラテラルムーブメントを防止し、オンプレミス、プライベートクラウド、パブリッククラウド環境全体でアプリケーションを保護します。
一元化されたポリシーエンジン
一元管理されたポリシー適用により、すべてのアクセス要求とセッションを制御します。
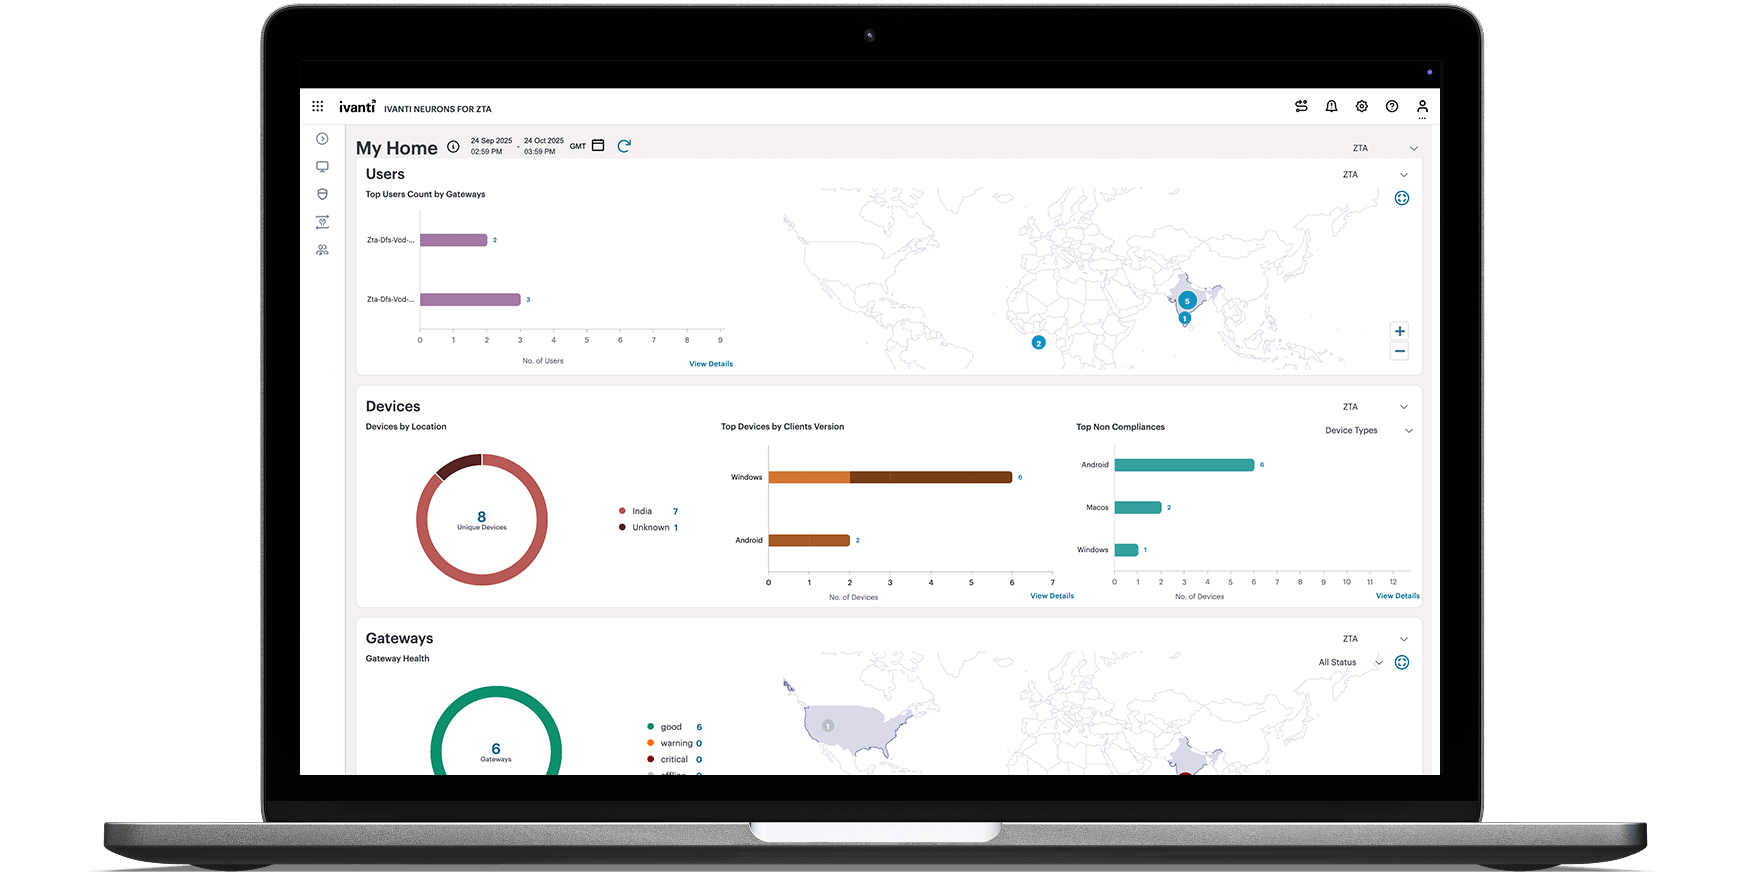
Ivanti ZTAは、アプリケーションに特化したアクセス、継続的なリスク評価、行動分析を組み合わせることで、攻撃対象領域を縮小し、ラテラルムーブメントを防止し、オンプレミス、プライベートクラウド、パブリッククラウド環境全体でアプリケーションを保護します。
ユーザーにはネットワークではなく、承認済みアプリケーションへのアクセスのみを許可します。最小権限制御により露出を最小限に抑え、ラテラルムーブメントの防止を支援します。ユーザーのアプリ利用を自動的に検出、分類、レポートします。ユーザー行動と潜在的なセキュリティ懸念を自動的に評価し、優先順位付けします。
すべてのセッションの開始前およびセッション中に、ユーザー、デバイス、アプリケーション、コンテキストを継続的に認証します。リアルタイムのリスク評価により、アクセスを現在の信頼レベルに整合させます。従業員、請負業者、パートナーを安全にオンボーディングするプロセスを効率化します。
UEBA、独自のリスクスコアリング、脆弱性リスク評価のインサイトを活用して、リスクの優先順位付け、異常の特定、脆弱なエンドポイントアプリケーションの把握を行います。リアルタイムのリスク評価に基づいてアクセス制御を適用し、高リスクアプリケーションを実行している未パッチのデバイスを自動的に隔離します。
インテリジェントなトラフィックステアリングを使用して最適なゲートウェイを選択し、不要なバックホールを回避するために、アプリケーション単位のセキュアなmTLSトンネルへ直接誘導します。場所を問わず、プライベートアプリケーションへのセキュアなアクセスを提供します。ビジネスクリティカルなアプリケーションに対する、セキュアでコンテキストを考慮したアクセスにより、ユーザーエクスペリエンスを優先します。
機能とケイパビリティ
一元管理されたポリシー適用により、すべてのアクセス要求とセッションを制御します。
ユーザーID、デバイス、場所、その他のコンテキスト属性を使用してアクセスを制御します。
ゲートウェイをオンプレミス、またはパブリッククラウド/プライベートクラウド環境に展開できます。
アプリケーションセッションを確立する前に、IDを認証し、デバイスのセキュリティ状態を検証します。
Ivanti Unified ClientとZTAゲートウェイの間に、アプリケーション単位のmTLSトンネルを作成します。
アクセスを許可する前に、詳細なポリシーに照らしてユーザーとデバイスを認証します。
ユーザーに影響を与えることなく、アプリケーション利用状況を可視化し、ZTAポリシーを作成できます。
SAML 2.0を介して統合し、対応するSaaSおよびサードパーティアプリケーションにSSOを提供します。
一元化されたコンプライアンスレポートにより、ユーザー、デバイス、アプリケーション、コンテキスト、インフラストラクチャを把握できます。
アプリケーショントラフィックは、お客様が展開したゲートウェイを経由させ、ZTAコントロールプレーンから分離します。
承認済みアクセスを有効にしながら、未承認ユーザーにはアプリケーションゲートウェイが応答しない状態を維持します。
既存のVPNソリューションと連携して新しいアプリケーションを保護し、段階的なゼロトラスト導入を支援します。
関連製品
Ivanti Zero Trust Access(ZTA)などのゼロトラスト・ネットワークアクセス(ZTNA)ソフトウェアは、ID、デバイスのセキュリティ状態、コンテキストに基づいて、認証済みユーザーを許可されたアプリケーションにのみ接続することで、セキュアなアクセスを提供します。従来のネットワーク中心のアプローチとは異なり、ZTNAは最小権限のアクセス制御を適用し、セッション全体を通じて信頼を継続的に検証することで、攻撃対象領域の縮小と不正アクセスの防止を支援します。
Ivanti Zero Trust Access(ZTA)は、ネットワークではなく、承認済みアプリケーションにユーザーを直接接続します。このソリューションは、ID、デバイスの健全性、場所、行動、その他のコンテキストシグナルを継続的に評価して適切なアクセスを判断し、リスクの変化に応じて適応する詳細なポリシーを適用します。これにより組織は、分散環境全体の可視性と制御を維持しながら、アプリケーションアクセスを保護できます。
従来のVPNは、暗号化されたトンネルを通じてネットワークへのセキュアな接続を提供します。一方ZTNAは、ID、デバイスのセキュリティ状態、コンテキストに基づき、アプリケーショントンネルを通じて許可されたアプリケーションへのアクセスのみを付与します。この最小権限のアプローチにより、攻撃対象領域を縮小し、ラテラルムーブメントを制限し、アプリケーションアクセスをより詳細に制御できます。
Ivanti Zero Trust Access(ZTA)はCARTA(継続的アダプティブリスク・信頼評価)をサポートし、アクセスセッションの開始前およびセッション中に、ユーザー、デバイス、アプリケーション、コンテキスト要素を認証します。リアルタイムのリスク評価、デバイスコンプライアンスチェック、ユーザーおよびエンティティ行動分析(UEBA)、独自のリスクスコアリング、アダプティブポリシー制御により、アクセスが現在の信頼レベルに整合し続け、リスクの変化に応じて自動的に調整できるよう支援します。
はい。Ivanti Zero Trust Accessは、オンプレミスのデータセンター、プライベートクラウド、パブリッククラウドを含むハイブリッド環境全体で、アプリケーションアクセスを保護するように設計されています。組織は、場所を問わず従業員、請負業者、パートナーにセキュアなアクセスを提供しながら、分散したアプリケーション全体に一貫したゼロトラストポリシーを適用できます。
Ivanti Zero Trust Accessは、アクセスを許可する前に、デバイスのセキュリティ状態、コンプライアンス状況、ユーザー行動、コンテキストに基づくリスクシグナルを評価します。このソリューションは、継続的アダプティブリスク・信頼評価(CARTA)、UEBA、脆弱性に基づくリスクインサイト、アダプティブポリシーを使用して、異常なデバイス、脆弱なデバイス、または非準拠デバイスを特定します。リスクレベルに基づき、組織はアクセスを自動的に制限したり、追加認証を要求したり、アクセスを完全にブロックしたりできます。
継続的な検証、アダプティブ制御、あらゆる環境にわたるアプリケーション単位のゼロトラストアクセスにより、ユーザー、アプリケーション、データを保護します。