Erleben Sie Ivanti Patch Management in Aktion,
Risikobasierte Priorisierung
Proaktiv gegen aktive Exploits patchen
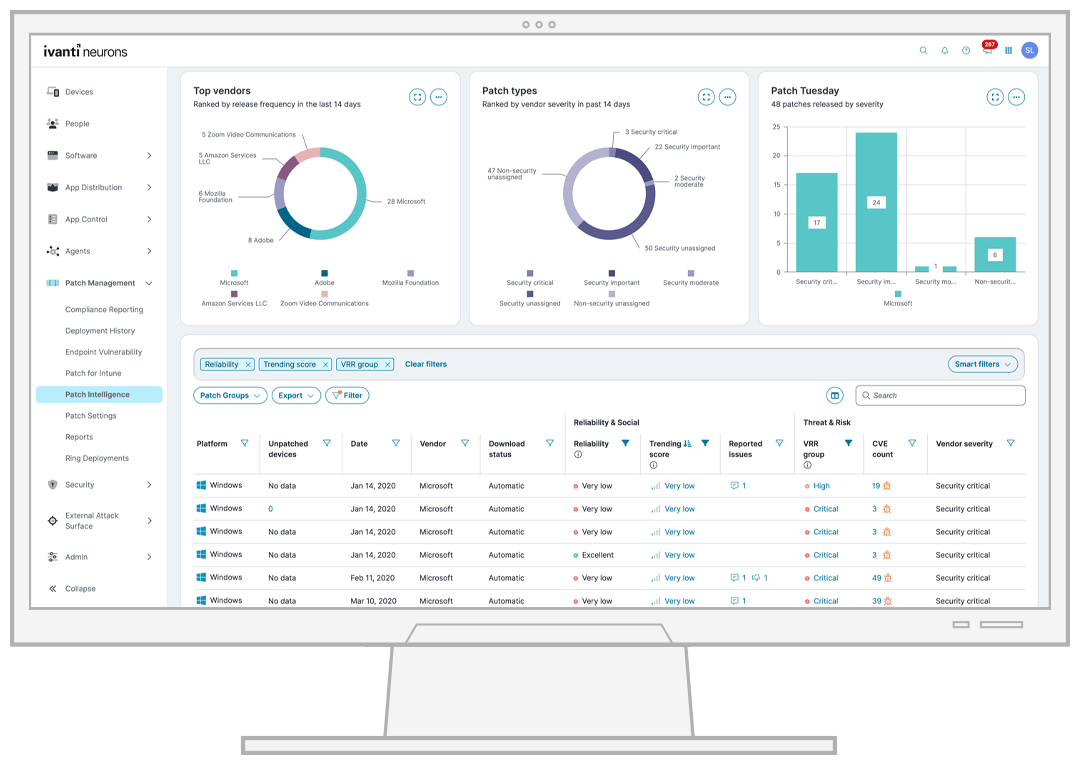
Kein Unternehmen kann alle Schwachstellen in seiner Umgebung patchen. Ivanti Patch Management liefert Informationen zu bekannten Exploits und Bedrohungskontext für Schwachstellen, damit Sie die Behebung nach Angriffsrisiko priorisieren können.
Darüber hinaus versetzt Sie Ivantis Vulnerability Risk Rating (VRR) besser als CVSS-Scores in die Lage, risikobasiert priorisierte Maßnahmen zu ergreifen. Dafür werden besonders verlässliche Schwachstellen- und Bedrohungsdaten sowie die menschliche Validierung von Exploits durch Penetration-Testing-Teams einbezogen.
Patch-Zuverlässigkeit und Compliance
SLAs schneller erfüllen – mit durchgängiger Durchsetzung
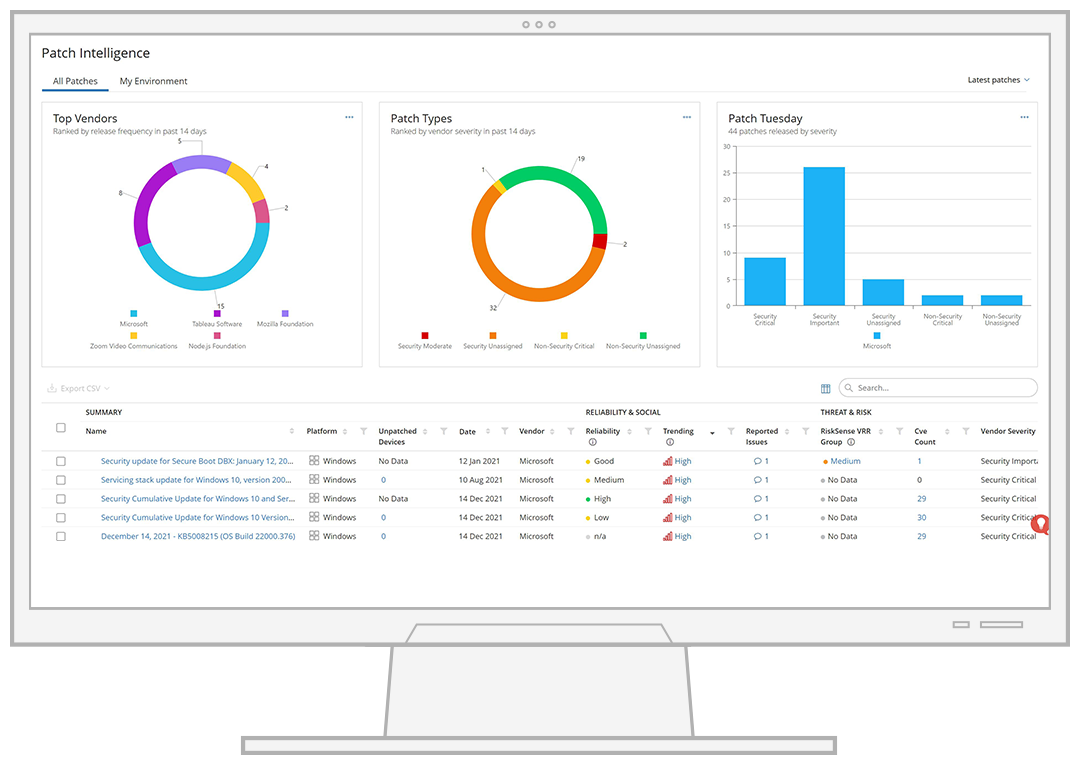
Je länger Schwachstellen ungepatcht bleiben, desto stärker ist ein Unternehmen Angriffen oder Ransomware ausgesetzt. Sparen Sie Zeit und vermeiden Sie fehlgeschlagene Patch-Bereitstellungen – mit Erkenntnissen zur Patch-Zuverlässigkeit aus anonymisierten Bereitstellungsdaten, erweiterten Tests und Ring-Deployment, um Wirksamkeit und Sicherheit von Patches vor der Bereitstellung zu bewerten.
Doch selbst bei zuverlässigen Patches können unerwartete Probleme wie Geräteausfälle oder Netzwerkausfälle eine erfolgreiche Bereitstellung verhindern. Continuous Compliance sorgt dafür, dass kein Endpunkt zurückbleibt, indem nicht konforme Geräte automatisch behoben werden – für durchgängige Compliance ohne manuelle Eingriffe.
Automatisierte Patch-Behebung
Den Patch-Prozess vereinfachen und beschleunigen
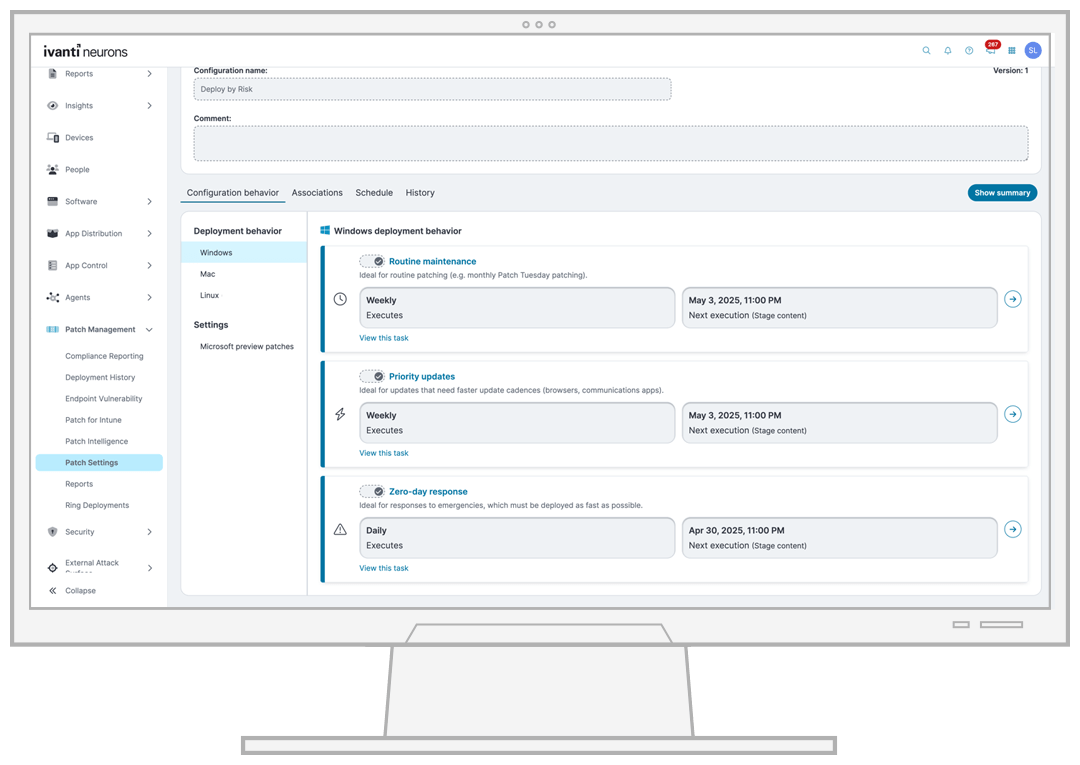
Profitieren Sie von optimiertem, skalierbarem und proaktivem Schwachstellenmanagement mit vorkonfigurierten Einstellungen für Ring-Deployment, Deploy by Risk und kontinuierliche Patch-Behebung. Durch die automatische Identifizierung, Priorisierung und Bereitstellung von Patches hält Ivanti Systeme sicher und compliant – mit weniger manuellem Aufwand und geringeren Produktivitätsunterbrechungen.
Nutzen Sie Deploy by Risk, um SLAs für mehrere parallele Bereitstellungsaufgaben zu automatisieren und nachzuverfolgen – einschließlich regelmäßiger Wartung, priorisierter Updates und Zero-Day-Reaktion. Wenn ein Gerät während einer Zero-Day-Reaktion offline ist oder nicht erfasst wurde, wird die Schwachstelle automatisch behoben, sobald das Gerät wieder eingeschaltet wird. So entstehen keine Schutzlücken.
Exposure-basiertes Compliance-Reporting
Ein moderner Ansatz für Reporting
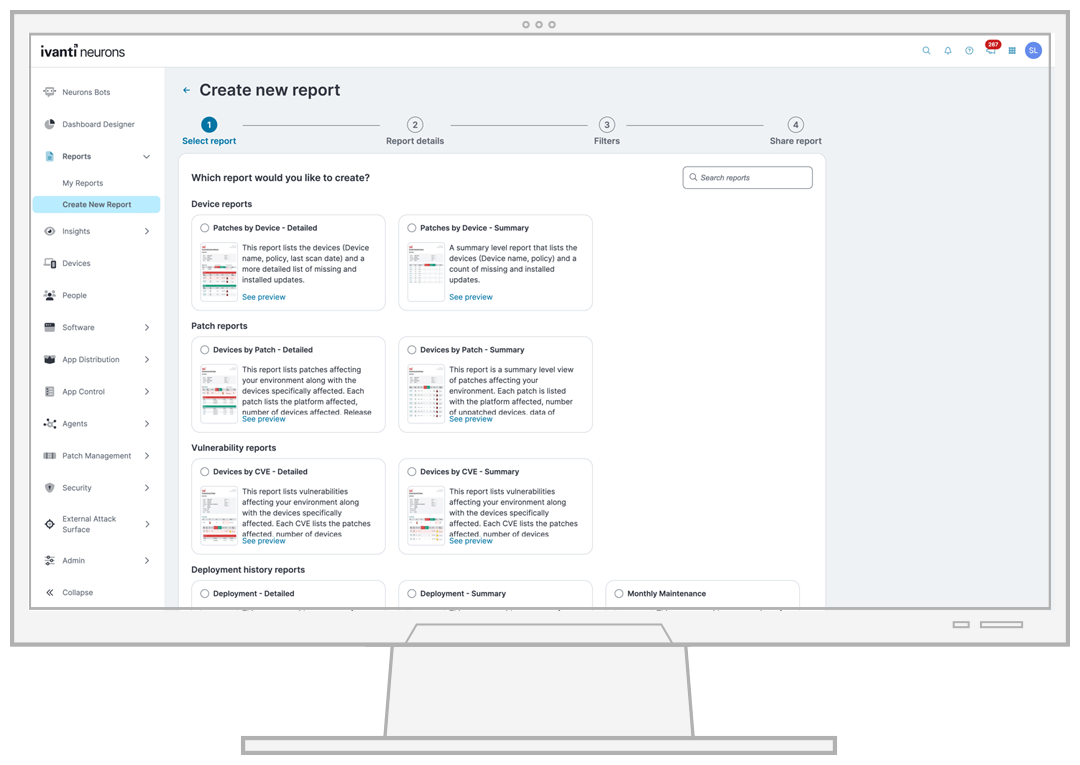
Compliance-Reporting hat sich verändert. Sicherheitsteams definieren Compliance heute anhand der Expositionszeit, nicht mehr nur anhand der Erfüllung einer Baseline.
Ivantis sofort einsatzbereites Compliance-Reporting berechnet die Expositionszeit für jedes Update individuell und stellt sicher, dass Ihre Berichte der Compliance-Definition des Sicherheitsteams entsprechen. Greifen Sie mit nur einem Klick sofort auf Detail- und Übersichtsansichten zu Geräten, Patches, Exposures, Schwachstellen und Bereitstellungshistorie zu.
Preisgekrönte Patch-Management-Software
Patchen Sie nicht auf Grundlage von CVSS
Mit VRR wissen Sie genau, welche Schwachstellen Sie patchen müssen – und ebenso wichtig: welche nicht. Im Gegensatz zu CVSS berücksichtigen VRR-Scores Bedrohungen und nicht nur den Schweregrad. Sie ändern sich je nach realem Bedrohungskontext und liefern Ihnen so eine präzise Bewertung jeder Schwachstelle in Ihrer Umgebung.
CVSS v3 im Vergleich zu VRR
Patentiertes Patch Management
Ivanti ist stolz auf die Anerkennung für seine preisgekrönten Patching-Funktionen und setzt zugleich neue Maßstäbe bei Innovation. Ivanti Patch Management wurden drei Patente erteilt; fünf weitere Patente sind derzeit angemeldet. Das unterstreicht unser Engagement, Patch Management zu vereinfachen und die Sicherheit von Unternehmen weltweit zu verbessern.
FAQs
Was ist Ivanti Patch Management?
Ivanti Patch Management ist eine cloudbasierte Lösung, die Softwareschwachstellen und Exposures auf Basis aktiver Risikoexponierung, Patch-Zuverlässigkeit und Geräte-Compliance automatisch priorisiert und patcht – über Windows, macOS, Linux und Drittanbieteranwendungen hinweg.
Was sind die wichtigsten Funktionen von Ivanti Patch Management?
Zu den wichtigsten Funktionen von Ivanti Patch Management gehören:
- Automatisierte Behebung, einschließlich vorkonfigurierter Einstellungen für Ring-Deployment, Deploy by Risk, Zero-Day- und kontinuierliche Patch-Behebung.
- Erkennungsfunktionen zur Ermittlung unbekannter Geräte, die gepatcht werden müssen.
- Threat Intelligence und Bewertungen der Asset-Kritikalität über einfache CVSS-Werte hinaus.
- Erkenntnisse zur Patch-Zuverlässigkeit.
- Risikobasierte Priorisierung.
- Sofort einsatzbereites exposure-basiertes Compliance-Reporting.
- Patch-Katalog mit über 800 Softwaretiteln.
- Native Integration mit anderen Ivanti Neurons-Produkten, darunter Ivanti Risk-Based Vulnerability Management, Ivanti Application Security Posture Management, Ivanti UEM und Ivanti ITSM.
Wie lässt sich Ivanti Patch Management in bestehende IT-Systeme integrieren?
Ivanti Patch Management bezieht Daten aus über 100 CNAs, mehr als 30 Sicherheitsscannern und -tools sowie zahlreichen Dark-Web-Quellen für seine Schwachstelleninformationen.
Es lässt sich nativ mit anderen Ivanti-Produkten integrieren, darunter Ivanti Risk-Based Vulnerability Management, Ivanti Application Security Posture Management, Ivanti UEM und Ivanti ITSM, um durchgängige Workflows zur Identifizierung und Behebung von Softwareschwachstellen zu schaffen.
Welches Preismodell gilt für Ivanti Patch Management?
Ivanti Patch Management kann einzeln oder als Teil eines Secure Unified Endpoint-Lösungspakets erworben werden. Das Preismodell umfasst eine Plattformgebühr und gerätebasierte Lizenzen. Für eine Schätzung wenden Sie sich bitte an unser Vertriebsteam.
Wie verbessert Ivanti Patch Management die Sicherheitslage eines Unternehmens?
Softwareschwachstellen sind bei nahezu jedem Cyberangriff ein Einstiegspunkt. Ivanti Patch Management unterstützt Unternehmen dabei, ihre Exponierung zu minimieren, indem es die Schwachstellen priorisiert, die das größte Risiko für Ihre Umgebung darstellen, und Patches schnell bereitstellt. Automatisierte Workflows verkürzen die mittlere Zeit bis zur Behebung erheblich und vermeiden kostspielige menschliche Fehler.
Was zeichnet Ivanti Patch Management Ring Deployment aus?
Ring-Deployment ist eine Strategie, die gestaffelte Rollouts von Patch-Bereitstellungen ermöglicht, um eine breite Verteilung mangelhaft erstellter Patch-Pakete zu verhindern. Ivanti geht bei der Überprüfung jedes Rings noch einen Schritt weiter – bis zum Endbenutzer – und nutzt dafür eine Nutzerstimmungsumfrage. So können Ringe auf Basis echter Nutzerreaktionen angepasst oder in die nächste Phase überführt werden. Diese kontinuierliche Feedbackschleife hilft IT-Teams, Leistungs- oder Usability-Probleme zu erkennen (Leistungseinbußen, App-Konflikte usw.), die herkömmliche Erfolgskennzahlen für Patches möglicherweise übersehen. Das schafft Vertrauen bei Endbenutzern und sorgt für eine schnelle, reibungslose Patch-Promotion im gesamten Unternehmen.
Testen Sie Ivanti Patch Management
Schützen Sie Ihr Unternehmen besser vor Ransomware – mit risikobasierter Priorisierung in einer Cloud-Patch-Management-Lösung.