Holografische Desktop-App-Symbole schweben vor einer Person, die sitzt und an einem Laptop arbeitet.

Suchen Sie nach einer Brinqa-Alternative?

Entscheiden Sie sich für Ivanti RBVM, die Alternative zu Brinqa Vulnerability Risk Management. Ivanti bietet ein breiteres Spektrum an nativen Integrationen, einschließlich Patch-Management und ITSM, sowie eine vereinfachte Einrichtung und eine benutzerfreundliche Oberfläche, die den Aufwand für Sicherheitsanalysten reduziert und gleichzeitig die Risikovisualisierung und Effizienz bei der Behebung verbessert.

Ivanti vs. Brinqa

Ivanti RBVM ist mehr als nur ein herkömmliches Tool für Schwachstellenmanagement und integriert interne Sicherheitsdaten sowie externe Threat Intelligence. Mit seinem proprietären VRR-Bewertungssystem berücksichtigt Ivanti RBVM nicht nur den Schweregrad, sondern auch Bedrohungen. VRR wird in Echtzeit auf Basis des realen Bedrohungskontexts und erweiterter Bedrohungsanalysen aktualisiert. So können Sie Risiken effektiv messen und Behebungsmaßnahmen mit weniger Aufwand priorisieren.
Ivanti RBVM

Brinqa Vulnerability Risk Management 

Optionale native ASPM-Funktionen

✅✅

Native Patch-Management-Behebung

✅❌

Native ITSM-Integration 

✅❌

Bietet Lösungen über Exposure Management hinaus

✅❌

Einheitliche Sicht auf die Sicherheitslandschaft

✅❌

Umfassende Schwachstellenbewertung in Echtzeit

✅❌

Warum Unternehmen sich für Ivanti entscheiden

Latitude-Logo
SAIC-Logo

Secure by Design

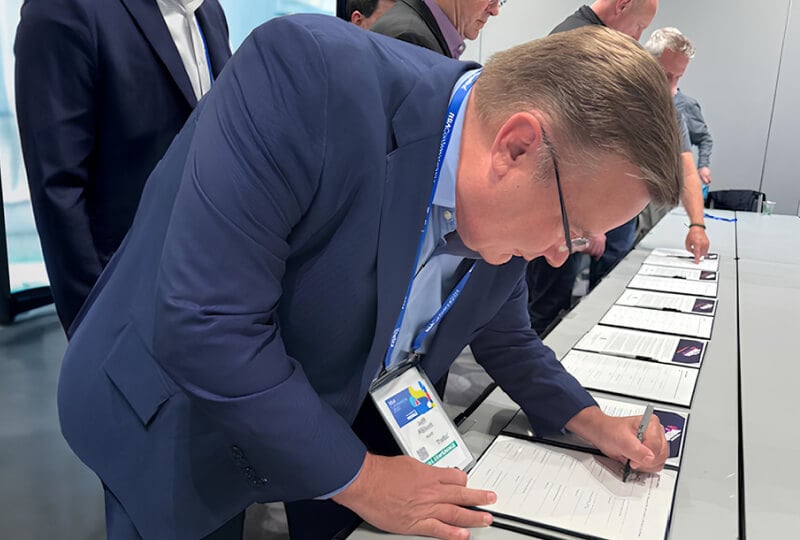
Ivanti war der erste Unterzeichner des Secure-by-Design-Pledge und gehört zu den wenigen Anbietern von Schwachstellenmanagement, die diese Selbstverpflichtung eingegangen sind. Sie brauchen einen vertrauenswürdigen Partner, der sicherstellt, dass die Tools, mit denen Sie Services für Ihre Kunden bereitstellen, eine sichere Umgebung bieten. Ivanti ist Ihr Partner für vertrauenswürdige, sichere und verantwortungsvolle Technologie.

SBD-Unterzeichnung

Kontinuierliche Korrelation und Analyse

Ivanti RBVM korreliert und analysiert kontinuierlich Sicherheitsdaten aus verschiedenen Quellen, darunter Netzwerkscanner, Schwachstellenbefunde und manuelle Recherchen. Diese umfassende Datenintegration bietet eine Echtzeitansicht Ihrer Sicherheitslandschaft und hilft Ihnen, kritische Schwachstellen zu identifizieren und zu beheben, sobald sie auftreten. Durch die Aktualisierung und Korrelation von Daten in Echtzeit stellt die Plattform sicher, dass Ihre Sicherheitslage robust und auf dem neuesten Stand bleibt.

Dashboard-Benutzeroberfläche

Threat Engine mit erweiterter Threat Intelligence

Die Threat Engine in Ivanti RBVM nutzt erweiterte Threat Intelligence aus der Ivanti Vulnerability Knowledge Base. Diese Engine identifiziert Schwachstellen, die mit Hochrisikobedrohungen wie Ransomware verbunden sind, und liefert tiefgehende Einblicke in potenzielle Auswirkungen. Indem Sie stets mit den neuesten Bedrohungsdaten arbeiten, können Sie aufkommende Bedrohungen proaktiv angehen und Ihr Unternehmen besser schützen.

Frau blickt konzentriert auf einen Computermonitor.

Bessere Risikobewertung mit Vulnerability Risk Rating

Ivanti RBVM führt das Vulnerability Risk Rating (VRR) ein, ein dynamisches System zur Risikobewertung, das über herkömmliche CVSS-Scores hinausgeht. VRR berücksichtigt sowohl die intrinsischen Merkmale einer Schwachstelle als auch ihren realen Bedrohungskontext und ermöglicht so eine genauere Risikobewertung. Dadurch können Sie Behebungsmaßnahmen effektiver priorisieren, die durchschnittliche Zeit bis zur Behebung verkürzen und Ihre gesamte Sicherheitslage verbessern.

VRR-Dashboard

Automatisierung für Effizienz und Genauigkeit

Ivanti RBVM automatisiert häufige und wiederkehrende Aufgaben, wie das Festlegen von Fälligkeitsterminen für die Schließung von Schwachstellen auf Basis von SLAs. Automatisierte Benachrichtigungen und Playbooks informieren relevante Stakeholder innerhalb von Sekunden über kritische Schwachstellen. Diese Automatisierung spart Zeit, reduziert das Risiko menschlicher Fehler und ermöglicht es Ihrem Team, sich auf strategischere Aufgaben zu konzentrieren.

Playbook

Ivanti RBVM vs. Brinqa Risk Vulnerability Management: Alles, was Sie wissen müssen

Bietet Ivanti mehr als Lösungen für Exposure Management?

  • Zusätzlich zu Exposure-Management-Produkten wie Ivanti RBVM, Ivanti ASPM und Ivanti EASM bietet Ivanti ein Produktportfolio mit einer breiten Palette an Sicherheits- und IT-Funktionen – darunter Discovery, Unified Endpoint Management (UEM) / Modern Device Management (MDM), Digital Experience (DEX), Zero Trust Access (ZTA) und mehr. ITSM- und Patch-Integrationen ermöglichen effizientere Workflows für Sicherheits- und IT-Teams. Brinqa bietet dagegen eine Vielzahl von Drittanbieterintegrationen, die einzigen angebotenen Produkte sind jedoch auf Exposure Management ausgerichtet, einschließlich risikobasiertem Schwachstellenmanagement (RBVM), Application Security Posture Management (ASPM) und Risk Operations Center (ROC).

Lässt sich Ivanti RBVM in native Ivanti-Patching-Lösungen integrieren?

  • Ivanti RBVM bietet native Integrationen mit Ivanti Patch Management und Ivanti ITSM, um den Patching-Prozess zu automatisieren und Workflows zur Behebung von Schwachstellen zu verwalten. Brinqa bietet keine nativen Patching-Funktionen.

Erfordert die Ersteinrichtung von Ivanti RBVM erhebliche Ressourcen von unserem Team oder von Ivanti?

  • Ivanti RBVM lässt sich im Vergleich schnell und einfach einrichten. Kunden profitieren schon kurz nach der Ersteinrichtung von Ivanti RBVM und ASPM. Darüber hinaus stellt Ivanti umfangreiche Supportdokumentation bereit, damit Benutzer die Plattform optimal nutzen können.

Bereit für den Wechsel zu Ivanti?

Entwickeln Sie Ihre Schwachstellenmanagement-Strategie zu einem risikobasierten Ansatz weiter.